
服务注册与分布式协调 / 系统课时
统一配置命名与发布约束
统一配置命名与发布约束
本课建立一套可检索、可审查、可回滚的 Nacos 配置约定:环境用 Namespace 隔离,职责用 Group 区分,具体配置用稳定 Data ID 定位,再把发布动作纳入固定检查流程,降低多人协作时选错环境或覆盖错配置的风险。
学习目标
- 设计稳定且可搜索的 Namespace、Group 与 Data ID 命名规则
- 用固定发布流程约束“选环境、看差异、发布、验证、回滚”
- 识别会导致误发布和配置漂移的常见命名方式
让三个标识各管一件事
Namespace 负责环境边界,例如 dev、staging、prod;Group 负责配置职责或作用域,例如 SHARED_CONFIG、APP_CONFIG;Data ID 负责定位具体配置,例如 platform-common.yaml、order-service.yaml。
不要让三个维度重复表达同一件事。若已经用 Namespace 隔离生产环境,就不必再把 Data ID 命名成 order-service-prod.yaml。重复编码环境信息会让复制、检索和自动化发布更容易选错对象。
| 对象 | 推荐约定 | 避免 |
|---|---|---|
| Namespace | 一套环境一个稳定标识 | 多个环境共用默认 Namespace |
| Group | 按职责使用固定枚举 | 每个人随意创建近义 Group |
| Data ID | <service-name>.yaml 或稳定共享名 |
加日期、人员名、临时后缀 |
| 格式 | 团队统一 .yaml 或 .properties |
同一类配置混用多种格式 |
把规则写成可检查的约定
团队规范可以单独保存在仓库中,作为评审和自动化校验的输入。下面只是“治理规则样例”,不是 Nacos 自身读取的配置文件。
nacosPolicy:
  namespaces:
    - dev
    - staging
    - prod
  groups:
    shared: SHARED_CONFIG
    app: APP_CONFIG
  dataIds:
    shared: platform-common.yaml
    appPattern: "<service-name>.yaml"
  release:
    requireDiffReview: true
    requireRollbackValue: true
    requirePostPublishVerification: true
appPattern 中的 <service-name> 是占位符,实际值例如 order-service。规则文件的价值在于把“大家都知道”变成“可以检查”:创建新配置前先确认命名是否落在允许范围内,发布脚本或 CI 也可以据此拒绝异常名称。
固化发布顺序
生产配置不要直接从“找到 Data ID”跳到“点击发布”。更稳妥的顺序是:先确认 Namespace,再确认 Group/Data ID,再比较变更前后差异,完成评审后发布,随后验证应用实际生效值;验证失败则立即使用已记录的旧值或历史版本回滚。
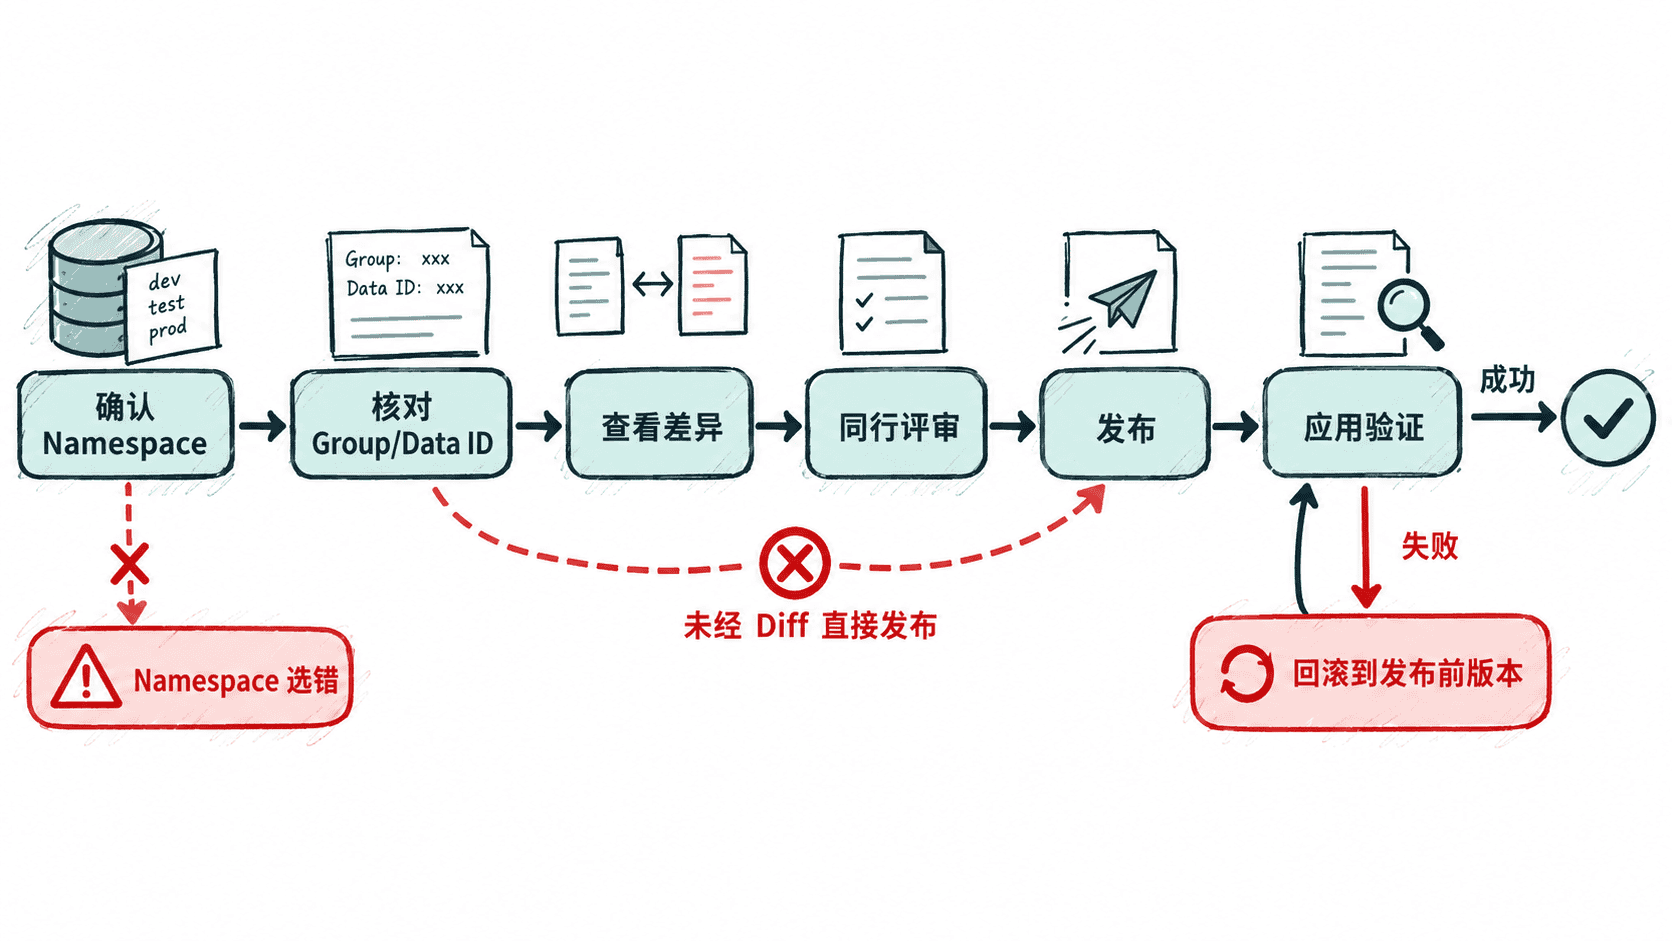
发布前至少回答三个问题:这次修改属于哪个环境?会影响哪些订阅者?出现异常时恢复到什么值?如果任意一个问题没有明确答案,就不应继续发布。
给变更留下可追踪证据
Nacos 的配置历史适合处理短期回滚,但多人协作还需要更稳定的审计线索。建议在变更记录中同时保存 Namespace、Group、Data ID、变更原因、评审人和验证结果;高风险配置可以把最终内容或哈希同步到代码仓库或变更系统。
当命名维度彼此独立、发布流程又包含差异检查和回滚点时,Nacos 配置就从“能改”升级为“可治理”。这比增加更多 Group 或更长的 Data ID 更能降低误发布风险。