
Linux 与服务器运维 / 系统课时
排查应用端口无法访问
排查应用端口无法访问
应用端口访问失败时,不能只盯着防火墙。应从应用进程、监听地址、目标端口、DNS 和网络连通性逐层缩小范围。本节给出一套可重复执行的定位顺序,帮助你判断故障究竟发生在服务端应用、本机网络还是客户端到服务器的链路上。
学习目标
- 按固定顺序检查进程、监听地址、端口和网络链路
- 区分“服务未监听”“只监听本地地址”和“网络无法到达”等故障
- 使用常见 Linux 命令验证修复结果
先确定故障发生在哪一层
客户端访问 http://app.example.com:<PORT> 失败时,可以把链路拆成 DNS、网络、TCP 监听和应用四层。先确认靠近服务端的环节,再逐渐向客户端扩展,比随机修改配置更可靠。
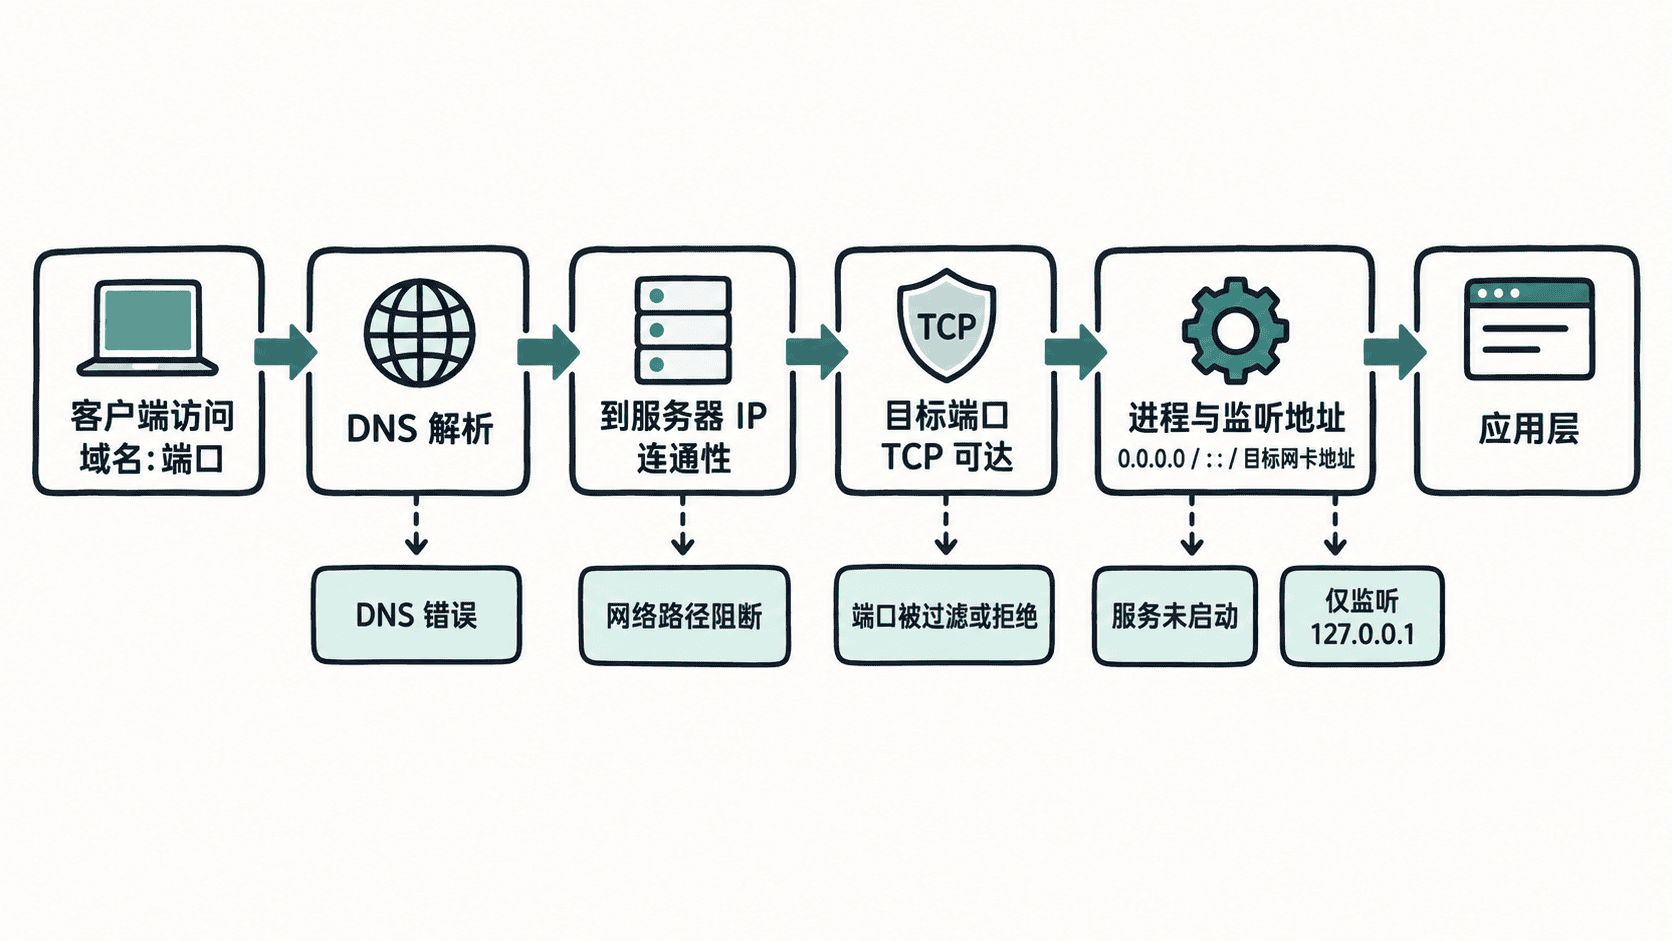
从服务端进程和监听状态开始
先登录服务器,确认应用进程存在,再查看目标端口由哪个进程监听。以下示例以 <PORT> 表示实际应用端口;运行时请替换为真实数字。
ps -ef | grep '[m]yapp'
ss -lntp | grep ':<PORT> '
预期输出
appuser   <ID>     1  0 <TIME> ?        00:00:03 /usr/local/bin/myapp
LISTEN 0      128      0.0.0.0:<PORT>      0.0.0.0:*    users:(("myapp",pid=<ID>,fd=<ID>))
实际 PID、时间和文件描述符编号会不同。如果第一条命令没有应用进程,应先处理应用启动失败;如果进程存在但第二条没有监听记录,说明应用尚未成功绑定目标端口。
还要特别检查监听地址。127.0.0.1:<PORT> 只接受本机访问,远程客户端无法直接连接;0.0.0.0:<PORT> 表示监听所有 IPv4 本地地址,而具体网卡地址则只接受发往该地址的连接。
在服务器本机验证应用
确认端口监听后,先从服务器本机访问。这样可以暂时排除客户端网络和 DNS,把重点放在应用本身。
curl -v --connect-timeout 3 http://127.0.0.1:<PORT>/预期输出
* Connected to 127.0.0.1 (127.0.0.1) port <PORT>
> GET / HTTP/1.1
< HTTP/1.1 200 OK
HTTP 状态码取决于实际应用,因此重点不是必须返回 200,而是能够建立 TCP 连接并收到应用响应。如果出现 Connection refused,通常表示目标地址上没有进程监听该端口;如果连接建立后返回 404 或其他 HTTP 状态码,则网络和监听已经正常,应继续检查应用路由或业务配置。
检查 DNS 与客户端到服务器的链路
本机访问正常而远程访问失败时,再从客户端验证名称解析和端口连通性。以下命令应在实际发起请求的客户端执行。
getent ahostsv4 app.example.com
nc -vz -w 3 app.example.com <PORT>
预期输出
<IP> STREAM app.example.com
<IP> DGRAM
<IP> RAW
Connection to app.example.com (<IP>) <PORT> port [tcp/*] succeeded!
getent 返回的 <IP> 应与预期服务器地址一致。如果解析到了旧地址或错误地址,应先修复 DNS 或客户端解析配置。nc 成功说明客户端能够建立 TCP 连接;若 DNS 正确但连接超时,应继续检查主机防火墙、云安全策略、路由或中间网络设备。
根据现象收敛根因
看到 Connection refused 时,通常说明请求已经到达目标主机,但该地址和端口没有可接受连接的监听者,也可能存在明确拒绝连接的防火墙规则。看到连接超时时,则更需要关注防火墙、路由、安全组或错误 IP,因为数据包可能根本没有得到响应。
如果服务器本机访问 127.0.0.1:<PORT> 成功,而客户端访问服务器 IP 失败,同时 ss 显示应用只监听 127.0.0.1:<PORT>,根因已经很明确:应用只绑定了回环地址。应修改应用的监听配置,使其绑定正确的网卡地址或适合当前部署方式的通配地址,然后重启服务并再次执行 ss、curl 和客户端 nc 验证。
一套稳定的顺序是:先确认应用活着,再确认端口真正监听,再验证本机访问,最后检查 DNS 与跨主机网络。每一步都得到明确证据后再进入下一层,能够避免把应用故障误判成网络故障,也能避免在网络正常时反复修改防火墙。