
Linux 与服务器运维 / 系统课时
修复应用读取配置失败问题
修复应用读取配置失败问题
应用报“配置文件不存在”或“Permission denied”时,文件本身可能完全正常,真正的问题常出在运行用户、父目录执行权限或文件归属。本文按应用实际运行身份逐层验证访问链路,并用最小权限原则完成修复。
学习目标
- 能从应用运行用户出发检查配置文件及其父目录权限
- 能区分目录执行权限与文件读取权限对访问结果的影响
- 能使用
chown、chmod在不扩大权限面的前提下修复问题
先确认应用到底以谁的身份运行
排查权限问题时,不要先以自己的登录账号执行 cat。管理员能读取文件,不代表服务进程也能读取。先确认进程或 systemd 单元的运行用户,再用这个身份复现。
假设应用用户为 <USER>,配置文件为 <PATH>,可以先检查整条路径的权限:
namei -l <PATH>
sudo -u <USER> test -r <PATH> && echo "readable" || echo "not-readable"
预期输出:
f: <PATH>
<每一级目录及文件的权限、属主、属组>
not-readable
namei -l 会把路径逐级展开。实际属主、属组和权限会因服务器不同而变化;关键是找到应用用户在哪一级目录失去访问能力。
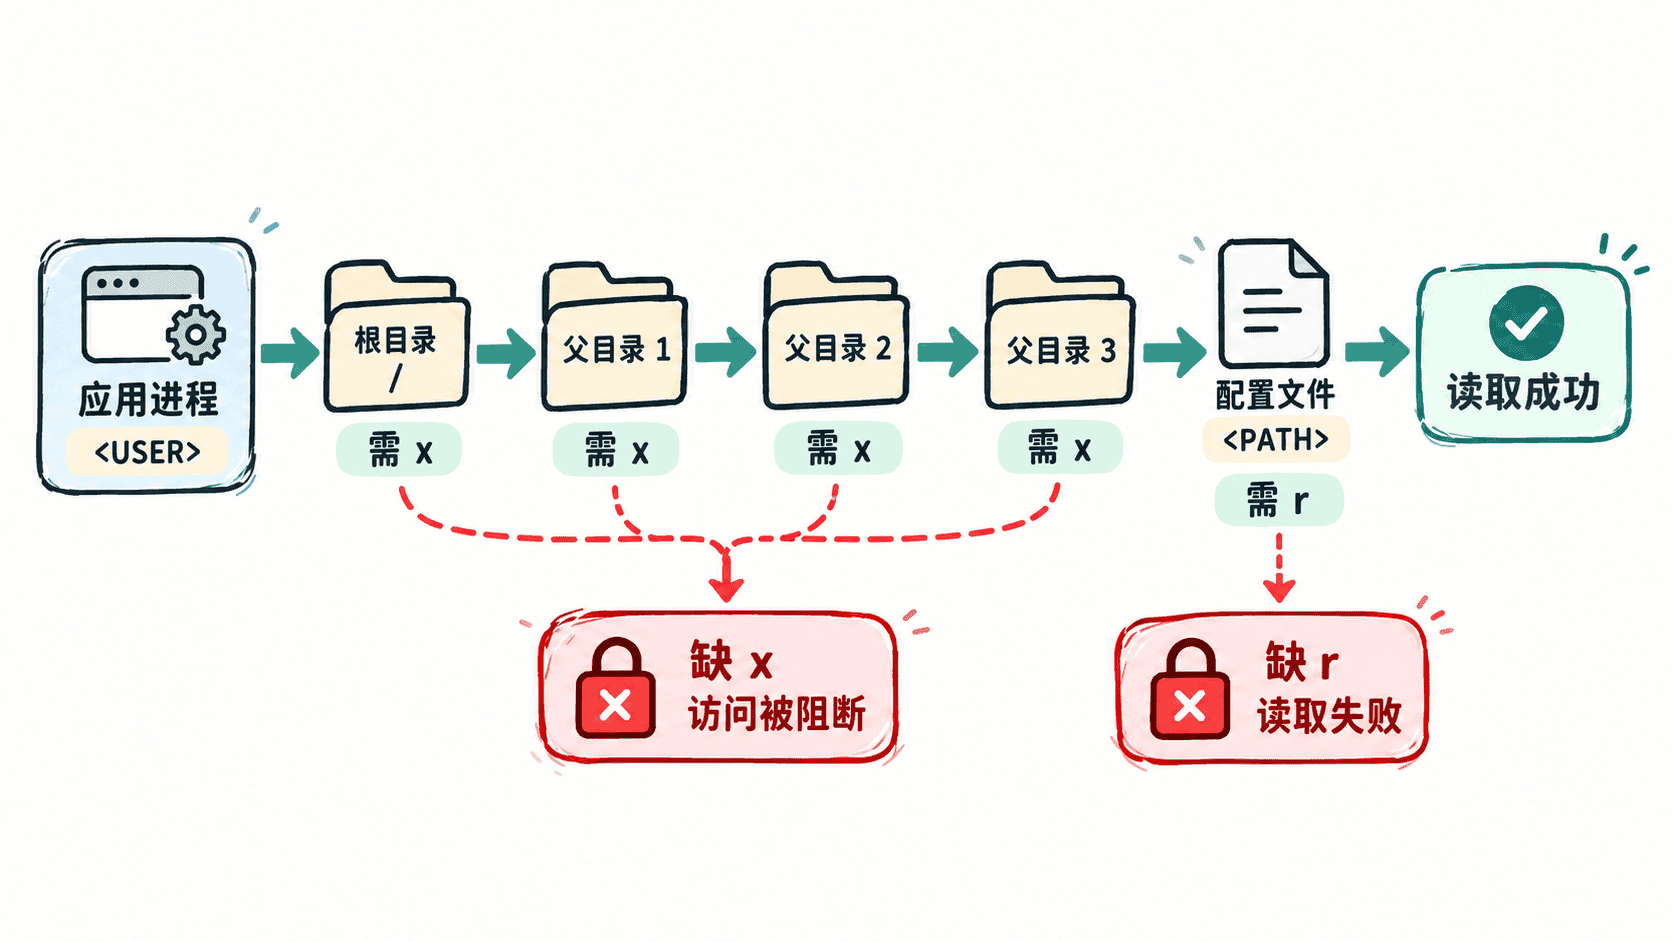
理解为什么父目录也会导致读取失败
读取一个文件不仅需要文件本身可读,还必须能够“穿过”路径中的每一级目录。对目录而言,x 表示允许进入或解析目录项;缺少它,即使最终文件是 644,应用仍可能得到 Permission denied。
因此检查顺序应是:运行用户 → 每一级父目录 → 目标文件。不要只看最后一个文件的权限位,也不要一上来执行 chmod 777。后者虽然可能暂时消除报错,却会把无关用户也纳入访问范围。
按最小权限修复
一种常见且可控的做法,是让配置文件归属于应用专用组,并只给属主和该组读取权限。下面示例假设配置目录为 <DIR>,应用组为 <GROUP>:
sudo chown root:<GROUP> <PATH>
sudo chmod 640 <PATH>
sudo chown root:<GROUP> <DIR>
sudo chmod 750 <DIR>
sudo -u <USER> test -r <PATH> && echo "readable" || echo "not-readable"
预期输出:
readable这里的目标不是追求某个固定数字,而是只授予应用实际需要的权限:目录允许目标用户组穿越,文件允许目标用户组读取,其他用户不获得额外访问。若 <USER> 不属于 <GROUP>,还应先把用户加入正确的业务组,再重新登录或重启服务使组成员关系生效。
验证应用视角而不是管理员视角
修复后至少做两类验证:一是用应用身份直接检查可读性,二是重新启动或触发应用实际读取配置的路径。若命令返回 readable,但应用仍失败,就继续检查配置路径是否写错、符号链接目标是否可访问,以及 AppArmor、SELinux 等额外访问控制是否拦截。
如果服务由 systemd 管理,还可以结合服务日志确认错误是否已经从“权限拒绝”转变为正常启动。权限问题的可靠闭环始终是:按真实运行身份复现、定位第一处阻断点、最小化修改、再以同一身份验证。