
Linux 与服务器运维 / 系统课时
Linux 用户和用户组是什么关系
Linux 用户和用户组是什么关系
Linux 并不是只靠用户名判断权限。系统内部主要使用 UID 标识用户、使用 GID 标识用户组,并让一个用户同时拥有主组和若干附加组。理解这些关系后,文件权限和进程权限中的“所有者、组、其他人”就更容易判断。
学习目标
- 区分用户、UID、主组和附加组的作用
- 理解一个用户为什么可以同时属于多个用户组
- 根据 UID 和 GID 理解文件与进程的基础权限判断方式
用户与用户组如何关联
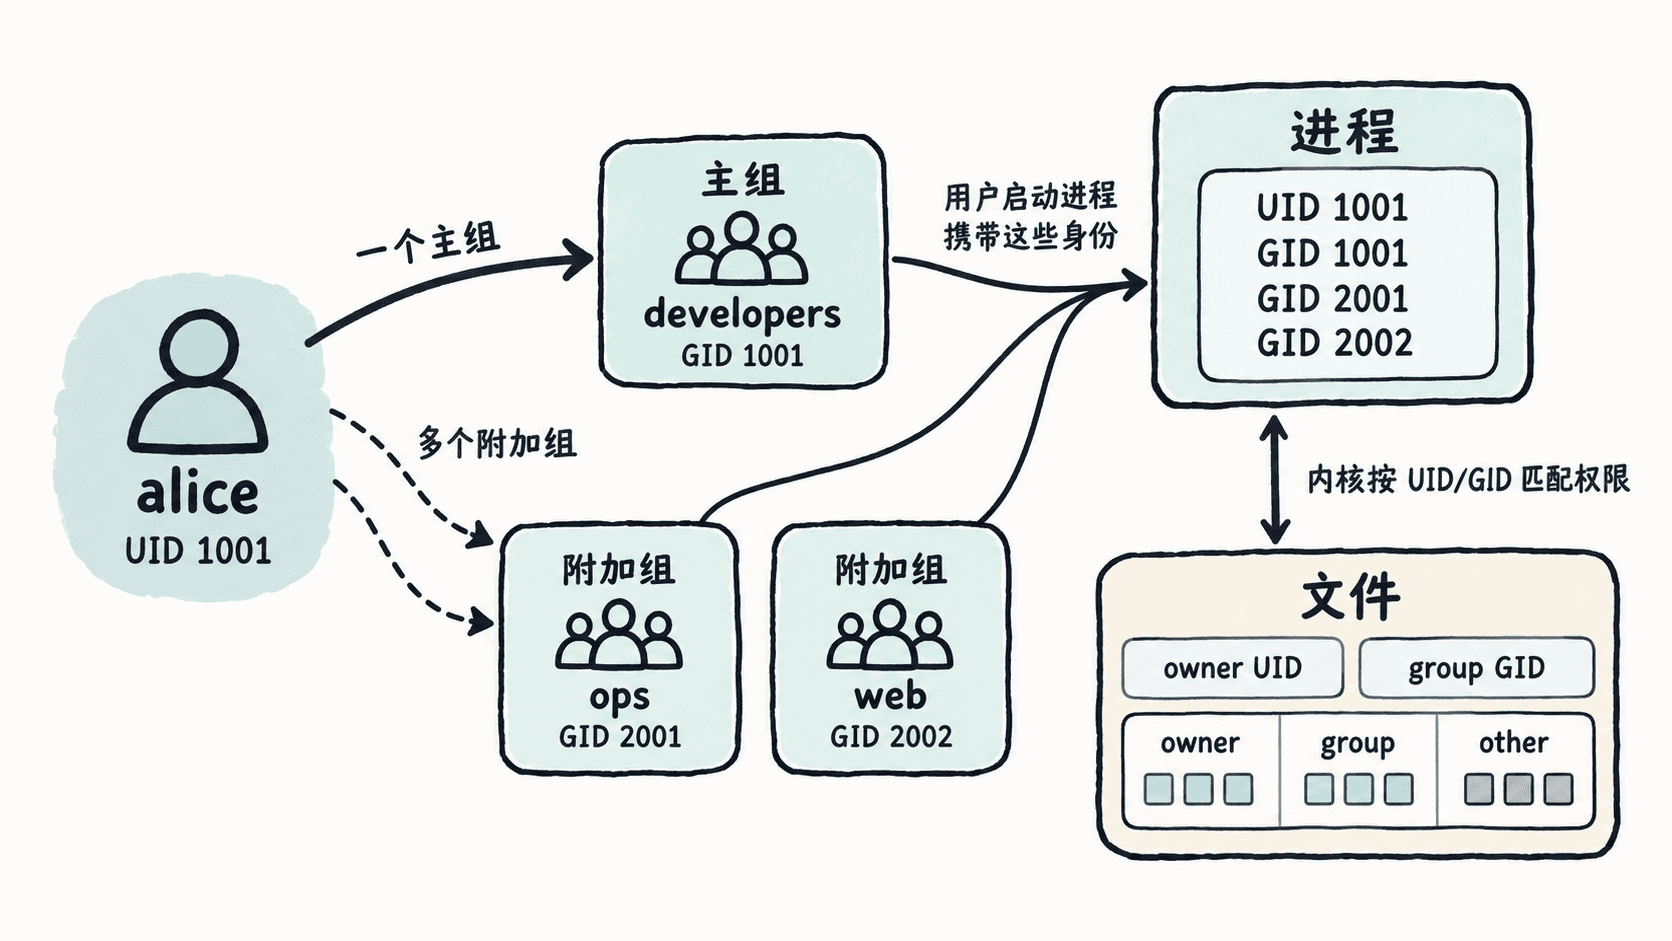
每个本地用户都有一个 UID,系统用这个数字身份参与权限判断;用户名主要是便于人阅读的名称。用户组同样有自己的 GID,一个 GID 可以关联多个用户。
一个用户通常有一个主组,同时还可以加入零个或多个附加组。主组提供默认的组身份,附加组常用于让用户获得某类共享资源的访问权限。例如开发人员可以以自己的主组工作,同时加入 docker 或某个项目共享组。
用 id 查看当前身份
id 可以直接显示当前进程对应的用户 ID、主组 ID 和附加组列表,是理解这些关系最直接的验证方法。
id预期输出
uid=<ID>(<USER>) gid=<ID>(<PRIMARY_GROUP>) groups=<ID>(<PRIMARY_GROUP>),<ID>(<SUPPLEMENTARY_GROUP>)实际 UID、GID、用户名和组名会因系统账户配置而不同;如果当前用户没有附加组,groups= 中可能只有主组。这里的 <ID> 等占位符表示运行时实际值。
文件权限怎样使用 UID 和 GID
普通文件会记录所有者 UID、所属组 GID,以及 owner、group、other 三组权限位。简化来看,当进程访问文件时,内核先根据进程的有效用户身份和组身份判断应该使用哪一组权限。
如果进程的有效 UID 与文件所有者 UID 匹配,就检查 owner 权限;否则,如果进程携带的某个组 GID 与文件所属组 GID 匹配,就检查 group 权限;两者都不匹配时,使用 other 权限。
这也是为什么“把用户加入某个组”能够让多个账户共享目录,而不必把文件所有者改成同一个用户。组权限提供的是一层可复用的共同访问身份。
主组与附加组不要混淆
主组和附加组都能参与组权限匹配,但用途不同。一个账户只有一个主组,而附加组可以有多个。新建文件时,其所属组通常来自进程当前的组身份;如果父目录设置了 setgid 位,则新文件通常继承该目录的组,这在团队共享目录中很常见。
因此,看到用户名和组名时应把它们理解为数字 UID、GID 的可读映射;真正参与内核基础权限判断的是进程和文件记录的这些身份信息。