
游戏客户端架构 / 系统课时
从角色系统落地一套配置闭环
从角色系统落地一套配置闭环
角色系统很适合检验数据驱动是否真正落地,因为属性、技能和装备之间既有数值约束,也有跨表引用。本节用一个最小角色包串起设计、导入、校验、运行时读取、自动验证和版本回滚,形成可重复执行的配置闭环。
学习目标
- 为角色、技能和装备设计可校验的最小配置模型
- 在发布前拦截类型错误、非法数值和跨表引用缺失
- 用不可变发布快照配合测试与回滚,避免线上直接修改裸配置
先定义角色配置的最小闭环
完整闭环不是把表读出来就结束,而是配置从设计开始,经过导入、校验、发布、运行时读取、测试观察,最后还能在异常时回退到上一个稳定快照。任何一步缺失,问题都会被推迟到运行期。
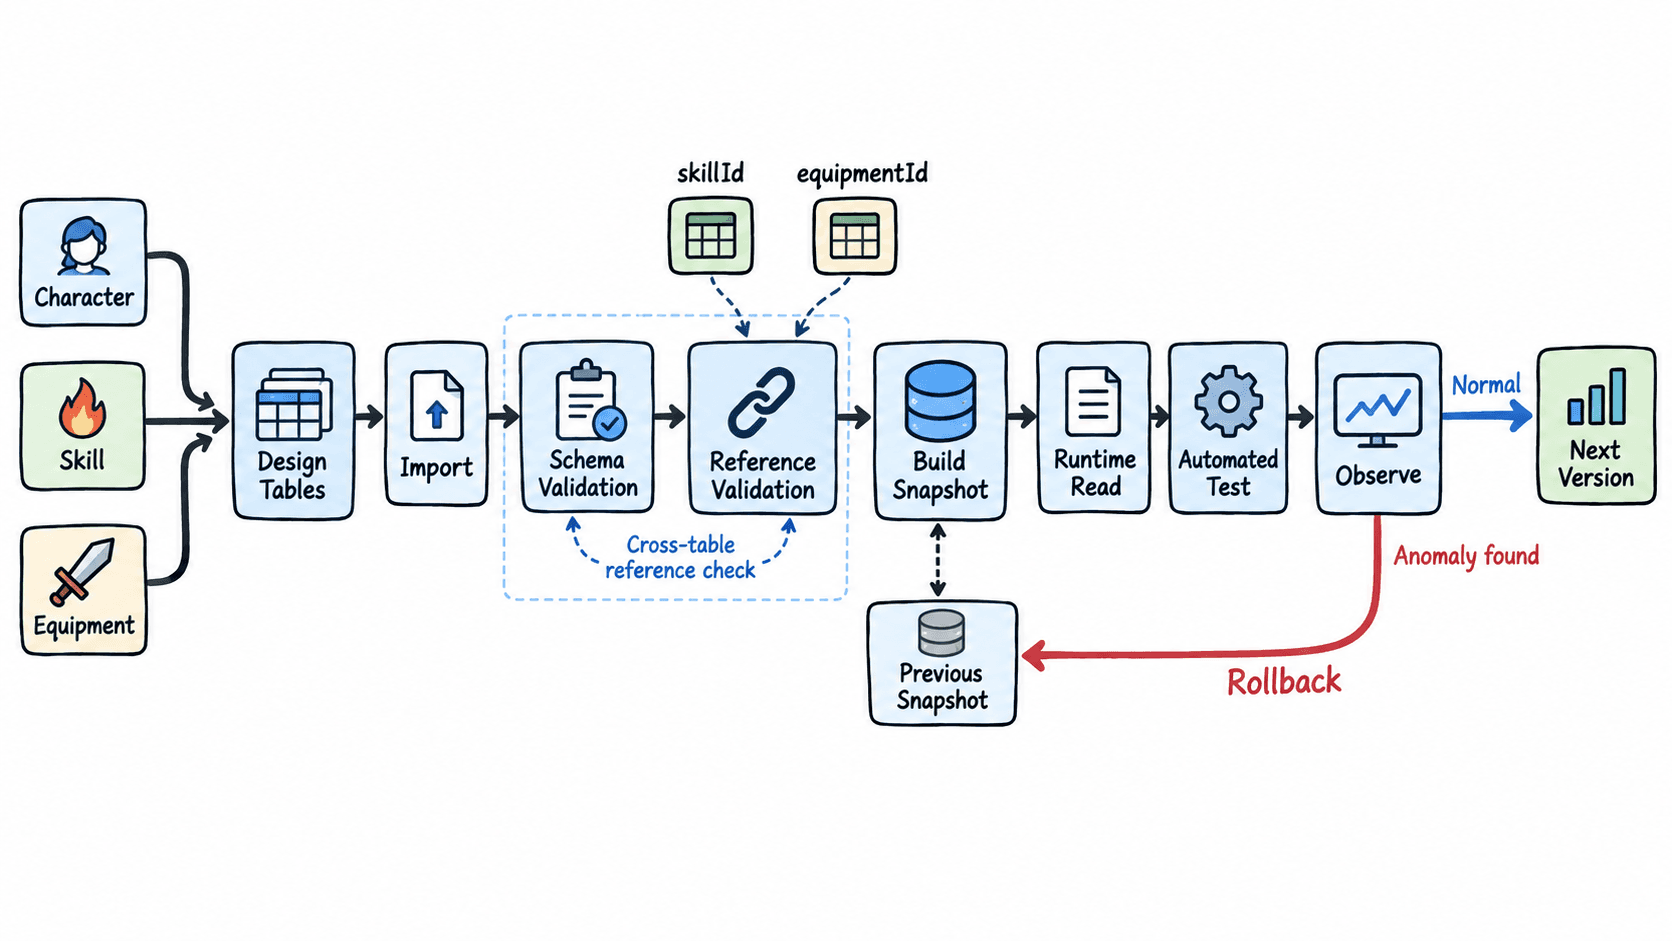
这里的核心发布单位应该是整包快照,而不是单行记录。角色表引用技能表和装备表,如果三张表分别独立上线,就可能出现角色已经引用新技能、技能数据却还没发布的短暂不一致。
设计可校验的数据模型
先把最小数据放进一个发布包。下面的 role-config.json 同时包含角色、技能和装备,用 ID 建立引用,便于一次性做完整性校验。
{
  "version": "v17",
  "roles": [
    {
      "id": "hero_001",
      "baseAttack": 100,
      "skillIds": ["skill_slash"],
      "equipmentIds": ["weapon_iron_sword"]
    }
  ],
  "skills": [
    {
      "id": "skill_slash",
      "damageMultiplier": 1.5
    }
  ],
  "equipment": [
    {
      "id": "weapon_iron_sword",
      "attackBonus": 20
    }
  ]
}
这个模型故意保持简单,但已经包含三类关键约束:角色基础攻击必须为正数;技能倍率不能小于 0;角色引用的每个技能和装备 ID 都必须存在。生产项目可以继续增加数据版本、字段默认值和废弃策略,但不要把运行期对象状态写回配置。
配置文件本身没有控制台输出。验证方法是让导入程序读取整个文件,并在生成发布快照前完成所有约束检查。
导入时一次性拦截脏数据
下面的 Python 程序可以直接读取上面的文件,校验跨表引用,并模拟运行时按 ID 读取角色后计算装备加成后的基础攻击。
import json
from pathlib import Path


def load_and_validate(path: str) -> dict:
    data = json.loads(Path(path).read_text(encoding="utf-8"))

    skill_ids = {item["id"] for item in data["skills"]}
    equipment_ids = {item["id"] for item in data["equipment"]}

    for role in data["roles"]:
        if role["baseAttack"] <= 0:
            raise ValueError(f"invalid baseAttack: {role['id']}")

        missing_skills = set(role["skillIds"]) - skill_ids
        missing_equipment = set(role["equipmentIds"]) - equipment_ids

        if missing_skills:
            raise ValueError(f"missing skills: {sorted(missing_skills)}")
        if missing_equipment:
            raise ValueError(f"missing equipment: {sorted(missing_equipment)}")

    return data


def calculate_attack(data: dict, role_id: str) -> int:
    roles = {item["id"]: item for item in data["roles"]}
    equipment = {item["id"]: item for item in data["equipment"]}

    role = roles[role_id]
    bonus = sum(equipment[item_id]["attackBonus"] for item_id in role["equipmentIds"])
    return role["baseAttack"] + bonus


if __name__ == "__main__":
    config = load_and_validate("role-config.json")
    attack = calculate_attack(config, "hero_001")
    assert config["version"] == "v17"
    assert attack == 120
    print(f"validated {config['version']}")
    print(f"hero_001 attack={attack}")
预期输出:
validated v17
hero_001 attack=120
这里的两个 assert 同时承担最小回归验证:确认读取的是预期版本,并确认核心派生数值没有变化。真正项目里应把这些断言迁移到自动化测试框架,并补上非法引用、边界值和旧版本兼容用例。
运行时只读取已发布快照
运行时不要直接盯着策划原始表或编辑中的文件。导入程序应该先生成一个通过校验的发布快照,例如 v17;客户端启动或热更新时只切换当前快照指针,读取期间不修改快照内容。
这样做有两个收益。第一,角色、技能和装备天然保持同一版本,不会出现跨表半更新。第二,出现异常时回滚只需要把当前指针从 v17 切回 v16,而不是尝试逐字段恢复。
用测试和回滚完成闭环
发布前至少验证三件事:导入器能完整读入数据,引用与范围约束全部通过,关键玩法计算的回归结果符合预期。发布后则记录当前配置版本,让日志、崩溃和战斗数值异常都能关联到具体快照。
回滚也要预先设计,而不是出事故后临时处理。保留最近一个或多个已验证快照,并把当前版本做成可快速切换的发布元数据。若 v17 触发异常,只需恢复到 v16,然后再修复源数据并重新生成 v18。
配置闭环真正完成的标志不是表能被程序读取,而是任何一次修改都能回答四个问题:改了什么、发布前是否验证、线上正在读哪个版本、出现问题能否快速回到上一个稳定版本。