
游戏客户端架构 / 系统课时
删除一个字段会影响哪些地方
删除一个字段会影响哪些地方
删除配置字段看似只是改一列表头或一个 JSON 键,但真正风险来自“谁还在依赖它”。本节用一条可执行的影响面检查路径,把导入器、运行时代码、测试和工具链逐层扫清,避免字段删掉后才在构建、热更或线上运行时暴雷。
学习目标
- 能沿配置导入到运行时访问,定位字段的完整依赖链。
- 能区分“可以直接删除”“需要先废弃”“必须做兼容迁移”的情况。
- 能用搜索、测试和验证结果证明字段已经安全下线。
字段删除影响的是一条依赖链
以 critRate 为例,它可能同时存在于原始表、导入脚本、生成的数据类、战斗代码、编辑器工具、自动化测试和埋点导出中。只看配置表本身,很容易漏掉“间接依赖”:例如代码不直接写字段名,而是通过生成器产出的 getter 访问。
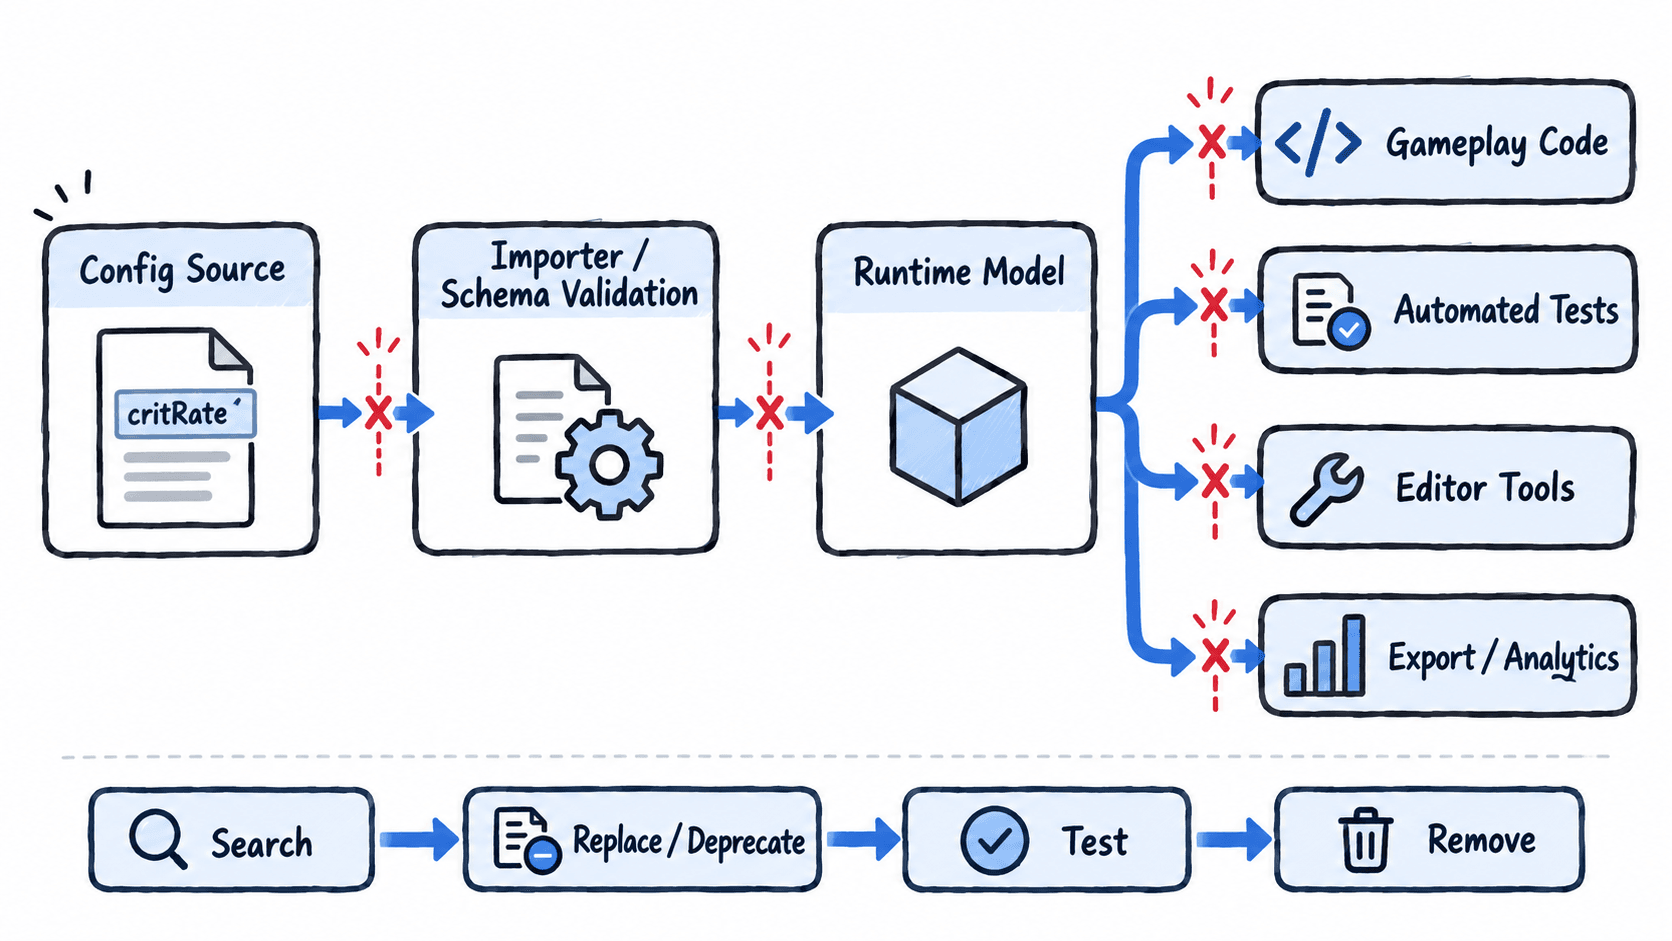
真正需要回答的不是“这个字段还有没有数据”,而是“还有没有消费者”。因此检查顺序应从数据入口开始,一直追到最终消费点。
先做全仓库搜索,再补结构化检查
第一步是搜索字段名、旧别名和生成后的访问器。下面示例使用 rg 扫描仓库,并排除构建产物目录:
rg -n --glob '!build/**' --glob '!dist/**' "critRate" .预期输出
./config/items.json:18:    "critRate": 0.15
./src/generated/ItemConfig.ts:12:  critRate: number;
./src/combat/DamageCalculator.ts:27:  const crit = item.critRate;
./tests/config/item-config.test.ts:41:  expect(item.critRate).toBeGreaterThanOrEqual(0);
如果实际项目路径不同,输出中的文件名和行号也会不同。搜索结果至少要按四类归档:配置源、导入或生成代码、业务读取、测试与工具。若字段曾经改过名字,还要搜索旧字段名、getter 名称和序列化标签。
接着检查结构化入口,例如 Schema、CSV 列映射、Protobuf/FlatBuffers 定义、代码生成模板或编辑器导出规则。这里最容易出现“配置能导入,但生成代码还保留旧字段”的半迁移状态。
用影响面清单决定删除方式
可以把命中的依赖按下表判断:
| 检查点 | 典型风险 | 删除前动作 |
|---|---|---|
| 导入器或 Schema | 缺列后导入失败 | 先改为可选或移除校验 |
| 生成数据模型 | 重新生成后编译失败 | 先清理业务访问,再重新生成 |
| 运行时代码 | 读取空值、默认值改变逻辑 | 明确替代字段或默认行为 |
| 测试 | 快照、断言仍依赖旧字段 | 更新测试并保留回归覆盖 |
| 编辑器与工具链 | 导出、预览、批处理异常 | 用真实工作流跑一次验收 |
| 旧客户端 | 旧版本仍要求字段存在 | 保留兼容字段或按版本下发配置 |
如果字段只是“暂时不用”,但旧客户端或外部工具仍会读取,就不应立即物理删除。更稳妥的做法是先停止新代码写入和读取,再经过至少一个完整发布周期后移除。
用两阶段下线避免一次性破坏
安全删除通常分为两个阶段。第一阶段把字段标记为废弃:新逻辑不再依赖它,导入器允许缺省,测试验证替代逻辑。第二阶段才从配置源、Schema、生成模型和工具链中彻底删除。
假设 critRate 已由 combatProfileId 间接提供暴击参数,迁移完成后的运行时代码应只依赖新入口,而不是同时保留两套逻辑。此时再删除旧字段,编译失败或测试失败会变成有价值的“残余依赖报警”。
最终验收至少包括:配置导入成功、代码重新生成成功、项目构建通过、关键玩法测试通过、编辑器或导出工具能正常处理新结构。只要其中一环仍依赖旧字段,就说明删除还没有真正完成。