
C / C++ / 系统课时
目标文件里面保存了什么
目标文件里面保存了什么
.o 目标文件不是“还没改扩展名的可执行程序”,而是编译器完成语法分析、优化和机器码生成后留下的可链接中间产物。理解它保存的代码、数据、符号和重定位信息,能让你在遇到链接错误时知道应该检查哪里。
学习目标
- 说清目标文件与可执行文件的区别
- 认识代码段、数据段、符号表和重定位信息的作用
- 使用
objdump与nm验证已定义符号和未解析符号
目标文件是可链接的半成品
以 GCC 为例,gcc -c main.c -o main.o 只执行到“编译并汇编为目标文件”这一步,不进行最终链接。目标文件已经包含处理器能够执行的机器指令,但这些指令中的部分地址还没有最终确定。
假设 main.c 调用了另一个源文件中的 add。编译器只要看到了正确的函数声明,就能生成调用 add 所需的机器码;它不要求此时已经知道 add 最终位于哪个地址。这个地址会留给链接器在后续阶段解析。
一份目标文件通常保存什么
在常见的 ELF 目标文件中,可以把重要内容理解为四类:.text 保存已生成的机器指令,.data 和 .bss 保存全局或静态数据的相关信息,符号表记录当前文件定义或引用的名字,重定位记录则告诉链接器哪些位置需要在地址确定后修正。
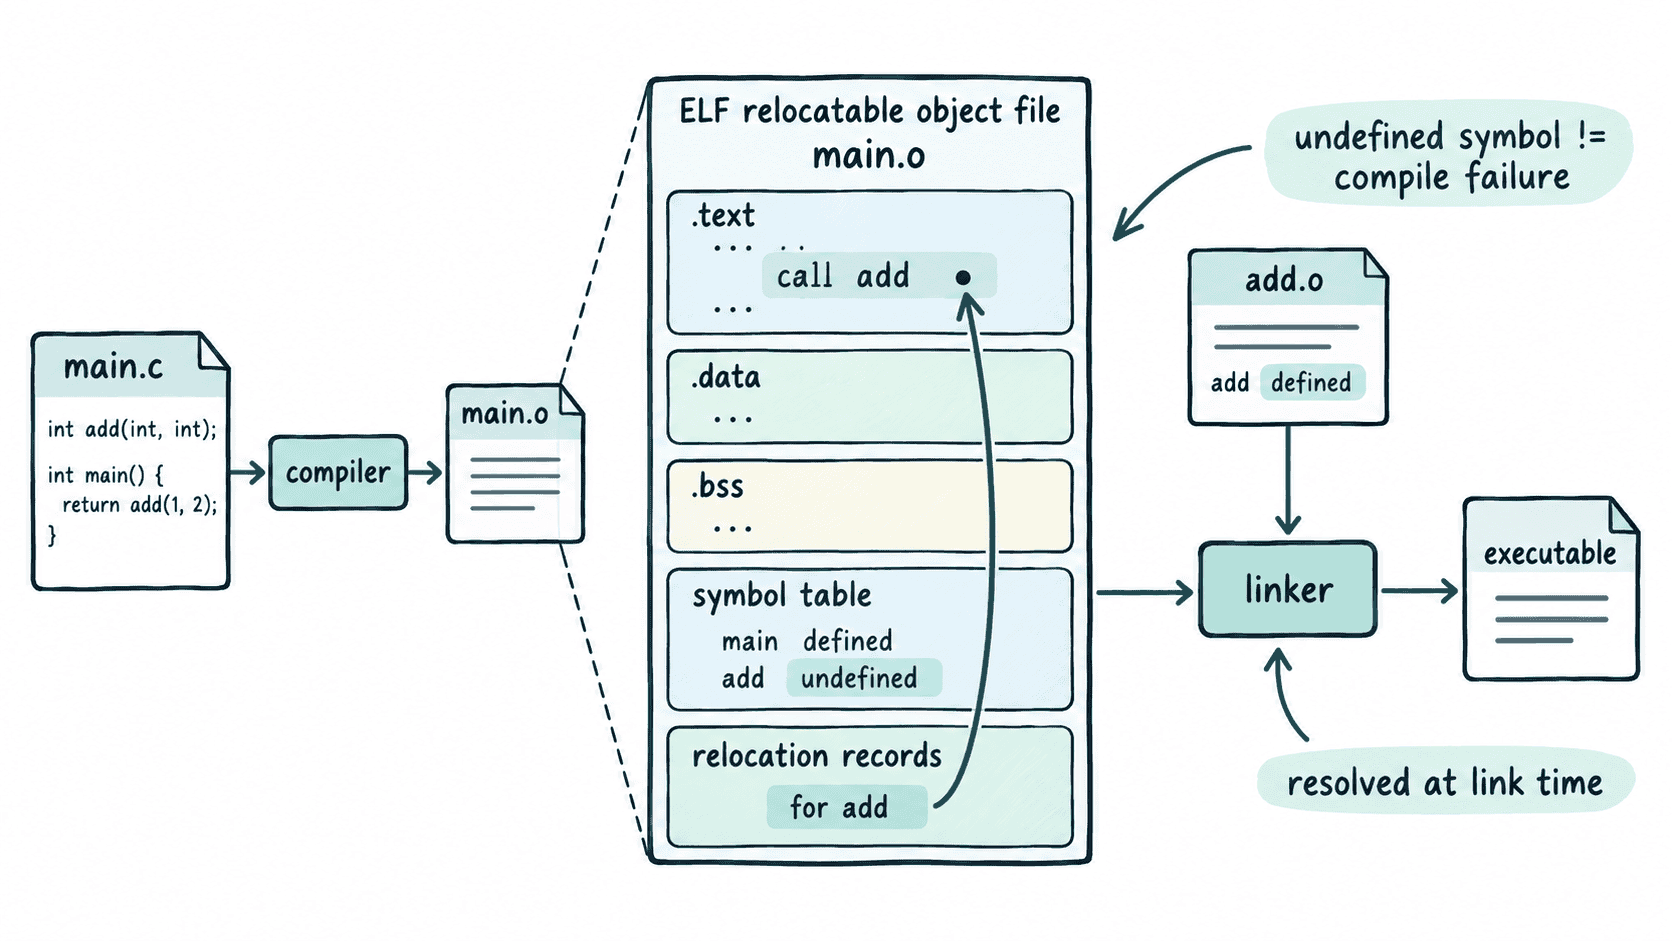
“未解析符号”并不表示目标文件损坏。它只表示当前目标文件引用了某个名字,而这个名字应由其他目标文件或库提供。只要链接阶段能够找到兼容的定义,最终程序就能正常生成。
用工具验证目标文件
下面的命令以 Linux 上的 GCC 和 GNU binutils 为例。它创建一个只声明并调用 add 的编译单元,然后检查几个典型节和符号状态。因为这里只生成 .o,所以不需要提供 add 的实现。
cat > main.c <<'SRC'
extern int add(int a, int b);

int main(void) {
    return add(2, 3) != 5;
}
SRC

gcc -c main.c -o main.o

for section in .text .data .bss; do
    if objdump -h main.o | awk '{print $2}' | grep -Fxq "$section"; then
        echo "section exists: $section"
    fi
done

nm main.o | grep -Eq '[[:space:]]T[[:space:]]+main$' && echo "defined symbol: main"
nm main.o | grep -Eq '[[:space:]]U[[:space:]]+add$' && echo "undefined symbol: add"
预期输出
section exists: .text
section exists: .data
section exists: .bss
defined symbol: main
undefined symbol: add
这里 T 表示 main 在当前目标文件的代码区中有定义,U 表示 add 对当前文件来说仍未定义。不同平台的目标文件格式和工具输出会有差异,但“当前文件定义了什么、还依赖什么”这一排查思路不变。
为什么目标文件还不能直接运行
操作系统通常加载完成链接的可执行文件,而普通 .o 仍处于可重定位状态。它缺少最终的跨文件符号解析和地址布局,对外部函数的调用位置也可能仍等待重定位,因此不能把普通目标文件直接当作完整程序启动。
链接器会把多个目标文件和库放进最终地址空间,解析符号引用,执行重定位,并生成可执行文件或共享库。因此,“编译成功”只能证明编译单元能够生成目标文件,不能证明整个程序已经具备完整实现。
什么时候直接检查目标文件
当你遇到 undefined reference、重复定义、怀疑某个源文件没有被编进目标,或怀疑函数被声明成 static 时,直接用 nm、objdump 或 readelf 查看 .o 往往比反复修改构建脚本更快。先确认“符号是否存在、在哪个文件、是定义还是引用”,再回到链接命令和 CMake 目标关系中处理,排查会更有依据。