
C / C++ / 系统课时
UBSan 如何发现未定义行为
UBSan 如何发现未定义行为
很多 C 程序在正常输入下看似稳定,却可能已经执行了标准未定义的操作。UBSan 会在编译时插入检查,并在相关代码路径真正运行时报告问题。本节用有符号整数溢出说明它如何工作,以及哪些错误适合交给它发现。
学习目标
- 理解 UndefinedBehaviorSanitizer 的检查机制和覆盖边界
- 使用 GCC 或 Clang 启用 UBSan 并读懂运行时诊断
- 区分 UBSan、ASan 等工具各自更适合发现的问题
UBSan 检查的不是所有运行时错误
C 语言的未定义行为意味着标准没有规定程序接下来必须怎样执行。编译器可以假定这些行为不会发生并据此优化,因此同一段有问题的代码可能在不同优化级别或编译器下表现不同。
UBSan 是 UndefinedBehaviorSanitizer。它不是静态分析器,而是让编译器在生成机器码时为部分高风险操作加入运行时检查。常见检查包括有符号整数溢出、非法移位、空指针或错误对齐访问等;只有执行到相应路径时,检查才会触发。
它如何在运行时抓住问题
启用 -fsanitize=undefined 后,编译器会在原本的表达式附近加入检测逻辑。程序运行到异常操作时,UBSan 运行库根据插桩信息输出源文件位置、操作类型和相关值;没有走到的分支则不会被检查。
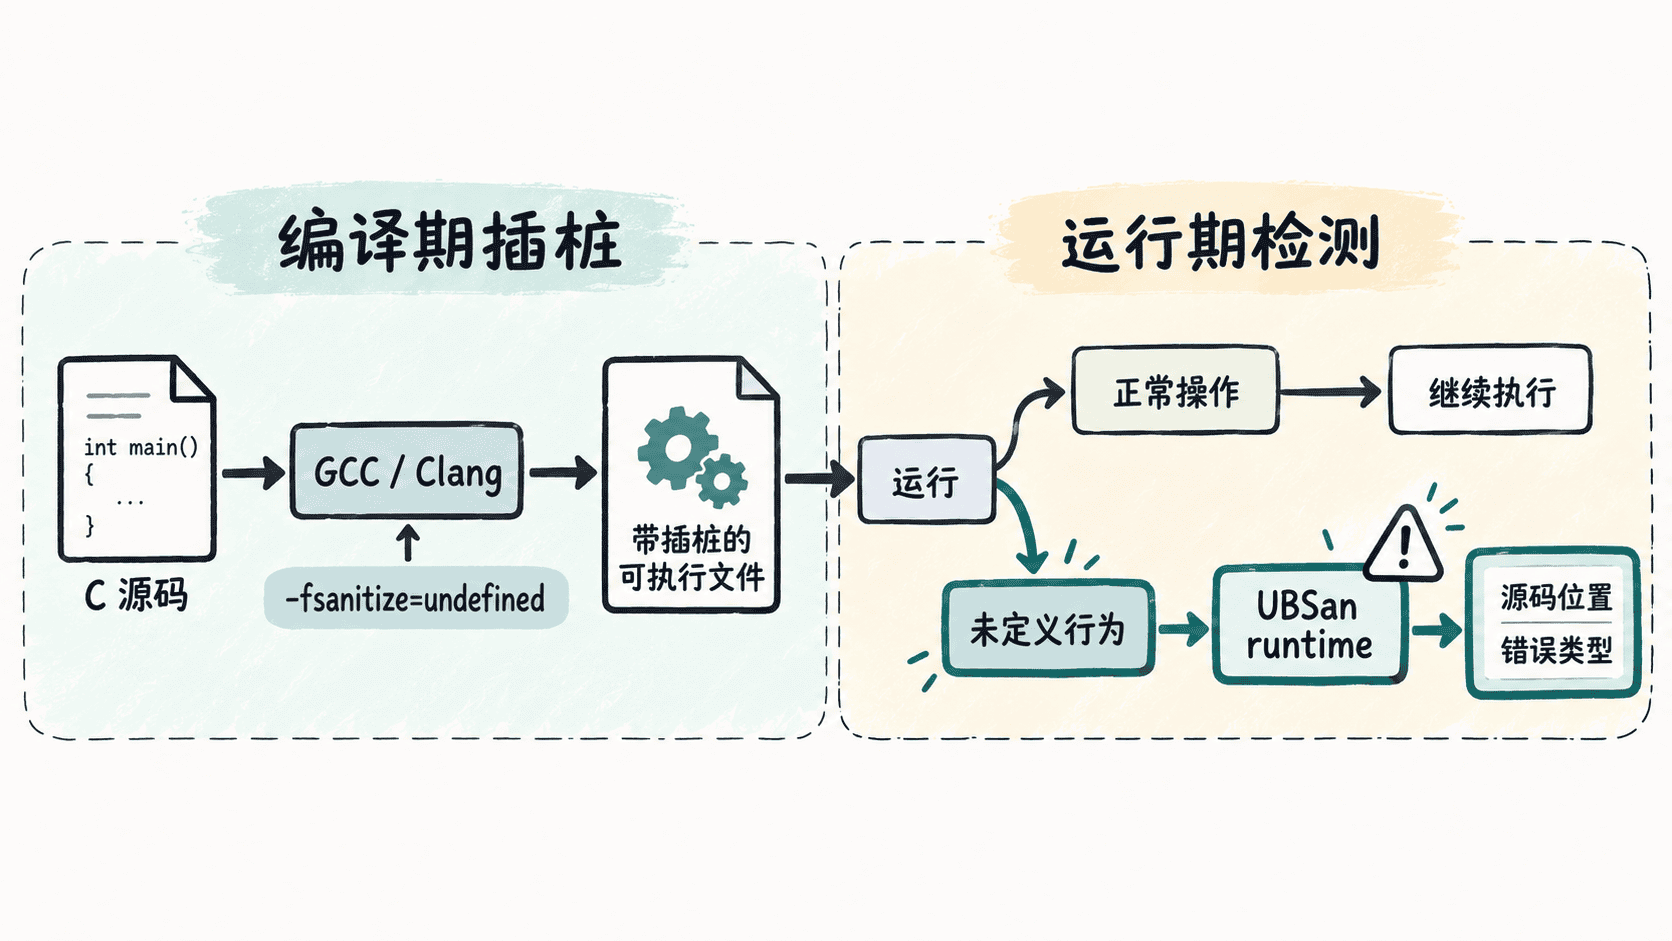
这也解释了为什么测试覆盖率很重要:UBSan 不会“扫描”从未运行的路径。调试构建通常同时保留 -g,并使用较低或中等优化级别,以便诊断位置更容易回到源代码。
用有符号溢出触发 UBSan
下面的程序把 INT_MAX 再加一。对有符号 int 来说,这个加法超出可表示范围,属于未定义行为。volatile 用来避免示例在编译阶段被完全折叠。
#include <limits.h>
#include <stdio.h>

int main(void) {
    volatile int value = INT_MAX;
    int next = value + 1;  // 运行到这里时触发有符号整数溢出
    printf("%d\n", next);
    return 0;
}
将文件保存为 ub_demo.c,使用 GCC 或 Clang 编译并运行。-fno-sanitize-recover=undefined 让程序在首次 UBSan 错误后停止,便于测试把问题直接判为失败。
cc -g -O1 -fsanitize=undefined -fno-sanitize-recover=undefined ub_demo.c -o ub_demo
./ub_demo
预期输出
<PATH>/ub_demo.c:6:<COL>: runtime error: signed integer overflow: <INT_MAX> + 1 cannot be represented in type 'int'实际路径、列号以及 INT_MAX 的十进制值可能随平台和编译器而不同,但关键特征应包含 runtime error、signed integer overflow 和对应源码位置。
什么时候要换其他 Sanitizer
UBSan 适合抓“语言规则已经禁止、但程序仍可能继续跑”的问题。堆越界、释放后继续访问等内存错误通常更适合 AddressSanitizer;数据竞争通常使用 ThreadSanitizer。一个工具没有报错,只能说明本次执行没有命中它能检测的错误,不能证明程序不存在未定义行为。
在调试和测试阶段,应让自动化测试尽可能覆盖边界输入,再把 UBSan 的非零退出视为失败。这样它才从“偶尔手工跑一下的诊断工具”变成能持续阻止隐藏错误进入后续构建的质量检查。