
C / C++ / 系统课时
从调用栈找到崩溃来源
从调用栈找到崩溃来源
程序在某一行崩溃,不代表错误就从这一行产生。GDB 的调用栈能把当前函数、调用者和更上层入口串起来,本节用 backtrace、frame、up、down 和参数检查命令,追到错误参数最初被传入的位置。
学习目标
- 使用
backtrace读取崩溃时的函数调用链 - 在不同栈帧之间切换并检查参数、局部变量
- 区分“最终崩溃点”和“错误数据最早出现的位置”
构造一条可追踪的调用链
下面的程序故意把空指针经过两层函数传递,最终在 read_score 中解引用。它适合观察“崩溃点在底层,但根因来自上层调用者”的典型情况。
#include <stdio.h>

static int read_score(const int *score) {
    return *score;
}

static int build_report(const int *score) {
    return read_score(score);
}

static int handle_request(int user_id) {
    const int *score = NULL;
    printf("user=%d\n", user_id);
    return build_report(score);
}

int main(void) {
    return handle_request(42);
}
编译时保留调试信息并关闭优化:
gcc -g -O0 -Wall -Wextra -o crash crash.c预期结果:
编译成功时通常没有输出,命令退出码为 0。用 backtrace 先看整条调用链
在 GDB 中运行程序,让它自然触发崩溃,再立即查看调用栈。
gdb -q ./crash
(gdb) run
(gdb) backtrace
预期输出的关键结构如下,地址和源码行号会不同:
Program received signal SIGSEGV, Segmentation fault.
#0  read_score (score=0x0) at crash.c:<LINE>
#1  build_report (score=0x0) at crash.c:<LINE>
#2  handle_request (user_id=42) at crash.c:<LINE>
#3  main () at crash.c:<LINE>
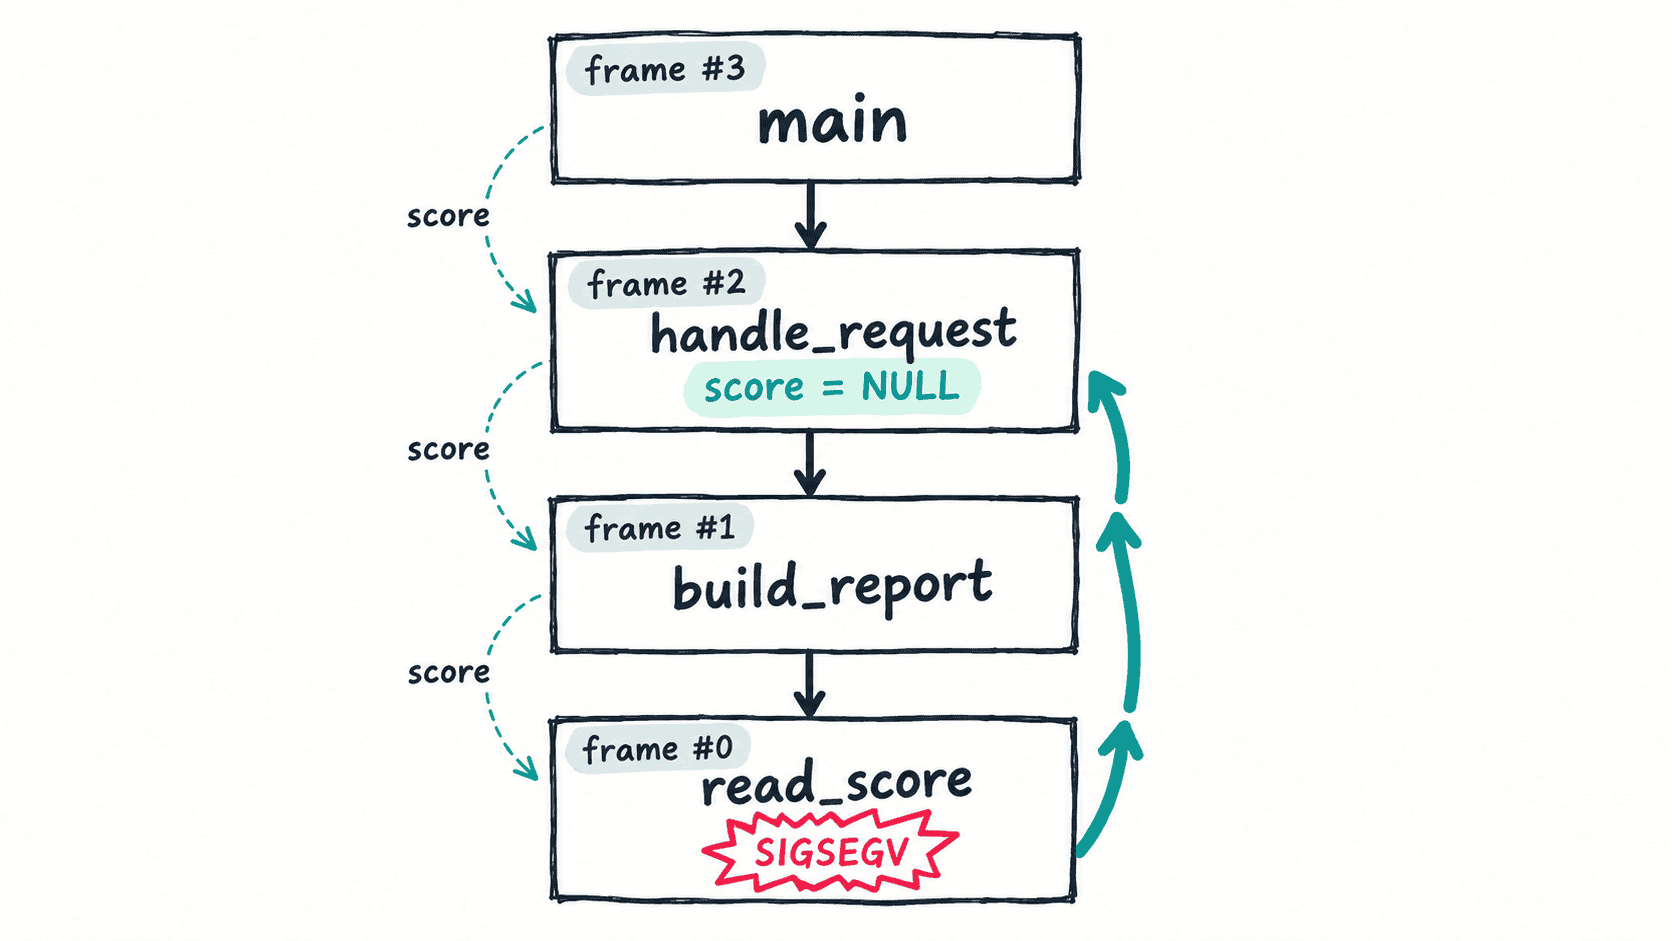
#0 是程序停止时正在执行的栈帧,编号越大通常表示调用链越靠上。这里 #0 告诉你空指针被解引用,但 #2 才暴露了最值得继续追查的业务入口。
切换栈帧检查参数
frame N 可以直接跳到指定栈帧;up 向调用者移动,down 向被调用者移动。切换后,info args 查看函数参数,info locals 查看当前函数的局部变量。
(gdb) frame 1
(gdb) info args
(gdb) up
(gdb) info args
(gdb) info locals
(gdb) down
预期输出的关键部分:
#1  build_report (score=0x0) at crash.c:<LINE>
score = 0x0
#2  handle_request (user_id=42) at crash.c:<LINE>
user_id = 42
score = 0x0
#1  build_report (score=0x0) at crash.c:<LINE>
当你切到 handle_request 后,info locals 能看到局部变量 score 已经是 0x0。这说明空指针并不是在 read_score 内部突然产生,而是在更早的栈帧中就被创建并继续向下传递。
从崩溃点追到最早异常位置
定位运行时错误时,可以把每个栈帧当成一次“参数交接点”。先从 #0 记录异常值,再逐帧向上确认这个值是否已经存在;一旦发现某一层首次把正常值变成异常值,调查重点就应转到该层的赋值、返回值和条件分支。
对于本例,read_score 的直接错误是解引用空指针,但更有修复价值的根因是 handle_request 把 NULL 作为有效参数继续传递。真实项目中还应继续判断这里为什么没有得到合法地址:可能是查找失败未检查、对象生命周期结束、错误分支漏赋值,或上层接口允许了不应出现的空值。
验证修复是否真正生效
修复后不要只确认“不崩了”,还要重新运行同一输入,并在关键帧检查参数。比如把 handle_request 改为传递一个真实对象后,可再次在 read_score 设置断点确认 score 非空。
static int handle_request(int user_id) {
    const int score = 95;
    printf("user=%d\n", user_id);
    return build_report(&score);
}
这是片段示例,依赖前面的 read_score、build_report 和 main 保持不变。重新编译并运行:
gcc -g -O0 -Wall -Wextra -o crash crash.c
./crash
echo $?
预期输出:
user=42
95
这里 95 是 main 返回给 shell 的退出状态,因为示例直接把分数作为程序返回值;生产程序通常不应把业务数值直接当退出码。真正的验证重点是程序不再触发 SIGSEGV,并且在 GDB 中检查 read_score 的参数时已经指向有效内存。