
C / C++ / 系统课时
用 LeakSanitizer 检查内存泄漏
用 LeakSanitizer 检查内存泄漏
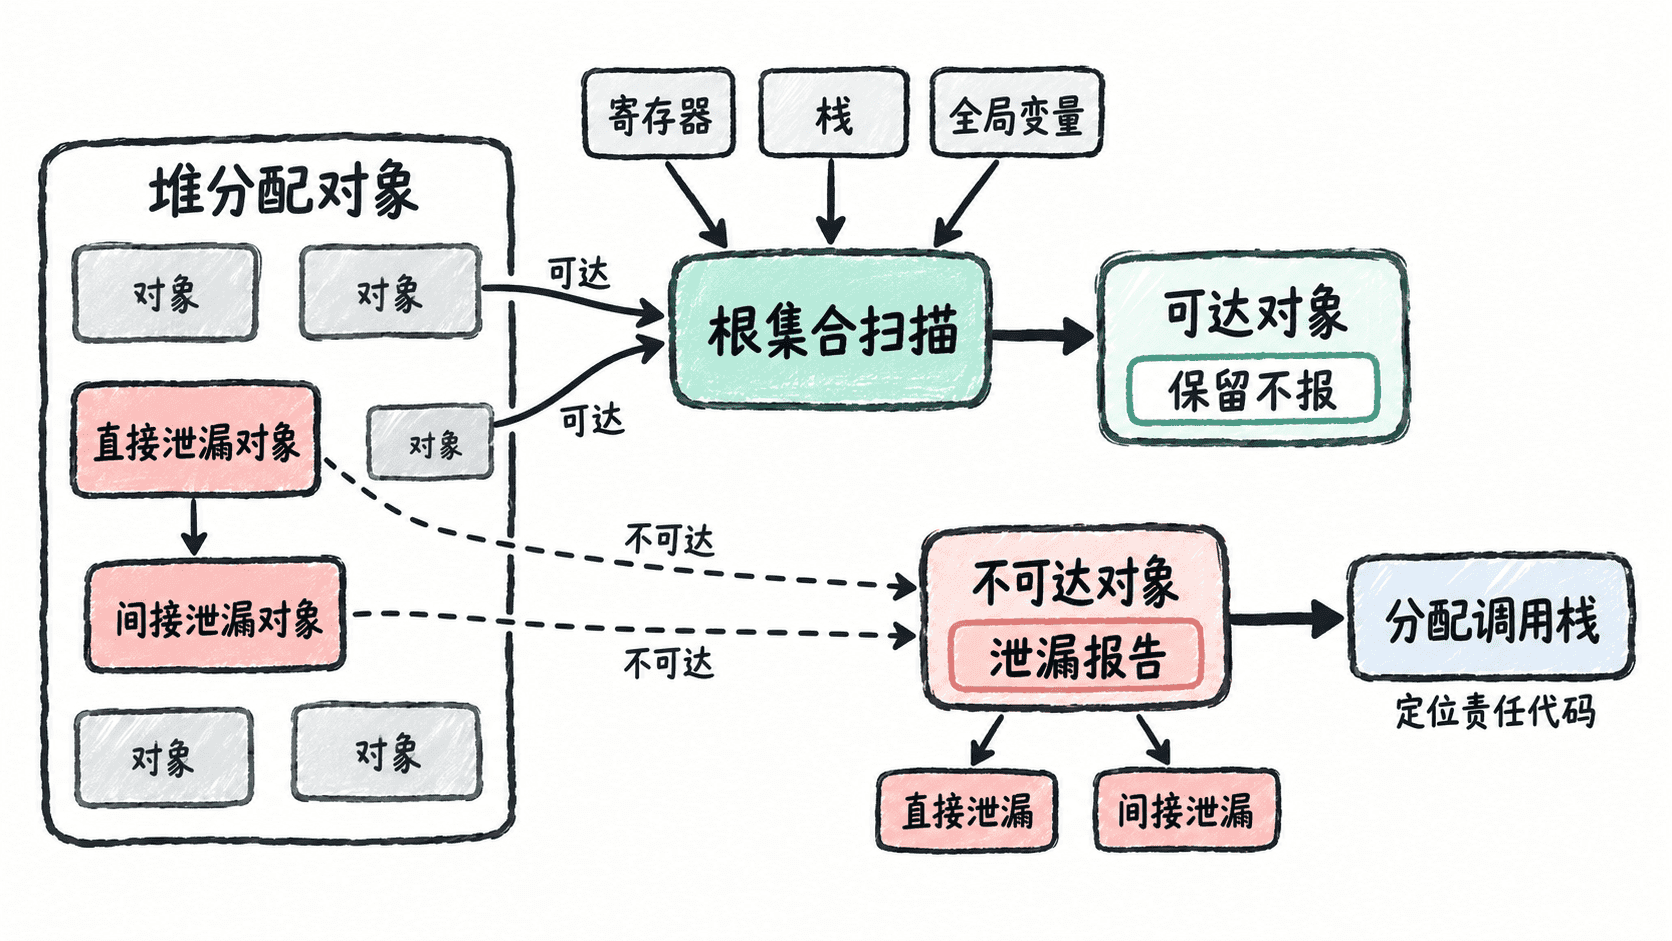
LeakSanitizer(LSan)适合找“程序跑完了,但某些堆内存再也释放不到”的路径。它会在进程结束时检查仍然不可达的分配块,并给出当初的分配调用栈,因此定位重点不是“哪里退出”,而是“谁申请了内存却没完成释放”。
学习目标
- 理解 LSan 为什么通常在进程结束时报告泄漏
- 根据分配调用栈定位缺失的释放路径
- 区分直接泄漏、间接泄漏与仍可达的进程级内存
先理解 LSan 在检查什么
LSan 关注堆分配对象在检查时是否还能从寄存器、栈、全局变量等根集合到达。某块内存如果仍被有效引用,通常不会被判为泄漏;如果已经没有可达引用,又没有释放,就会进入泄漏报告。
这意味着“调用过 malloc 但没 free”并不总能直接等价为 LSan 报警。真正要看的,是程序结束时这块分配是否已经变成不可达内存。
跑一个最小泄漏示例
下面的脚本创建 64 字节堆内存,打印内容后直接退出,没有调用 free。在支持 LeakSanitizer 的 GCC 或 Clang 环境中,可以单独使用 -fsanitize=leak 运行检查。
# 生成一个会在退出时遗留堆内存的程序。
cat > leak_demo.c <<'EOF'
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

int main(void) {
    char *buf = malloc(64);
    if (buf == NULL) {
        return 1;
    }

    strcpy(buf, "leak-demo");
    printf("buffer=%s\n", buf);

    // 故意不 free(buf),让 LSan 在进程结束时报告。
    return 0;
}
EOF

# 调试信息和帧指针能让分配调用栈更容易对应到源码。
cc -fsanitize=leak -fno-omit-frame-pointer -g leak_demo.c -o leak_demo
./leak_demo
预期输出会包含正常业务输出和泄漏报告;地址、路径与行号会因环境不同而变化:
buffer=leak-demo

==<ID>==ERROR: LeakSanitizer: detected memory leaks

Direct leak of 64 byte(s) in 1 object(s) allocated from:
    #0 <ADDR> in malloc
    #1 <ADDR> in main <PATH>/leak_demo.c:<LINE>

SUMMARY: LeakSanitizer: 64 byte(s) leaked in 1 allocation(s).
从分配调用栈找责任代码
LSan 报告最重要的是 allocated from 后面的调用栈。运行库中的 malloc 只是分配入口,真正需要检查的是紧随其后的第一个项目源码帧。示例里就是 main 中申请 64 字节的位置。
实际工程里,分配函数往往经过封装,例如“创建对象 → 初始化缓存 → malloc”。此时要沿调用栈回到负责对象生命周期的模块,确认成功路径、错误返回路径和提前退出路径是否都能到达对应的释放逻辑。
区分直接泄漏和间接泄漏
Direct leak 表示某个分配块本身已经不可达,它通常是最先要修的根问题。Indirect leak 常见于“已泄漏对象继续指向其他堆对象”的情况:父对象丢失后,它所拥有的子对象也随之无法释放。
因此出现多条泄漏时,应优先检查直接泄漏的分配栈。修复一个根对象的所有权路径后,一批间接泄漏可能同时消失,比逐条对每个子对象补释放更可靠。
修复后验证是否真正收敛
这个示例只需要在最后一次使用 buf 后执行 free(buf)。重新用相同的 Sanitizer 参数编译运行后,程序应仍打印 buffer=leak-demo,但不再出现 ERROR: LeakSanitizer。
对于测试程序,最好让目标用例正常走到进程结束,否则 LSan 没有机会执行常规退出检查。对于长期运行的服务,也不要把“当前没报告”理解为“当前没泄漏”;应在可结束的测试场景中复现相同请求路径,再根据分配栈修复。
报告没有出现时先检查环境
如果确定故意遗漏了释放却没有报告,先确认当前编译器和平台是否支持 LSan,并检查最终可执行文件是否确实使用了 Sanitizer 编译与链接选项。某些平台或运行模式下,泄漏检测可能默认不可用或行为不同。
另外,进程级缓存、全局单例等内存在退出前仍保持可达时,LSan 可能不会把它们当作泄漏。判断是否存在业务上的长期内存增长,还需要结合长期压测和内存指标,而不能只依赖一次进程退出报告。