
C / C++ / 系统课时
怎么看懂 ASan 错误报告
怎么看懂 ASan 错误报告
ASan 真正有价值的不是“程序崩了”,而是它把非法访问发生的位置、访问类型,以及相关内存的分配与释放路径串在同一份报告里。掌握固定阅读顺序后,大多数越界和释放后访问都能快速定位到自己的源码行。
学习目标
- 识别 ASan 报告中的错误类型、读写方向和访问大小
- 从故障调用栈、释放栈和分配栈定位责任代码
- 根据内存区域描述区分越界、释放后访问等常见问题
先锁定错误类型和访问动作
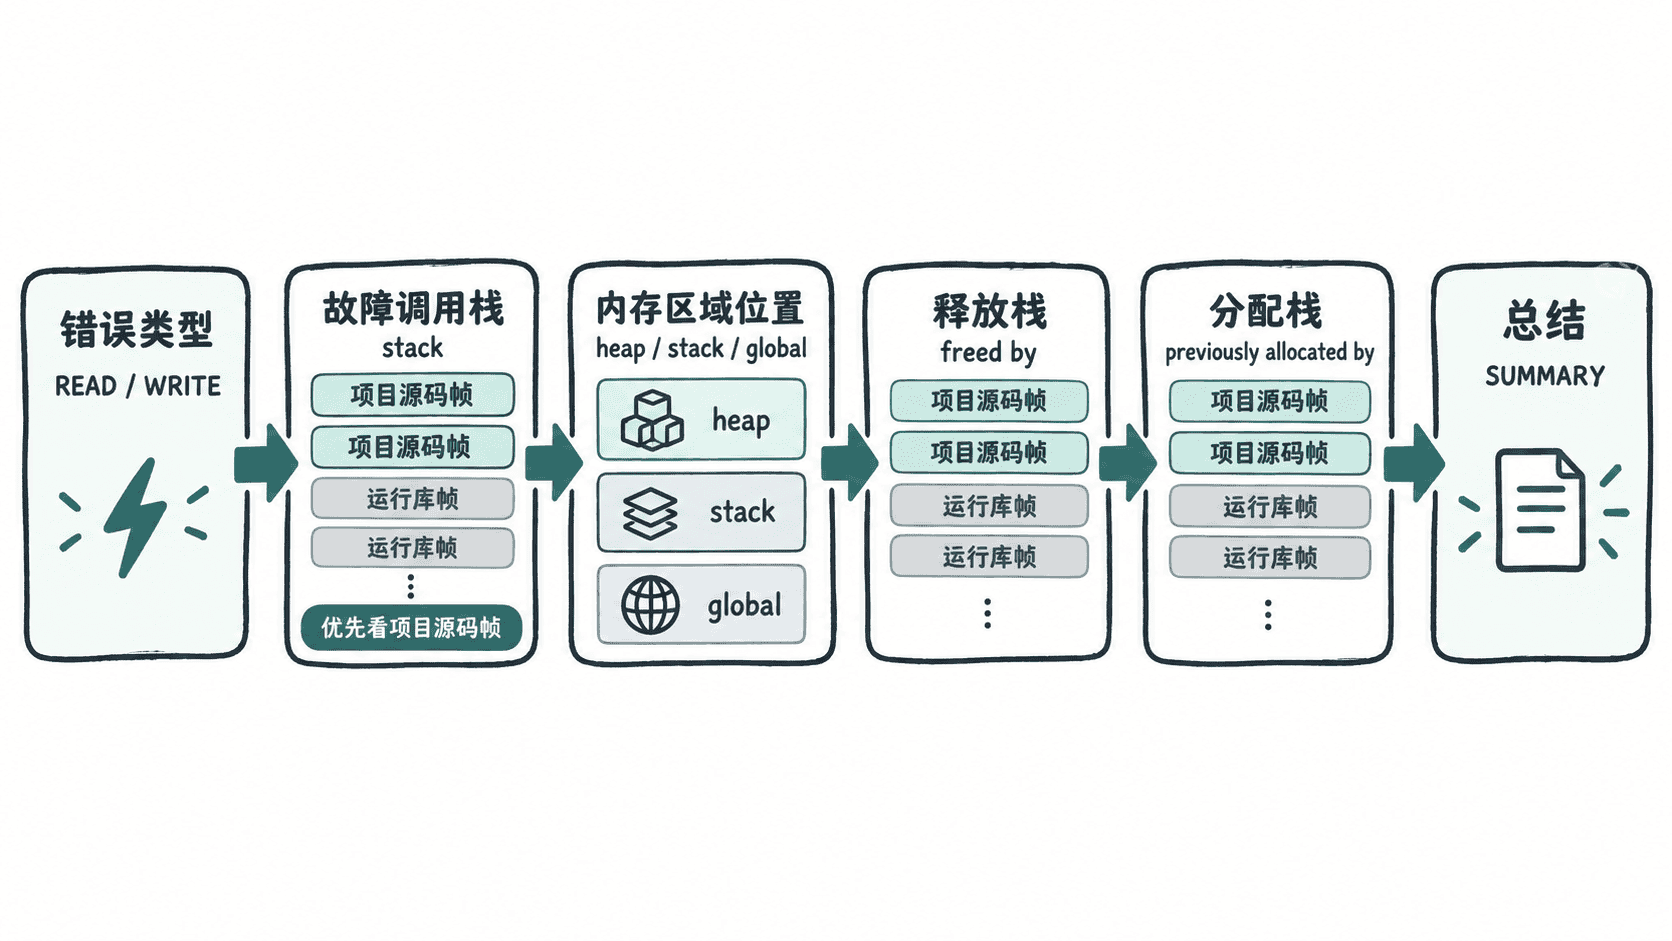
ASan 报告开头通常先给出错误类别,例如 heap-use-after-free、heap-buffer-overflow 或 stack-buffer-overflow。紧接着的 READ of size N、WRITE of size N 告诉你程序是在读还是写,以及本次访问了多少字节。
这两行先回答“发生了什么”,后面的调用栈再回答“在哪里发生”。不要一看到大量运行库帧就从头逐行读,优先寻找最靠上的项目源码帧。
跑一个可复现的释放后访问
下面用一个完整脚本生成 C 源码、开启 AddressSanitizer 编译并运行。示例先释放堆内存,再读取已经失效的指针。
# 生成一个确定会触发 heap-use-after-free 的最小程序。
cat > asan_demo.c <<'EOF'
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    char *buf = malloc(16);
    if (buf == NULL) {
        return 1;
    }

    buf[0] = 'A';
    free(buf);

    // 这里故意读取已经释放的堆内存。
    printf("%c\n", buf[0]);
    return 0;
}
EOF

# 保留帧指针和调试信息,便于报告显示清晰调用栈。
cc -fsanitize=address -fno-omit-frame-pointer -g asan_demo.c -o asan_demo
./asan_demo
预期输出如下,地址、进程 ID、路径和行号会因环境不同而变化:
==<ID>==ERROR: AddressSanitizer: heap-use-after-free on address <ADDR>
READ of size 1 at <ADDR> thread T0
    #0 <ADDR> in main <PATH>/asan_demo.c:<LINE>
<ADDR> is located 0 bytes inside of 16-byte region [<ADDR>,<ADDR>)
freed by thread T0 here:
    #0 <ADDR> in free
    #1 <ADDR> in main <PATH>/asan_demo.c:<LINE>
previously allocated by thread T0 here:
    #0 <ADDR> in malloc
    #1 <ADDR> in main <PATH>/asan_demo.c:<LINE>
SUMMARY: AddressSanitizer: heap-use-after-free <PATH>/asan_demo.c:<LINE> in main
按三组调用栈还原生命周期
第一组是错误现场调用栈。示例中 main 对 buf[0] 的读取就是实际触发点;如果调用链更深,应先跳到最靠上的业务源码帧,再向上看是谁把这个指针传进来的。
第二组 freed by thread ... here 表示这块内存在哪里被释放。它证明问题不是普通空指针,而是对象生命周期已经结束。第三组 previously allocated by thread ... here 则给出最初的 malloc 路径,用来确认这块内存由谁创建、理论上应由谁管理。
把“分配 → 释放 → 再访问”三处源码连起来,通常比只盯着崩溃行更容易发现真正的所有权错误。
用区域描述判断是否越界
is located 0 bytes inside of 16-byte region 表示被访问地址仍位于原来的 16 字节分配块中,但该块已经释放,所以结论是释放后访问。若报告出现 N bytes to the right of,则更像是访问越过分配区右边界;to the left of 则表示越过左边界。
常见报告可以先按下面方式归类:
| 报告关键词 | 重点检查 |
|---|---|
heap-use-after-free |
指针是否在 free 后继续被保存或使用 |
heap-buffer-overflow |
下标、长度计算、循环终止条件 |
stack-buffer-overflow |
局部数组边界、字符串复制长度 |
double-free |
同一所有权是否走了两条释放路径 |
修复后要用同样路径复测
这个示例的正确修复是把 free(buf) 移到最后一次读取之后,并保证后续路径不再使用该指针。修复后使用相同 Sanitizer 编译参数重新构建和运行;正常情况下程序只输出字符 A,不会再出现 ERROR: AddressSanitizer。
如果报告仍然存在,不要只改触发行。继续沿分配、传递、释放三个位置检查所有权和生命周期,直到同一条运行路径下不再触发 ASan。