
原生移动开发 / 系统课时
签名、AAB 与正式发布
签名、AAB 与正式发布
正式发布 Android 应用时,真正需要串起来的是版本号、Release 签名、AAB 构建和商店发布四个环节。本节给出一套可复现的 Release 配置,说明密钥如何安全接入,并把构建产物一直验证到可上传的 App Bundle。
学习目标
- 正确配置
versionCode、versionName与 Release 签名 - 构建并验证签名后的
.aab产物 - 理解上传密钥、应用签名以及商店分阶段发布之间的关系
先确定版本与签名职责
versionCode 是系统和商店用来比较版本的新旧标识,每次向同一发布渠道提交新版本时应递增;versionName 是展示给用户看的版本名称,可以采用 1.4.0 这类可读格式。
Release 包必须经过签名。不要把 keystore 密码、key 密码或明文凭据写进仓库。更安全的做法是把 keystore 文件放在受控位置,把路径和密码通过本机环境变量或 CI 的 secret 注入 Gradle。
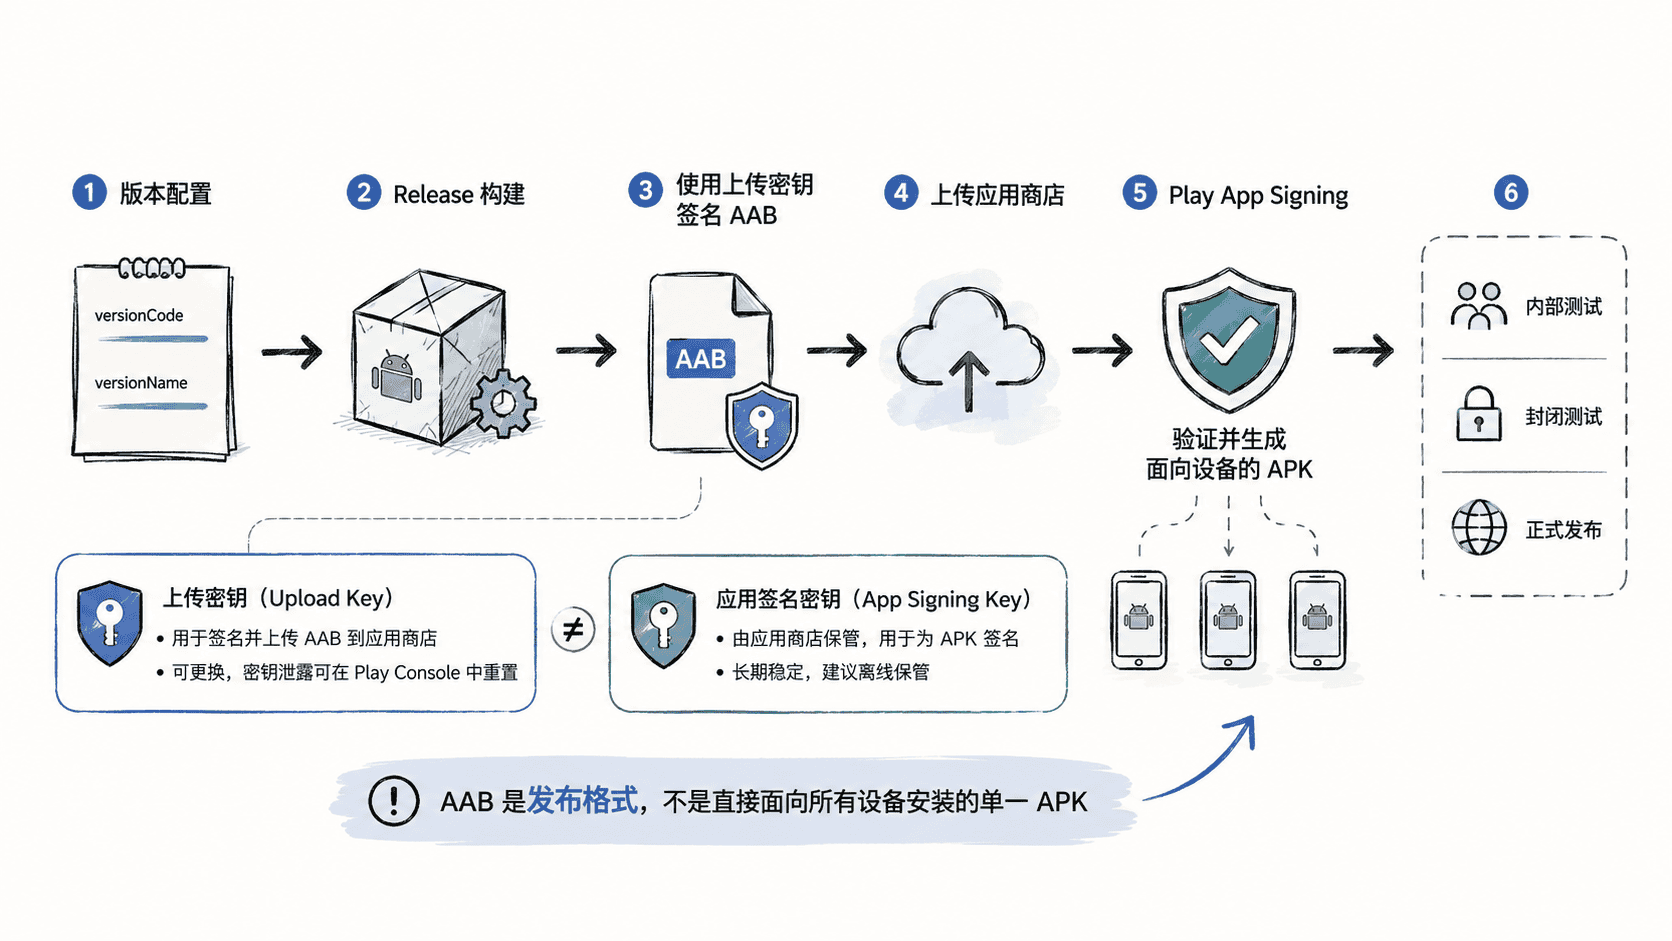
在使用 Play App Signing 的流程中,开发者通常用 上传密钥 对上传的 AAB 签名;商店侧再使用受保护的 应用签名密钥 为最终分发到设备的 APK 签名。两把密钥职责不同,不要把上传密钥等同于最终应用签名密钥。
配置 Release 构建
下面以 Kotlin DSL 的 app/build.gradle.kts 为例。假设 keystore 已存在,四个环境变量在执行 Release 构建前已经注入。
android {
    namespace = "com.example.release"
    compileSdk = 36

    defaultConfig {
        applicationId = "com.example.release"
        minSdk = 24
        targetSdk = 36
        versionCode = 42
        versionName = "1.4.0"
    }

    signingConfigs {
        create("release") {
            storeFile = file(providers.environmentVariable("ANDROID_KEYSTORE_FILE").get())
            storePassword = providers.environmentVariable("ANDROID_KEYSTORE_PASSWORD").get()
            keyAlias = providers.environmentVariable("ANDROID_KEY_ALIAS").get()
            keyPassword = providers.environmentVariable("ANDROID_KEY_PASSWORD").get()
        }
    }

    buildTypes {
        getByName("release") {
            signingConfig = signingConfigs.getByName("release")
            isDebuggable = false
        }
    }
}
生效行为:Release variant 会使用指定 keystore 完成签名,并把版本信息写入构建产物。如果任一环境变量缺失,Gradle 在配置阶段就会失败,这比静默生成未按预期签名的产物更安全。
构建并验证 AAB
先在终端注入当前环境需要的值,再构建 Release App Bundle。占位符需替换为真实路径和凭据,实际环境中更推荐由 CI secret 管理这些变量。
export ANDROID_KEYSTORE_FILE="<PATH>/release.jks"
export ANDROID_KEYSTORE_PASSWORD="<VALUE>"
export ANDROID_KEY_ALIAS="upload"
export ANDROID_KEY_PASSWORD="<VALUE>"
./gradlew clean bundleRelease
预期输出:
> Task :app:bundleRelease
BUILD SUCCESSFUL in <TIME>
默认情况下,产物位于 app/build/outputs/bundle/release/app-release.aab。<TIME> 与构建缓存、机器性能有关,实际值会不同。
AAB 是面向应用商店的发布格式,不应把它当成“所有设备直接安装的单一 APK”。上传后,商店会根据设备配置生成并分发合适的 APK 集合。构建完成后,可以先验证 Bundle 是否带有有效签名:
jarsigner -verify -verbose -certs app/build/outputs/bundle/release/app-release.aab预期输出:
jar verified.如果出现未签名、证书链或 keystore 相关错误,应先停止上传,重新核对 Release signingConfig 和实际注入的密钥,再重建产物。
上传前做最后检查
发布前至少核对应用 ID、versionCode、versionName、Release 签名和关键功能测试结果。上传到商店后,先使用内部测试或小范围测试轨道验证安装、升级和核心业务,再逐步扩大发布范围,比直接全量发布更容易控制风险。
当新版本已经提交后,不要尝试复用旧的 versionCode。若应用启用了 Play App Signing,也应分别管理上传密钥与应用签名密钥的责任边界;前者用于证明“谁有权上传”,后者决定用户设备最终接受哪一个签名身份。