
游戏 AI / 系统课时
两个 NPC 为什么串了记忆
两个 NPC 为什么串了记忆
当两个 NPC 出现彼此不该知道的对话、经历或关系状态时,优先检查身份边界,而不是先怀疑模型。本文从角色 ID、会话 ID、缓存键到上下文组装逐层定位,最终确认记忆究竟在哪一步串线。
学习目标
- 区分角色 ID、会话 ID 与记忆记录的归属关系
- 通过缓存键和上下文快照定位跨角色泄漏
- 建立可复现、可验证的排查顺序
先确认到底是谁拿到了谁的记忆
固定两个 NPC 的并行请求,使用相同问题与可重复的记录 ID。分别检查认证会话绑定、查询范围、缓存命中后的记录归属和模型输入里的角色人格。合法公开的世界事实可以共享;私人观察只能出现在被授权的角色范围中。例行日志记录最小诊断引用和版本。
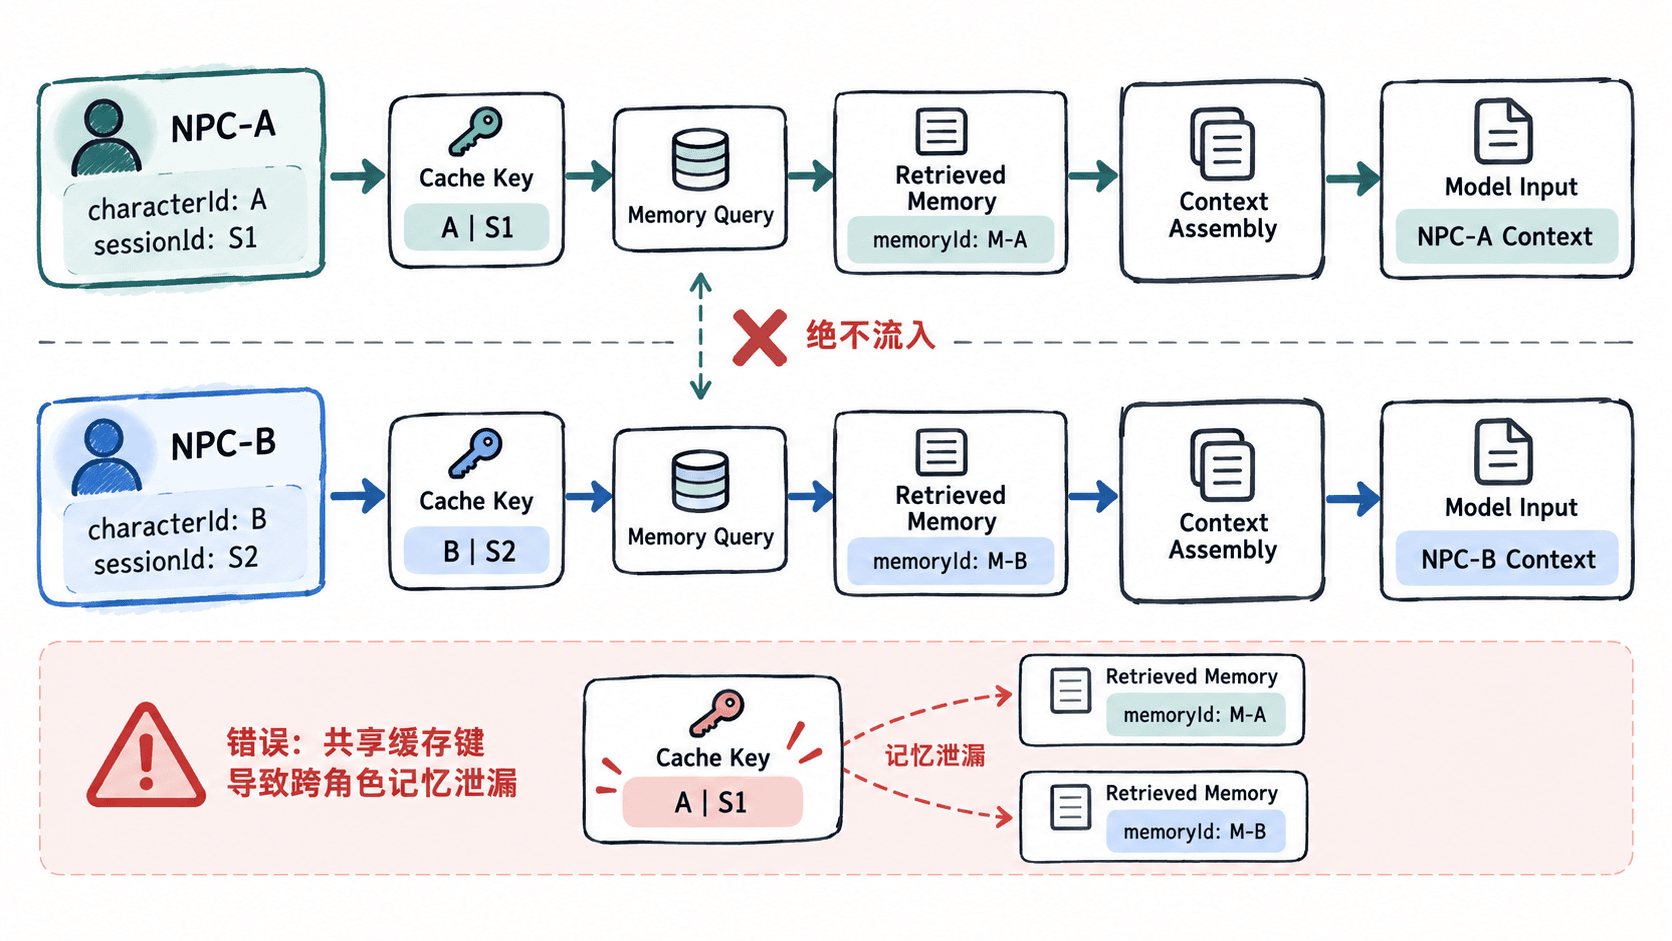
检查角色 ID 和会话 ID
角色 ID 与存档、分支、玩家一起决定记忆归属。会话决定当次交互绑定,允许同一玩家重新登录后读取其在同范围内的长期记忆。第 07 章的生成缓存还需模型、输入、解码等版本;下面只演示记忆查询缓存,不能直接用作生成缓存。
用跨角色请求验证缓存
保存为 memory_isolation.py,运行 python memory_isolation.py。sessions、revisions 来自可信服务,实际系统在每次请求中解析并核验当前会话。缓存键采用结构化值;跨进程序列化可使用无歧义编码。演示的两个 NPC 共享问题及记忆 ID,事实不同。OWASP 授权指南
from dataclasses import dataclass


@dataclass(frozen=True)
class Scope:
    save_id: str
    branch_id: str
    player_id: str
    npc_id: str


@dataclass(frozen=True)
class Memory:
    scope: Scope
    memory_id: str
    topic: str
    fact: str


def retrieve(sessions, revisions, records, cache, session_id, actor, requested, topic):
    if sessions.get(session_id) != requested or requested.player_id != actor:
        raise PermissionError("invalid session scope")
    # 权限、人格或记忆改变时,由相应服务更新此版本元组。
    generation = revisions[requested]
    key = (requested, generation, topic)
    if key not in cache:
        cache[key] = tuple(row for row in records if row.scope == requested and row.topic == topic)
    rows = cache[key]
    if any(row.scope != requested or row.topic != topic for row in rows):
        cache.pop(key, None)
        raise ValueError("cache scope mismatch")
    return [row.fact for row in rows]


if __name__ == "__main__":
    a = Scope("save-01", "main", "p42", "npc-a")
    b = Scope("save-01", "main", "p42", "npc-b")
    sessions = {"session-a": a, "session-b": b}
    revisions = {a: (1, 3, 7), b: (1, 3, 7)}
    records = [
        Memory(a, "mem-01", "gate", "guard saw the player"),
        Memory(b, "mem-01", "gate", "merchant heard a rumor"),
    ]
    cache = {}
    for sid, scope in sessions.items():
        print(retrieve(sessions, revisions, records, cache, sid, "p42", scope, "gate"))
    try:
        retrieve(sessions, revisions, records, cache, "session-a", "p42", b, "gate")
    except PermissionError as error:
print(error)['guard saw the player']
['merchant heard a rumor']
invalid session scope本例的查询不依赖会话短期内容,所以同范围的新会话可以复用长期查询缓存。若缓存的是会话级上下文,应加入会话和对话版本。授权撤销时让旧会话失效、递增相关版本并清理需要删除的缓存副本。真实查询在数据源和召回层使用同样的作用域。
最后定位上下文组装
当身份和缓存键都正确,继续对比进入模型前的最终上下文。重点检查三个集合:系统人格、当前状态、检索记忆。最有效的方法是保存请求快照,逐字段比较“应该出现什么”和“实际出现什么”。
如果 NPC-B 的检索结果已经包含 NPC-A 的事实,属于检索层或存储层污染;如果检索结果正确,但组装后的 context 混入 NPC-A,属于上下文组装污染;只有这些输入都正确而模型仍产生错误归属时,才值得进一步检查提示约束和生成随机性。
排查结束时应能回答三个问题:错误记忆第一次出现在哪个边界、哪个键或字段让它进入下一阶段、修复后通过什么断言证明两个角色重新隔离。这样处理后,“NPC 串记忆”就从模糊的模型问题变成可定位的数据流问题。