
游戏 AI / 系统课时
角色不知道的事情怎么拦住
角色不知道的事情怎么拦住
这一课解决 NPC 获得越权信息的问题:先定义角色能知道的知识范围,再根据事件可见性过滤上下文,最后只把允许的信息送入模型。这样生成结果才能符合角色视角。
学习目标
- 能区分角色知识范围与事件可见性规则
- 能在模型调用前过滤不应暴露给 NPC 的信息
- 能用代码验证过滤结果,避免把完整游戏状态直接塞进 Prompt
先定义什么信息能进入角色视角
NPC 的输入不应该等于游戏服务器的完整状态。服务器可能知道隐藏任务、其他角色的私密选择、未探索区域以及后台判定结果,而 NPC 只能看到其中一部分。
可以把信息入口拆成两层:知识范围回答“这个角色理论上知道什么”,事件可见性回答“这一次具体发生的事实是否已经被角色获知”。两层都通过,信息才允许进入上下文。
例如守卫可以知道城门当前开放状态,也可以知道自己亲眼看到玩家递交了通行证;但玩家在另一房间偷走钥匙,即使服务器已经记录,守卫也不应自动知道。
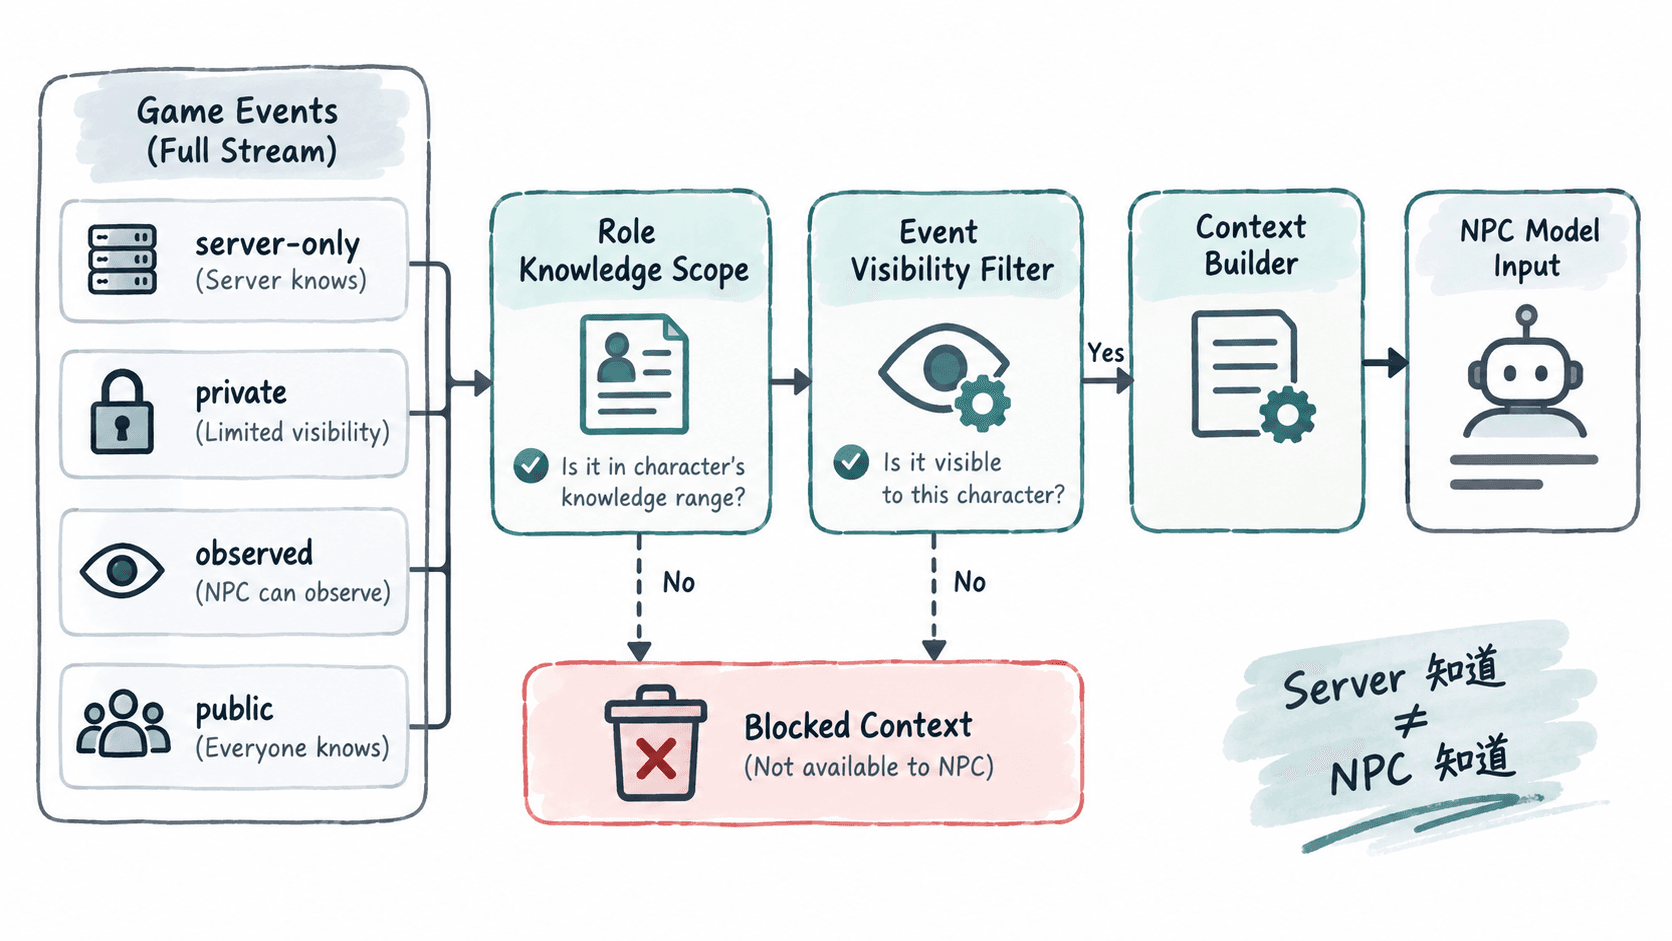
用稳定规则过滤事件
实际工程中,事件要携带可信的存档、分支、玩家、版本与受众。上下文组装器从服务端会话和配置解析当前角色实例及其职业,按这些字段检查访问资格。规则最好集中在一个函数里,不要把判断散落在 Prompt 字符串拼接代码中,否则后续很难测试。
下面的示例使用 Python 构造一个最小过滤器:角色只能接收自己有权限知道的事件,而且必须满足事件已经对该角色可见。
from dataclasses import dataclass

@dataclass(frozen=True)
class View:
    save_id: str
    branch_id: str
    player_id: str
    npc_id: str
    role: str
    world_version: int

@dataclass(frozen=True)
class Event:
    id: str
    scope: tuple[str, str, str]
    kind: str
    audience: frozenset[str] | None  # None 表示存档分支内公开
    world_version: int
    text: str
    source: str

ROLE_TOPICS = {
    "guard": {"gate_open", "player_seen_pass"},
    "merchant": {"gate_open", "market_open"},
}

def project_events(view: View, events: list[Event]) -> list[dict[str, str]]:
    scope = (view.save_id, view.branch_id, view.player_id)
    topics = ROLE_TOPICS.get(view.role, set())
    return [
        {"id": event.id, "text": event.text, "source": event.source}
        for event in events
        if event.scope == scope
        and event.world_version <= view.world_version
        and event.kind in topics
        and (event.audience is None or view.npc_id in event.audience)
    ]

scope = ("save-1", "main", "player-1")
view = View(*scope, "guard-a", "guard", 12)
events = [
    Event("e1", scope, "gate_open", None, 10, "城门已经开放", "world"),
    Event("e2", scope, "player_seen_pass", frozenset({"guard-a"}), 11, "玩家出示过通行证", "observed"),
    Event("e3", scope, "secret_theft", frozenset({"thief"}), 11, "仓库钥匙被盗", "observed"),
]
for event in project_events(view, events):
    print(event["id"], event["text"])
预期输出
e1 城门已经开放
e2 玩家出示过通行证
过滤发生在模型调用之前。调用方只传 project_events 投影出的字段,并确保这些字段自身没有夹带秘密。样例里的“公开”限于同一存档、分支和玩家作用域。受众为空集合时无人可见,另一位守卫不会自动获知守卫 A 亲历的事件。线上应在检索前限制作用域,缓存也要按受众与版本隔离,授权变化时淘汰在途结果。
事件可见性不要只靠 Prompt
在 Prompt 中写“你不知道秘密信息”可以帮助模型理解角色,但它不能替代程序过滤。只要秘密内容已经进入输入 token,模型就已经获得了这部分信息,后续仍可能出现暗示、猜测或直接泄露。
更可靠的边界是:不可见信息不进入 Prompt。Prompt 负责描述角色如何使用已知信息,而代码负责决定哪些信息有资格被看见。
可以进一步把来源区分为 observed、heard、deduced 等类型。这样做的价值在于让 NPC 知道“发生了什么”和“自己为什么知道”两件事保持一致。例如“亲眼看到玩家出示凭证”能确认出示行为,凭证是否有效仍需独立核验。酒馆听闻的消息要保留来源与不确定性,供对白选择措辞。
用验证阻止越权信息回流
过滤函数本身需要测试。最低限度应验证私密事件不会出现在角色上下文中,同时验证正常可见事件不会被误删。对于关键角色,还可以把这些样例作为固定回归数据。
测试时建议检查最终发送给模型的输入,而不仅仅是检查界面上 NPC 最终说了什么。这样可以直接定位“信息过滤失效”和“模型生成失控”两类不同问题。
当角色知识范围、事件可见性和上下文组装形成明确边界后,NPC 才会稳定地站在自己的视角说话。即使服务器知道更多事情,也不会因为上下文泄漏让角色凭空获得全知视角。