
单片机与物联网 / 系统课时
配置生产接入和主题权限
配置生产接入和主题权限
把 MQTT Broker 开放给设备之前,需要逐层验证 TLS 服务端身份、客户端账号和 Topic 授权。本例使用 Linux 上的 Mosquitto 2.1、一个加密监听器与三组独立账号,最终通过正常投递、错误密码和跨设备发布测试确认配置是否生效。
学习目标
- 配置 Mosquitto 的 TLS 监听、口令认证和匿名访问限制。
- 为两个设备及后端服务编写最小发布、订阅 ACL。
- 区分 TLS 握手失败、认证失败和 Topic 越权。
准备证书和独立账号
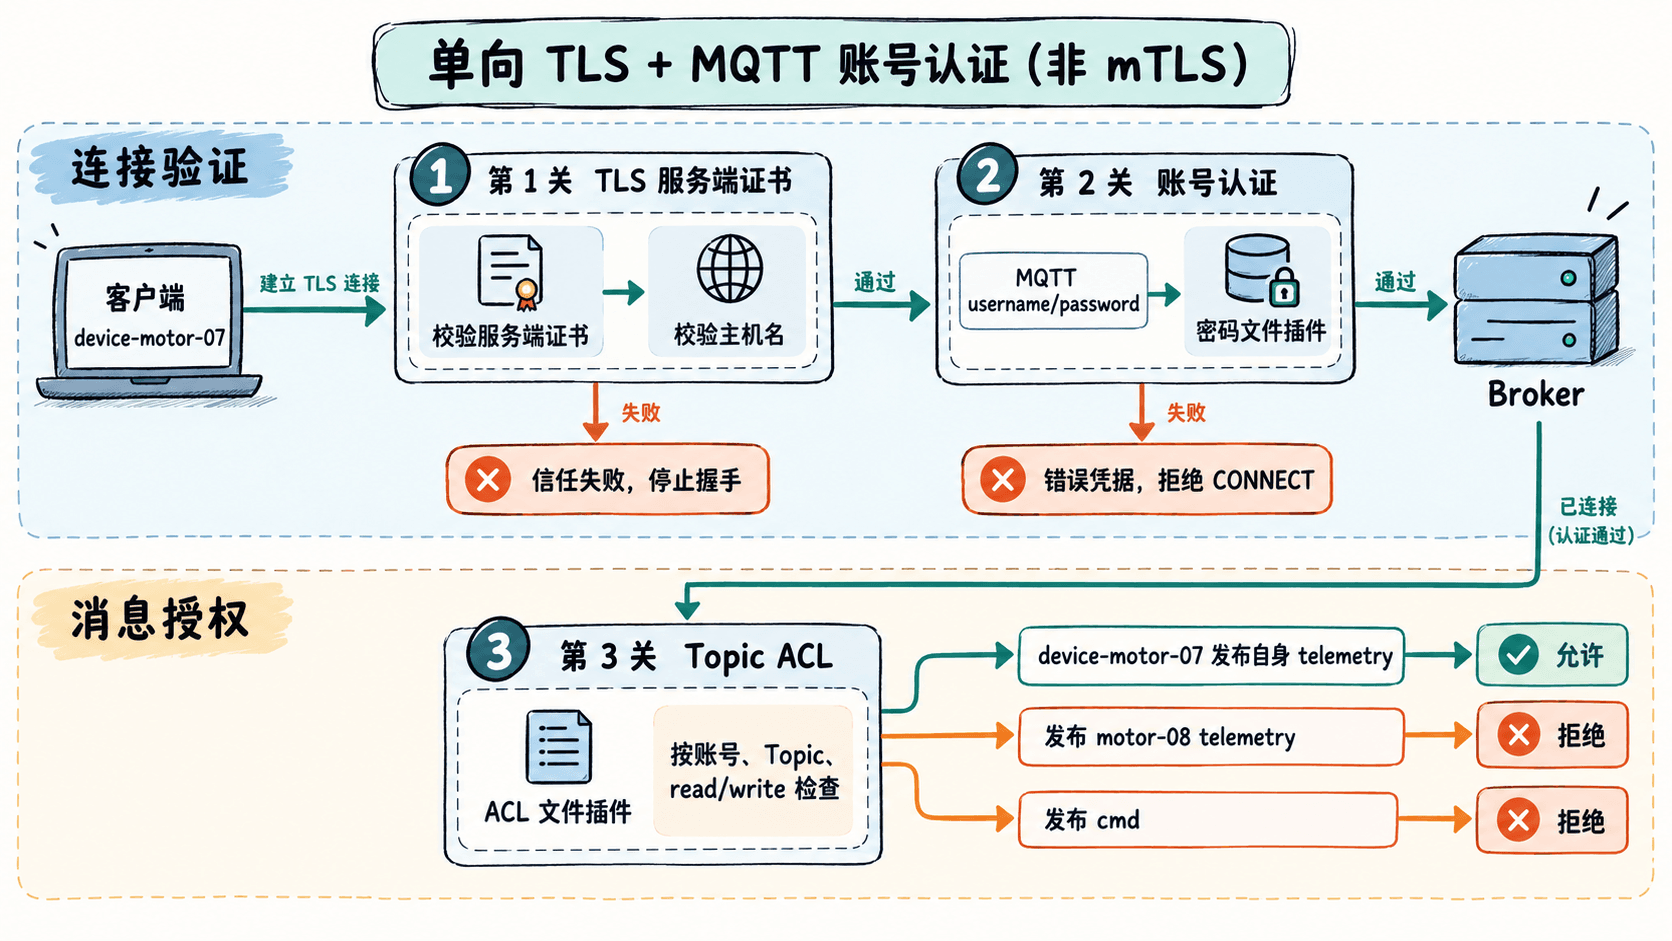
先准备包含 broker.example.com 主机名的有效服务端证书及私钥,部署到 /etc/mosquitto/certs/server.crt、server.key。客户端使用可信 CA 文件 ca.crt 校验服务端证书;这是单向 TLS,设备身份仍由 MQTT 用户名和密码认证。证书应由组织可信 CA 签发,不能仅改文件名当作有效证书。
确认安装了 Mosquitto 2.1、mosquitto_passwd 以及密码文件和 ACL 文件插件。以下命令在带有 mosquitto 系统组的 Linux 上执行,首条命令的 -c 只在创建新密码文件时使用:
sudo mosquitto_passwd -c /etc/mosquitto/passwd device-motor-07
sudo mosquitto_passwd /etc/mosquitto/passwd device-motor-08
sudo mosquitto_passwd /etc/mosquitto/passwd backend-svc
sudo chgrp mosquitto /etc/mosquitto/passwd
sudo chmod 640 /etc/mosquitto/passwd
预期结果:前三条命令分别交互式要求输入并确认密码,密码文件保存的是密码散列而非明文;后两条命令使 Broker 进程可读而普通用户不可读。不要把生产口令直接作为命令行参数传入;服务端私钥也必须限制读取权限。
启用单向 TLS 和账号认证
将以下内容写入 Mosquitto 主配置,或作为该实例唯一生效的安全配置。先查明两个插件 .so 文件在本机的实际目录,并将每处 <PATH> 替换为对应绝对路径;示例监听 8883,外部防火墙只放行必要来源。
listener 8883
protocol mqtt
listener_allow_anonymous false
certfile /etc/mosquitto/certs/server.crt
keyfile /etc/mosquitto/certs/server.key
require_certificate false

global_plugin <PATH>/mosquitto_password_file.so
plugin_opt_password_file /etc/mosquitto/passwd

global_plugin <PATH>/mosquitto_acl_file.so
plugin_opt_acl_file /etc/mosquitto/acl
certfile 与 keyfile 负责建立 TLS 服务端身份;listener_allow_anonymous false 禁止该入口匿名连接;密码插件核验 MQTT 用户名与密码,ACL 插件再检查消息 Topic。require_certificate false 表示当前示例不要求客户端证书,不能误认为已启用双向 TLS。配置细节可对照 密码插件文档 与 ACL 插件文档。
为每个身份限制 Topic
创建 /etc/mosquitto/acl,使用以下规则。read 对应订阅接收,write 对应发布;除列出的 Topic 外不授予权限。后端的 + 只匹配一个设备标识层级,不能匹配其他租户。
# 设备只能上报自己的遥测、状态和应答,只接收自己的命令。
user device-motor-07
topic write tenants/acme/devices/motor-07/telemetry
topic write tenants/acme/devices/motor-07/state
topic write tenants/acme/devices/motor-07/reply
topic read tenants/acme/devices/motor-07/cmd

user device-motor-08
topic write tenants/acme/devices/motor-08/telemetry
topic write tenants/acme/devices/motor-08/state
topic write tenants/acme/devices/motor-08/reply
topic read tenants/acme/devices/motor-08/cmd

# 后端只消费此租户的上行数据,发布设备命令。
user backend-svc
topic read tenants/acme/devices/+/telemetry
topic read tenants/acme/devices/+/state
topic read tenants/acme/devices/+/reply
topic write tenants/acme/devices/+/cmd
确保 ACL 文件可由 Broker 读取,再重启服务。user 必须与 CONNECT 中的 MQTT 用户名一致,而不是随客户端任意填写的 clientId;管理端应通过后端 HTTPS API 操作,不直接共享 backend-svc 的 MQTT 密码。
验证合法通信与非法访问
在使用 systemd 的系统上重启并检查服务状态:
sudo systemctl restart mosquitto
sudo systemctl is-active mosquitto
预期输出:
active在已安装 Mosquitto 命令行客户端、持有可信 ./ca.crt 的测试机上运行下列 Bash 脚本。脚本先让后端订阅,再由设备发布一条遥测;密码通过交互读取,仅用于隔离测试环境。
BROKER=broker.example.com
CA=./ca.crt
TOPIC=tenants/acme/devices/motor-07/telemetry
read -rsp "设备密码: " DEVICE_PASS; echo
read -rsp "后端密码: " BACKEND_PASS; echo

OUT=$(mktemp)
trap 'rm -f "$OUT"; unset DEVICE_PASS BACKEND_PASS' EXIT
mosquitto_sub -h "$BROKER" -p 8883 --cafile "$CA" \
  -V mqttv5 -u backend-svc -P "$BACKEND_PASS" \
  -t "$TOPIC" -C 1 -W 8 > "$OUT" &
SUB_PID=$!
sleep 1
mosquitto_pub -h "$BROKER" -p 8883 --cafile "$CA" \
  -V mqttv5 -u device-motor-07 -P "$DEVICE_PASS" \
  -q 1 -t "$TOPIC" -m '{"temperatureC":27.4}'
wait "$SUB_PID"
cat "$OUT"
预期输出:
{"temperatureC":27.4}随后用设备 07 的合法密码尝试写入设备 08 的 Topic,再用错误密码尝试连接。下面的调试命令会在进程参数中短暂暴露测试密码,不要直接用于真实生产凭据。
BROKER=broker.example.com
CA=./ca.crt
read -rsp "设备 07 测试密码: " DEVICE_PASS; echo

mosquitto_pub -h "$BROKER" -p 8883 --cafile "$CA" \
  -V mqttv5 -u device-motor-07 -P "$DEVICE_PASS" -q 1 -d \
  -t tenants/acme/devices/motor-08/telemetry -m '{"temperatureC":99}'

mosquitto_pub -h "$BROKER" -p 8883 --cafile "$CA" \
  -V mqttv5 -u device-motor-07 -P wrong-password -q 1 -d \
  -t tenants/acme/devices/motor-07/telemetry -m '{"temperatureC":99}'
unset DEVICE_PASS
预期结果:第一条越权消息不得进入设备 08 的有效数据流;MQTT 5 客户端可能收到授权失败的原因码,具体终端文字依版本而异。第二条应在 CONNECT 认证阶段被拒绝。需同时检查 Broker 日志及后端实际收到的消息,不能只靠命令是否打印文字判断 ACL 是否生效。
排除上线时最易混淆的失败
TLS 握手失败优先检查证书的有效期、受信任 CA 和主机名匹配;不要用 --insecure 绕过校验。能连接却收不到消息,应检查 user、read/write 方向与 Topic 层级,避免误把 tenants/acme/devices/# 授给设备。服务启动失败则核对插件实际路径及 Mosquitto 对私钥、密码文件和 ACL 的读取权限。
密码和证书轮换应有设备侧更新与回滚计划,修改配置后重新执行合法和越权用例。对 MQTT 入口的验收应同时满足:可信连接成功、无效身份失败、跨设备 Topic 不能投递、管理端不持有 Broker 凭据。