
单片机与物联网 / 系统课时
按主题限制发布订阅权限
按主题限制发布订阅权限
让设备可以上报温度、监控服务可以读取温度并下发指令,并不意味着双方都能访问所有 Topic。本课用两个独立账号和一份 Mosquitto ACL 文件划分读写范围,再验证正常投递、越权发布及越权读取的差异。
学习目标
- 为设备账号与监控账号分别配置 Topic 读写权限。
- 验证合法消息可投递,冒用其他设备主题的消息被阻止。
- 区分 SUBSCRIBE 已确认与实际拥有消息读取权限。
列出每个身份的最小权限
以 sensor01 表示设备 t01,以 monitor01 表示监控服务。两者通过密码完成 CONNECT 认证,但授权由 ACL 单独决定:
| 账号 | 允许发布(write) | 允许接收(read) |
|---|---|---|
sensor01 |
factory/line1/device/t01/telemetry |
factory/line1/device/t01/cmd |
monitor01 |
factory/line1/device/t01/cmd |
factory/line1/device/+/telemetry |
+ 仅匹配一层,例如 t01、t02;# 才匹配剩余多层。设备的写权限固定到 t01,因此即使它知道 t02 的 Topic,也不能冒充 t02 发布。监控服务可读取多个设备的遥测,但不能把“可读取”误认为“可修改”。
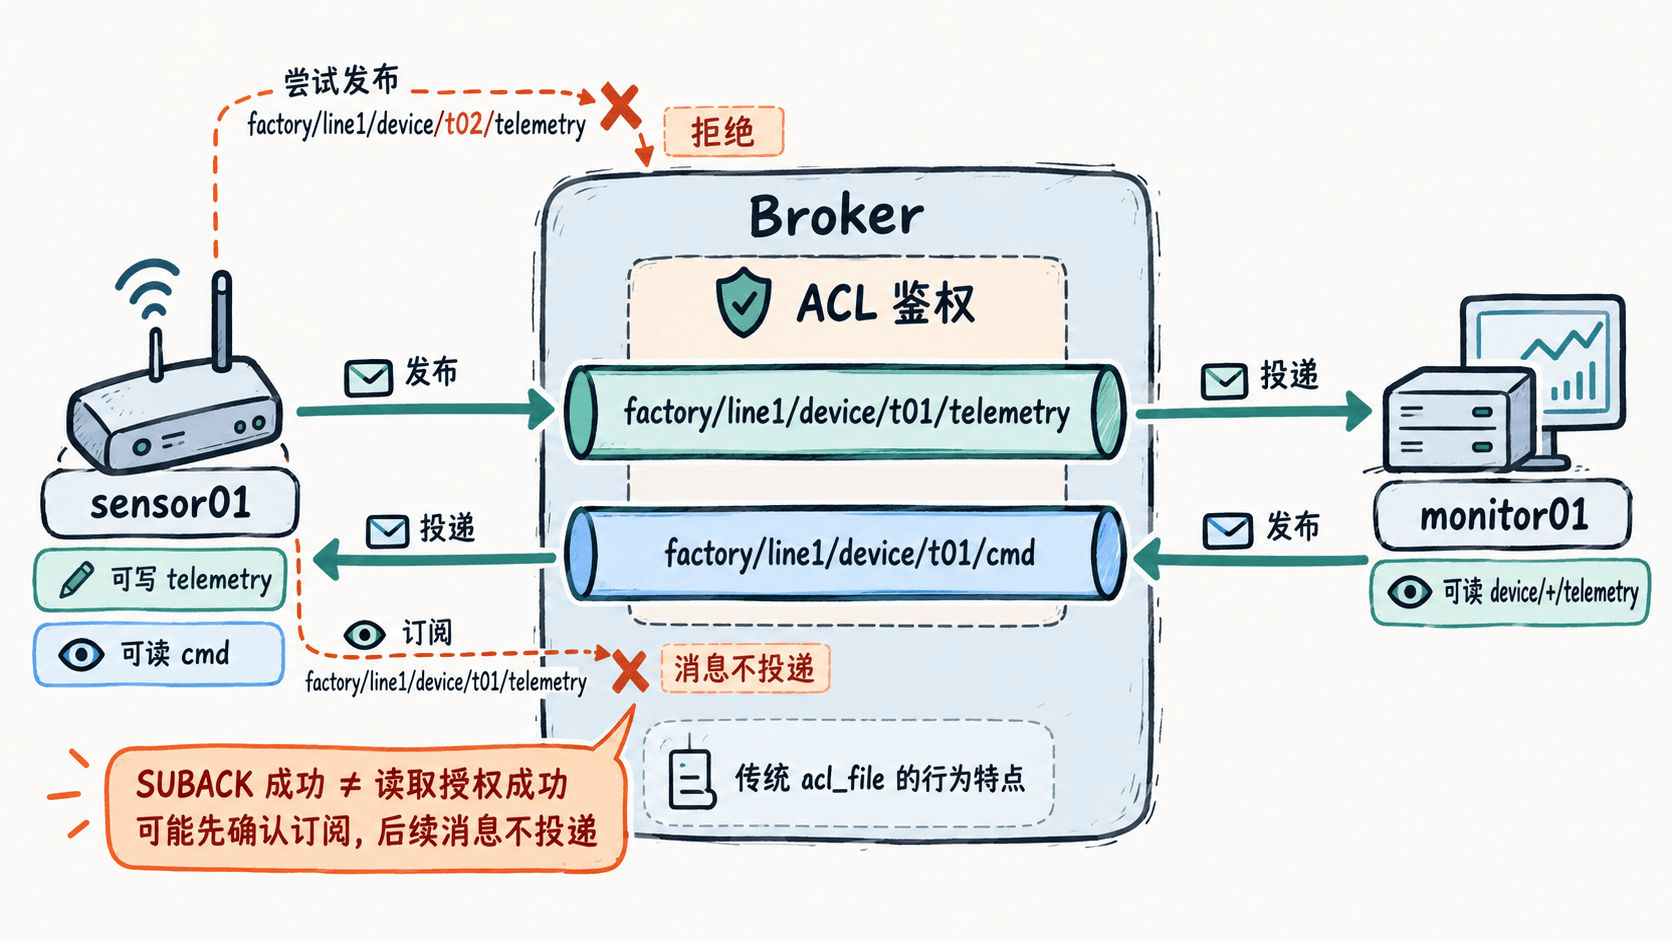
创建认证用户和 ACL 文件
以下以 Mosquitto 2.x 的 acl_file 语法演示,独立使用本机端口 18884,不依赖其他课时。先安装 Mosquitto、mosquitto_passwd、mosquitto_pub 和 mosquitto_sub;在 Bash 终端以普通用户执行。依次为 sensor01 输入 LabSensor-01!,为 monitor01 输入 LabMonitor-02!,每个密码需重复确认。
mkdir -p "$HOME/mqtt-acl-lab"
cd "$HOME/mqtt-acl-lab"
mosquitto_passwd -c passwd sensor01
mosquitto_passwd passwd monitor01

cat > acl <<'EOF'
user sensor01
topic write factory/line1/device/t01/telemetry
topic read factory/line1/device/t01/cmd

user monitor01
topic read factory/line1/device/+/telemetry
topic write factory/line1/device/t01/cmd
EOF

cat > mosquitto.conf <<EOF
listener 18884 127.0.0.1
allow_anonymous false
password_file $PWD/passwd
acl_file $PWD/acl
EOF
echo "认证和 ACL 配置已生成"
预期输出(不含交互式密码提示):
认证和 ACL 配置已生成ACL 中的 user 对应 CONNECT 的用户名,不是 Client ID。topic read 控制接收消息,topic write 控制发布消息;定义了 ACL 文件后,未列出的访问默认不获授权。配置里的 $PWD 会展开为实际绝对路径 <PATH>,运行 Broker 的用户必须能够读取这两个文件。
在终端 A 启动测试 Broker:
mosquitto -c "$HOME/mqtt-acl-lab/mosquitto.conf" -v预期结果:Broker 持续运行并监听 127.0.0.1:18884。出现文件找不到、权限错误或端口占用时,应先修复再继续;实际端口可替换为 <PORT>,日志时间为动态的 <TIME>。
用正常和越权消息验证
在终端 B 执行以下脚本。每次先启动订阅者,再发送 QoS 1 消息;-W 设置等待超时,以免禁止投递时一直阻塞。测试不发送保留消息,避免旧消息影响判断。
HOST=127.0.0.1
PORT=18884
T1='factory/line1/device/t01/telemetry'
T2='factory/line1/device/t02/telemetry'

# 合法:sensor01 上报 t01,monitor01 能收到。
mosquitto_sub -h "$HOST" -p "$PORT" -V mqttv5 -u monitor01 -P 'LabMonitor-02!' -t "$T1" -C 1 -W 5 > allowed.out &
pid=$!
sleep 1
mosquitto_pub -h "$HOST" -p "$PORT" -V mqttv5 -u sensor01 -P 'LabSensor-01!' -t "$T1" -m 'temp=25' -q 1 >/dev/null
wait "$pid"
echo "合法链路:$(cat allowed.out)"

# 越权写:sensor01 不能冒用 t02,monitor01 不会收到。
mosquitto_sub -h "$HOST" -p "$PORT" -V mqttv5 -u monitor01 -P 'LabMonitor-02!' -t "$T2" -C 1 -W 3 > blocked-write.out 2>/dev/null &
pid=$!
sleep 1
mosquitto_pub -h "$HOST" -p "$PORT" -V mqttv5 -u sensor01 -P 'LabSensor-01!' -t "$T2" -m 'spoofed' -q 1 >/dev/null 2>&1 || true
wait "$pid" || true
if [ ! -s blocked-write.out ]; then echo "越权发布:未投递"; else echo "越权发布:异常收到"; fi

# 越权读:sensor01 即使订阅 t01 遥测,也不能收到。
mosquitto_sub -h "$HOST" -p "$PORT" -V mqttv5 -u sensor01 -P 'LabSensor-01!' -t "$T1" -C 1 -W 3 > blocked-read.out 2>/dev/null &
pid=$!
sleep 1
mosquitto_pub -h "$HOST" -p "$PORT" -V mqttv5 -u sensor01 -P 'LabSensor-01!' -t "$T1" -m 'temp=26' -q 1 >/dev/null
wait "$pid" || true
if [ ! -s blocked-read.out ]; then echo "越权读取:未投递"; else echo "越权读取:异常收到"; fi
预期输出:
合法链路:temp=25
越权发布:未投递
越权读取:未投递
正确解释拒绝和订阅确认
对无写权限的 QoS 1 发布,MQTT 5 可通过 PUBACK 的 Not authorized 原因码 0x87 体现拒绝;客户端具体退出状态取决于工具实现。还应结合 Broker 的 Denied PUBLISH 日志确认消息确实被拦截,而不是因为订阅者离线导致“没有收到”。
本例的白名单只允许指定的发布与接收路径,适合静态设备规模的验证。Mosquitto 2.1 起推荐使用ACL 文件插件替代内建 acl_file;如果业务需要在订阅请求时直接返回拒绝,或需要在线调整角色规则,应评估 Dynamic Security 的订阅 ACL。