
单片机与物联网 / 系统课时
规划设备消息系统拓扑
规划设备消息系统拓扑
设备掉线后要能判断最新状态、恢复有效消息,首先需要约定设备、Broker、后端和管理端各自连接哪里、发布什么,以及谁有权接收。以租户 acme 的两台电机为例,可以把方案落实为连接拓扑、Topic 契约和可验证的故障边界。
学习目标
- 区分 MQTT 连接方向与消息发布、转发方向。
- 为遥测、状态、命令和应答划分 Topic 与身份权限。
- 规定断线、重投递和管理入口的验收条件。
确定连接入口和信任边界
设备 motor-07、motor-08 和后端服务 backend-svc 都是 MQTT 客户端,分别主动连接 broker.example.com:8883。Broker 维护订阅并转发消息,不主动向设备发起新的公网连接。管理端浏览器通过 HTTPS 访问后端 API,不直接持有设备或 Broker 的凭据。
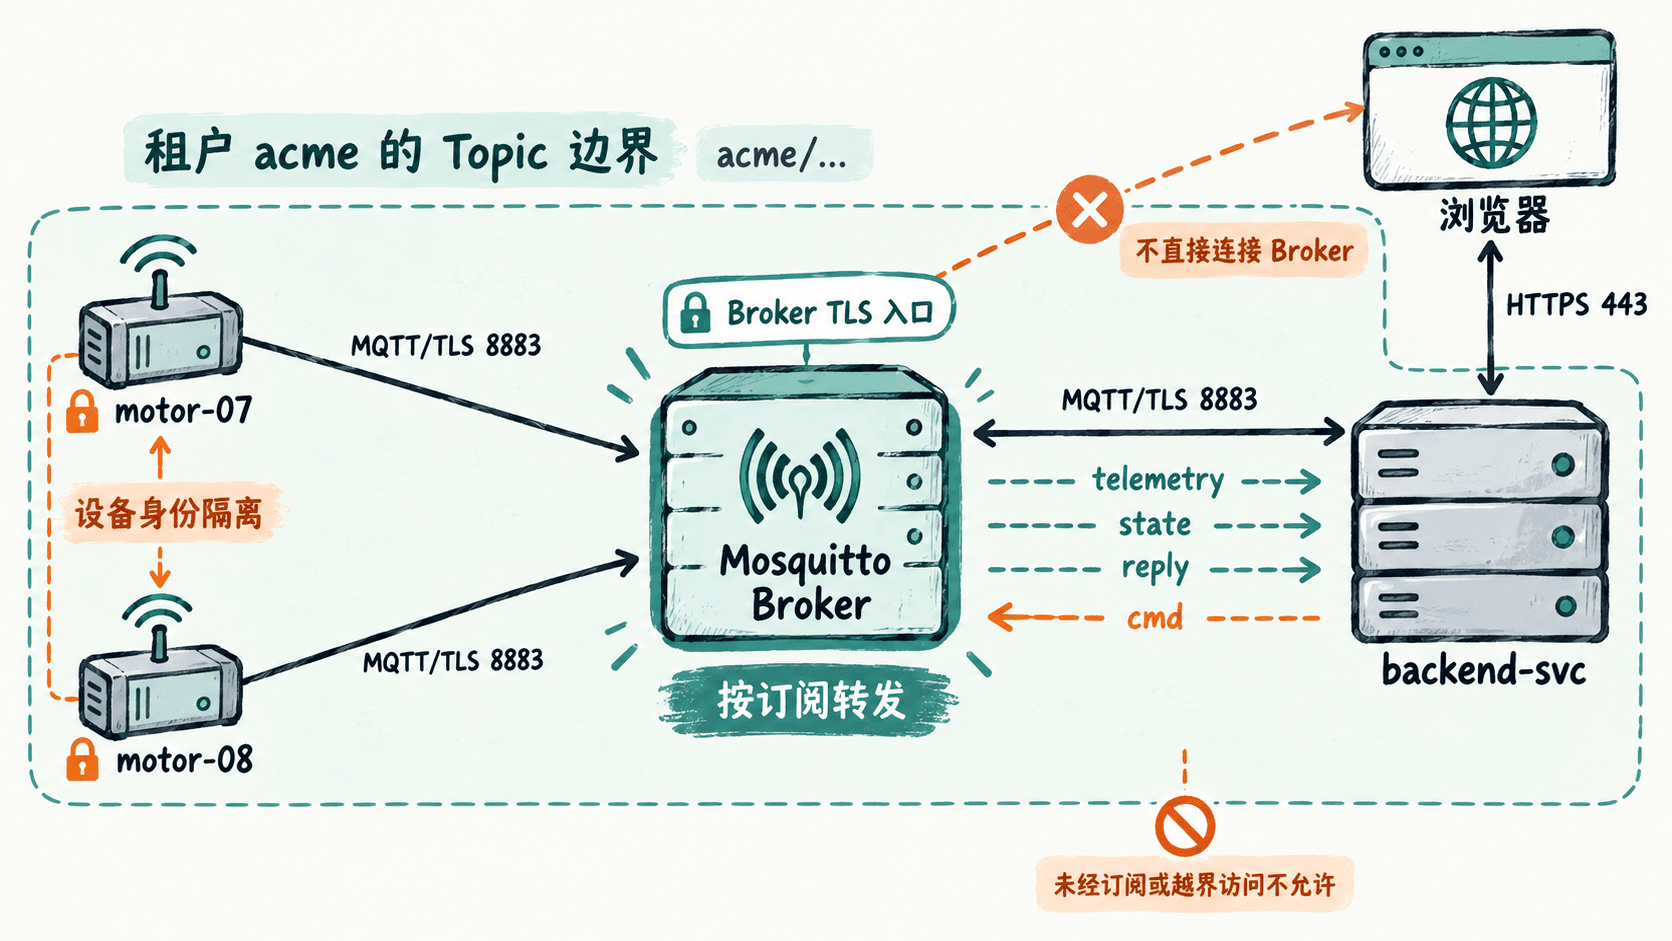
这份拓扑只有一个示例 Broker;正式部署还应单独规划它的故障恢复、持久化存储和连接容量。管理端的登录授权属于 HTTPS 后端,不能用 MQTT clientId 代替业务用户身份。
用四类 Topic 固定消息方向
采用 tenants/<ID>/devices/<ID>/<kind> 分层命名,其中两个 <ID> 分别是租户标识和设备标识。以 motor-07 为例,四种消息职责如下:
| Topic | 发布 → 订阅 | 交付约定 |
|---|---|---|
tenants/acme/devices/motor-07/telemetry |
设备 → 后端 | 周期采样可用 QoS 0,不保留 |
tenants/acme/devices/motor-07/state |
设备或 Broker 遗嘱 → 后端 | QoS 1;最新在线状态可保留 |
tenants/acme/devices/motor-07/cmd |
后端 → 设备 | QoS 1;不保留;设置有效期 |
tenants/acme/devices/motor-07/reply |
设备 → 后端 | QoS 1;用 requestId 对应命令 |
例如命令载荷为 {"requestId":"cmd-101","action":"START"},设备执行后回复 {"requestId":"cmd-101","ok":true}。requestId 是应用字段,用来区分“Broker 已接收”与“设备确实执行”;QoS 1 允许重复投递,执行端必须据此去重。
将客户端身份映射为最小权限
设备 device-motor-07 只能发布自己的 telemetry、state、reply,只能订阅自己的 cmd;backend-svc 可以订阅授权设备的上行 Topic,并发布对应 cmd。设备 08 使用独立身份,不能访问设备 07 的主题。生产环境由 Broker ACL 强制执行,下面的 Python 脚本仅在设计阶段检查设备 07 的规则是否自洽。
BASE = "tenants/acme/devices/motor-07/"
RULES = {
    "device-motor-07": {
        "publish": {"telemetry", "state", "reply"},
        "subscribe": {"cmd"},
    },
    "backend-svc": {
        "publish": {"cmd"},
        "subscribe": {"telemetry", "state", "reply"},
    },
}

def allowed(role: str, action: str, topic: str) -> bool:
    # 先核对身份和方向,再核对完整设备前缀。
    if role not in RULES or action not in RULES[role]:
        return False
    return topic.startswith(BASE) and topic[len(BASE):] in RULES[role][action]

# 正例、错误方向、跨设备和后端下发各测一次。
tests = [
    ("device-motor-07", "publish", BASE + "telemetry"),
    ("device-motor-07", "publish", BASE + "cmd"),
    ("device-motor-07", "publish", "tenants/acme/devices/motor-08/telemetry"),
    ("backend-svc", "publish", BASE + "cmd"),
]
for role, action, topic in tests:
    decision = "ALLOW" if allowed(role, action, topic) else "DENY"
    print(f"{role} {action} {topic} = {decision}")
预期输出:
device-motor-07 publish tenants/acme/devices/motor-07/telemetry = ALLOW
device-motor-07 publish tenants/acme/devices/motor-07/cmd = DENY
device-motor-07 publish tenants/acme/devices/motor-08/telemetry = DENY
backend-svc publish tenants/acme/devices/motor-07/cmd = ALLOW
脚本的允许结果不代表 Broker 已开启鉴权。实际身份应绑定独立账号或客户端证书,ACL 按身份及 Topic 匹配;clientId 主要用于会话标识,不能单独当作可信凭据。
定义离线恢复和业务验收
遥测后续样本能覆盖旧值,通常不必积压;在线状态可由保留消息和异常断开的遗嘱更新,但遗嘱要等 Broker 判定异常断开才会触发。命令必须有业务过期时间,避免设备重连后执行已失效的动作。
一次命令闭环按以下顺序验收:
- 管理端通过 HTTPS 请求后端下发命令;后端生成唯一
requestId,记录待执行状态。 - 后端向
cmd发布 QoS 1 消息;设备收到后按requestId去重,执行并向reply发布结果。 - 后端只在收到关联的业务应答后标记执行完成;超过业务时限则记录超时,而非把 MQTT PUBACK 当作执行成功。
- 断开设备网络,检查在线状态最终变为离线;恢复连接后检查新状态、有效消息和重复命令处理。
若要在设备离线期间保存 QoS 1 消息,还必须明确 MQTT 会话保留时长、订阅恢复和 Broker 持久化策略。未配置持久会话或消息已过期时,不能承诺自动补发;应由后端业务状态决定是否重新下发。