
单片机与物联网 / 系统课时
用 TLS 加密客户端连接
用 TLS 加密客户端连接
设备通过明文 MQTT 连接 Broker 时,主题和载荷可能被旁路观察。本课使用 Mosquitto 2.x 与 OpenSSL,自建测试 CA、签发带主机名的服务端证书,在本机启用 8883 监听,再通过证书校验和实际消息收发确认 TLS 已生效。
学习目标
- 区分服务端证书、CA 证书和客户端信任配置的职责。
- 为 Mosquitto 建立仅本机可访问的 TLS 监听。
- 验证主机名、信任链与加密 MQTT 收发,并定位常见失败。
服务端证书如何建立信任
单向 TLS 中,Broker 持有 server.crt 和对应的 server.key;客户端持有可信 CA 的证书 ca.crt,不需要 CA 私钥。连接时 Broker 出示服务端证书,客户端检查签发链、有效期以及访问主机名是否匹配证书的 SAN(Subject Alternative Name);校验成功后,双方建立加密通道。
CA 负责事先签发证书,不参与每次在线握手。仅启用 TLS 不会自动赋予设备身份或限制可访问的 Topic,这些仍由 MQTT 认证和 ACL 负责。
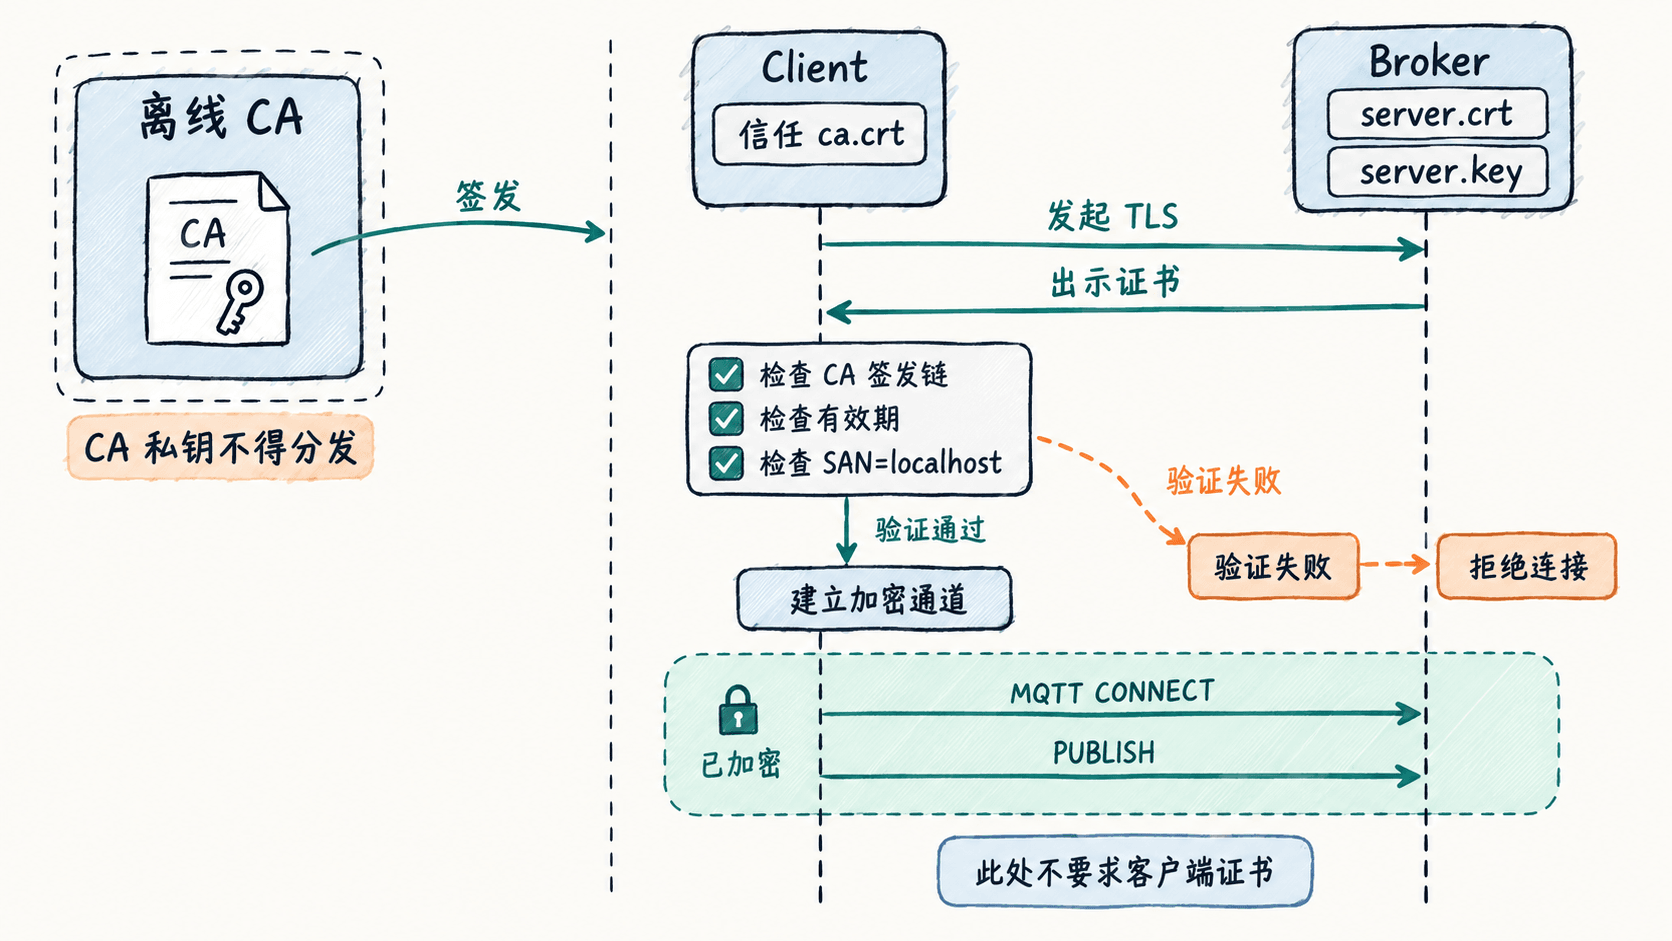
签发本地测试证书
准备已安装 openssl、mosquitto、mosquitto_pub 和 mosquitto_sub 的 Linux 或 macOS 环境。以下命令在 Bash 中执行,使用自签测试 CA,仅适合本机实验。
mkdir -p mqtt-tls-server
cd mqtt-tls-server
umask 077

# CA 私钥只用于签发,不能下发给 MQTT 客户端。
openssl req -x509 -newkey rsa:2048 -nodes -sha256 -days 365 \
  -keyout ca.key -out ca.crt -subj "/CN=MQTT Lab CA" \
  -addext "basicConstraints=critical,CA:TRUE" \
  -addext "keyUsage=critical,keyCertSign,cRLSign"

openssl req -newkey rsa:2048 -nodes \
  -keyout server.key -out server.csr -subj "/CN=localhost"

# SAN 必须覆盖客户端实际使用的主机名或 IP。
cat > server.ext <<'EOF'
basicConstraints=critical,CA:FALSE
keyUsage=critical,digitalSignature,keyEncipherment
extendedKeyUsage=serverAuth
subjectAltName=DNS:localhost,IP:127.0.0.1
EOF

openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -days 90 -sha256 -out server.crt -extfile server.ext
openssl verify -CAfile ca.crt -purpose sslserver \
  -verify_hostname localhost server.crt
预期输出(最后一条验证命令):
server.crt: OKca.key 是签发权限,server.key 是服务端私钥,均应限制读取权限;客户端只需要 ca.crt。如果实际连接域名不是 localhost,必须重新签发包含该域名或 IP 的 SAN,不能只改 CN。
启用 Broker 的 TLS 监听
在 mqtt-tls-server 目录创建 broker.conf:
listener 8883 127.0.0.1
certfile server.crt
keyfile server.key
allow_anonymous true
listener 将实验端口限制在本机;certfile 与 keyfile 负责提供服务端证书和私钥。单向 TLS 时,Broker 不必使用 cafile 校验客户端证书,客户端才通过 --cafile 指定信任的 CA。allow_anonymous true 仅为隔离的本地收发实验,不能照搬到对外服务。
新终端进入该目录并启动:
cd mqtt-tls-server
mosquitto -c broker.conf -v
预期结果:进程保持运行并监听 127.0.0.1:8883,不出现证书或私钥加载失败。若本机已有服务占用 8883,应先停止旧实例,再进行本课测试。
验证加密收发与错误证书
保持 Broker 运行,在另一终端执行订阅与发布。两端都明确使用 --cafile,没有关闭证书验证。
cd mqtt-tls-server
mosquitto_sub -h localhost -p 8883 --cafile ca.crt \
  -t lab/tls/demo -C 1 -W 10 &
sub_pid=$!
sleep 1
mosquitto_pub -h localhost -p 8883 --cafile ca.crt \
  -t lab/tls/demo -m "tls-ok"
wait "$sub_pid"
预期输出:
tls-ok再单独检查主机名不匹配的情况:
openssl verify -CAfile ca.crt -purpose sslserver \
  -verify_hostname wrong.example server.crt
预期结果:验证失败且命令返回非零状态,因为 SAN 中没有 wrong.example。若客户端报“未知 CA”,应核对信任文件;若报“主机名不匹配”,检查 -h 与 SAN;若 Broker 启动失败,检查证书路径和私钥读取权限。