
单片机与物联网 / 系统课时
关闭匿名访问并验证认证
关闭匿名访问并验证认证
使用独立的 Mosquitto 测试监听端关闭匿名连接,并为设备建立账号。通过合法密码、错误密码和不提供凭据三次连接,确认只有合法账号可以获得成功的连接确认,同时不干扰已有 Broker。
学习目标
- 用密码文件配置账号认证并关闭匿名访问。
- 分别验证三类 CONNECT 请求的成功或拒绝结果。
- 识别认证失败的原因及明文传输风险。
创建测试账号
准备 Mosquitto 2.x、mosquitto_passwd 和 mosquitto_pub,在 Linux 或 macOS 的 Bash 终端操作。实验固定使用本机端口 18883;部署时端口可替换成 <PORT>,工作目录的实际路径相当于 <PATH>。不要用 root 运行这个独立测试 Broker。
运行以下命令,按提示两次输入相同的实验密码 LabSensor-01!。-c 表示新建密码文件,重复执行会覆盖旧账号,因此只在初始化时使用。
mkdir -p "$HOME/mqtt-auth-lab"
cd "$HOME/mqtt-auth-lab"
mosquitto_passwd -c passwd sensor01
test -s passwd && echo "密码文件已创建"
预期输出(交互式密码提示不计入):
密码文件已创建文件中的密码以散列形式保存;添加其他账号时使用不带 -c 的 mosquitto_passwd,不能把密码直接写进 password_file。
启动只接受账号连接的 Broker
配置一个独立监听端,绑定 127.0.0.1 使其只接受本机连接。通过 Bash 的变量展开,把 password_file 写成工作目录下的绝对路径;Broker 运行账号必须能读取该文件及其父目录。
在终端 A 执行:
cat > mosquitto.conf <<EOF
listener 18883 127.0.0.1
allow_anonymous false
password_file $PWD/passwd
EOF
mosquitto -c "$PWD/mosquitto.conf" -v
预期结果:终端持续运行,日志显示监听 18883,没有配置或文件读取错误。日志中的时间 <TIME> 与进程信息会因环境而异;保持终端 A 运行。
allow_anonymous false 拒绝没有身份信息的连接,password_file 则校验账号和密码。此时尚未配置 ACL,所以已认证用户仍可能访问任意业务 Topic;连接认证不等于主题授权。
验证三种 CONNECT 结果
下图将三种连接请求对应到 Broker 的认证判断。拒绝发生在建立 MQTT 会话时,客户端不会因提供了错误密码而获得发布权限。
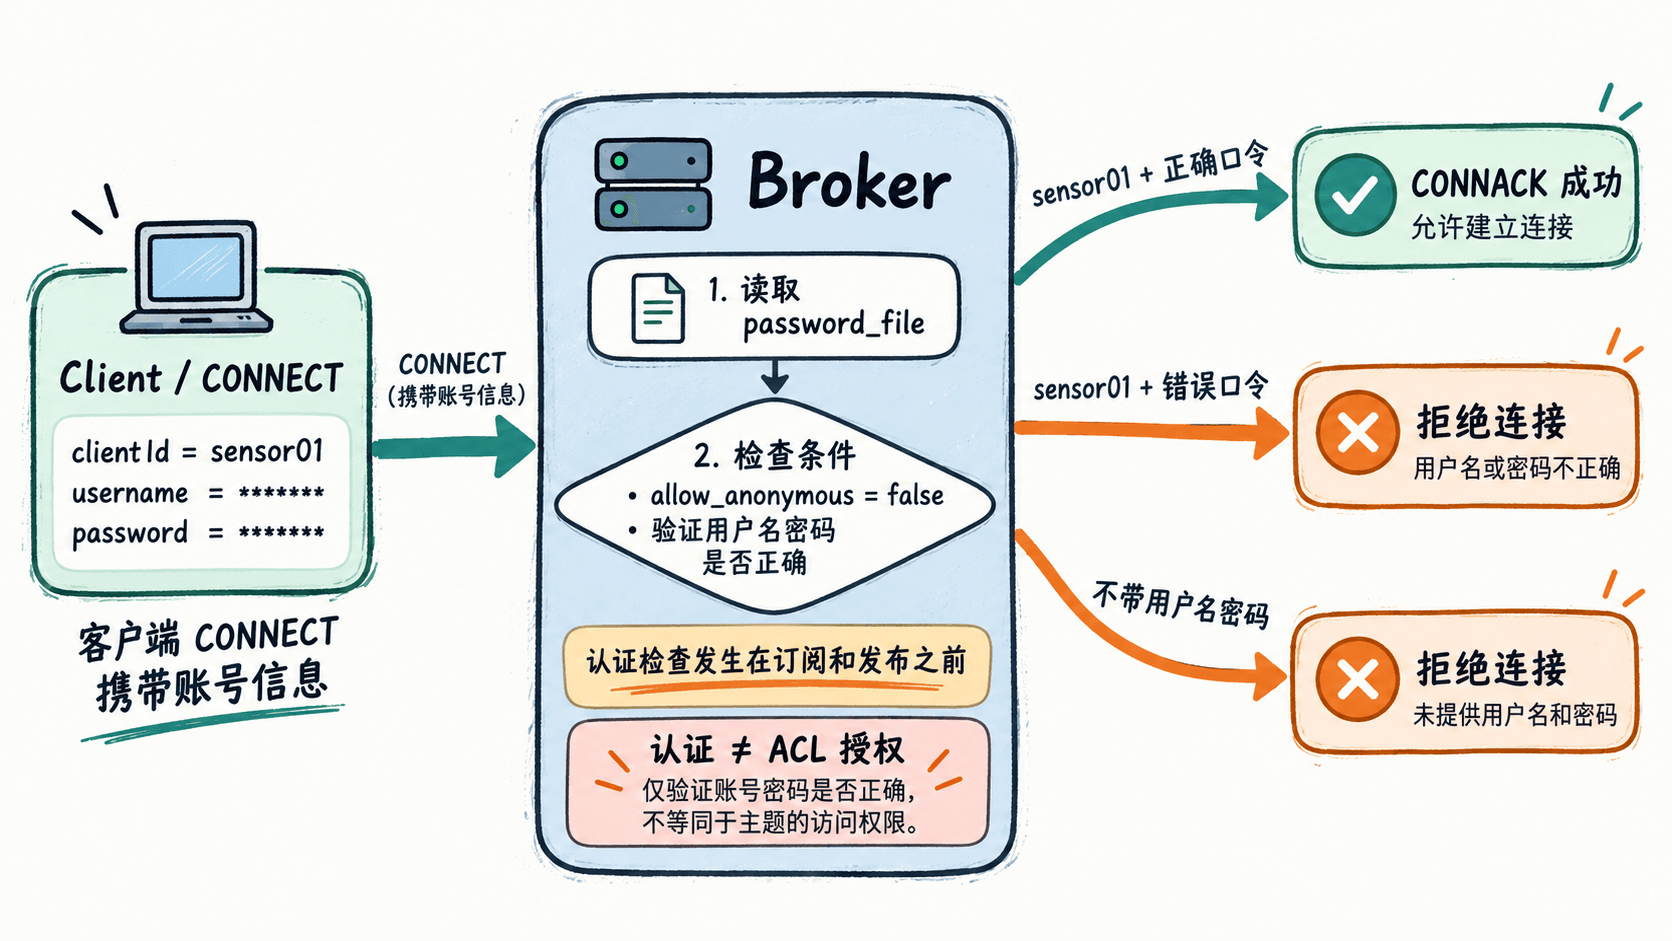
在终端 B 执行以下完整测试。用 QoS 1 发布一条临时消息,使合法连接在发送后正常结束;错误或缺失凭据应在连接阶段被拒绝。
if mosquitto_pub -h 127.0.0.1 -p 18883 -V mqttv311 -u sensor01 -P 'LabSensor-01!' -t lab/auth -m ping -q 1 >/dev/null 2>&1; then
  echo "合法凭据:连接成功"
else
  echo "合法凭据:测试失败"
fi

if mosquitto_pub -h 127.0.0.1 -p 18883 -V mqttv311 -u sensor01 -P 'wrong-pass' -t lab/auth -m ping -q 1 >/dev/null 2>&1; then
  echo "错误凭据:异常放行"
else
  echo "错误凭据:连接拒绝"
fi

if mosquitto_pub -h 127.0.0.1 -p 18883 -V mqttv311 -t lab/auth -m ping -q 1 >/dev/null 2>&1; then
  echo "缺失凭据:异常放行"
else
  echo "缺失凭据:连接拒绝"
fi
预期输出:
合法凭据:连接成功
错误凭据:连接拒绝
缺失凭据:连接拒绝
定位失败并控制风险
如果三组均失败,先确认终端 A 仍在运行、客户端连接的是 18883 而非默认端口,再检查密码是否按示例输入、password_file 路径和文件读取权限。若匿名连接意外成功,优先检查是否启动了另一份配置文件或连接到了其他 Broker。
本例使用 Mosquitto 2.x 仍支持的 password_file 配置。Mosquitto 2.1 起官方更推荐 password-file 插件;生产部署可参考官方插件文档迁移。