
单片机与物联网 / 系统课时
规划设备身份和主题权限
规划设备身份和主题权限
同一 Broker 接入多台设备时,共用账号或放宽 Topic 授权,可能让一台设备读取别人的指令,甚至冒充其他设备上报。这里用两台传感器和一个监控服务,明确设备身份、认证账号与 Topic 的对应关系,再通过收发测试检查权限是否真正隔离。
学习目标
- 区分设备编号、Client ID 与认证用户名的职责。
- 为遥测上报、设备命令和监控服务划定最小 Topic 权限。
- 使用 Mosquitto ACL 验证跨设备发布和订阅被拦截。
把设备身份映射到 Topic
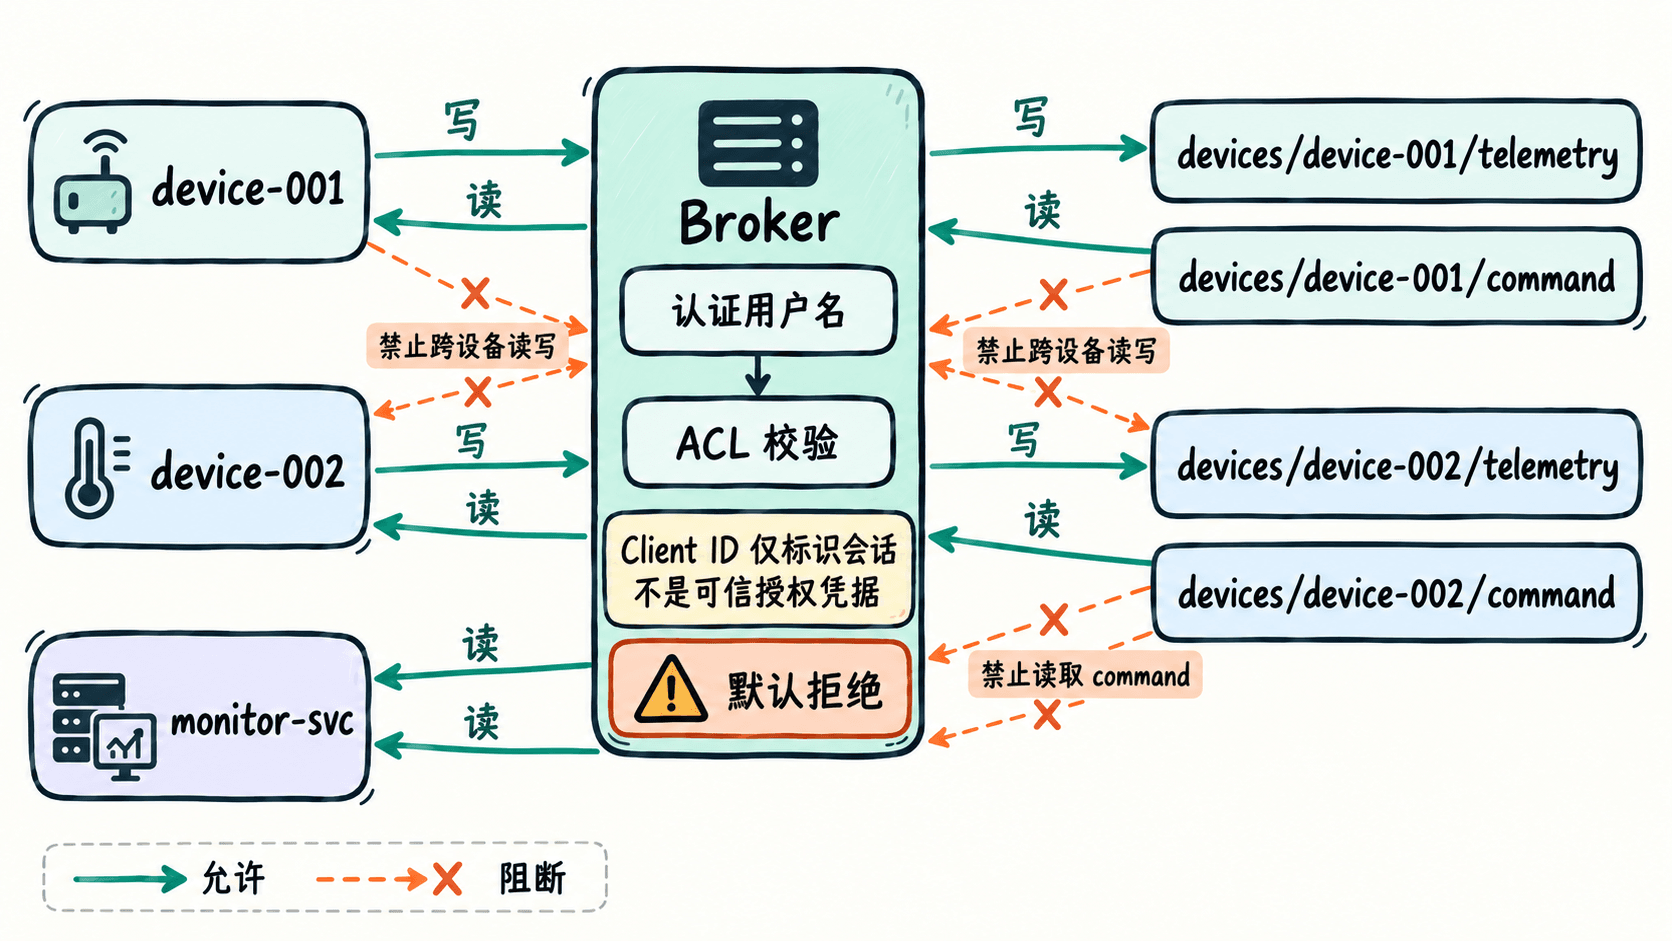
约定每台设备使用独立凭据,用户名与设备编号一致,例如 device-001。客户端连接时的 Client ID 用于区分 MQTT 会话,但客户端能够自行填写它,不能只凭它判定设备身份;Broker 应先验证用户名及其凭据,再执行授权。
本例规定设备向 devices/{deviceId}/telemetry 发布遥测,只订阅自己的 devices/{deviceId}/command。监控服务使用独立账号 monitor-svc,只读取 devices/+/telemetry,不拥有发布权限。+ 仅匹配一个 Topic 层级。
创建账号和访问控制规则
在安装了 Mosquitto Broker、mosquitto_passwd 和客户端工具的 Linux/macOS 环境中,用普通用户运行以下 Bash 示例。它在当前目录创建密码文件、ACL 和测试配置,监听 127.0.0.1:1884,不会开放公网访问。执行时分别输入三个账号的密码;首次创建才使用 mosquitto_passwd -c。
mkdir -p mqtt-acl-lab
cd mqtt-acl-lab
umask 077

# 密码文件只在首个账号创建时使用 -c
mosquitto_passwd -c passwd device-001
mosquitto_passwd passwd device-002
mosquitto_passwd passwd monitor-svc

cat >acl <<'ACL'
user device-001
topic write devices/device-001/telemetry
topic read devices/device-001/command

user device-002
topic write devices/device-002/telemetry
topic read devices/device-002/command

user monitor-svc
topic read devices/+/telemetry
ACL

# 将配置文件中的密码和 ACL 路径展开成绝对路径
cat >mosquitto.conf <<CONF
listener 1884 127.0.0.1
allow_anonymous false
password_file $PWD/passwd
acl_file $PWD/acl
CONF

mosquitto -c mosquitto.conf -v
预期结果:程序依次提示设置三个密码,随后 Broker 在本机 1884 端口监听,保持前台运行。启动日志中的时间和文件路径会随环境变化;若端口被占用,换用空闲端口并同步修改测试命令。
这份 ACL 采用默认拒绝:没有出现的 Topic 或操作都不获授权。user 后的规则绑定认证用户名,不绑定消息体中的 deviceId;即使恶意客户端修改 JSON 里的设备编号,也不能借此取得其他 Topic 的访问权。
用收发测试检查越权
保持 Broker 运行。在终端 A 先启动监控订阅,输入刚才为 monitor-svc 设置的密码:
read -rsp '监控密码: ' MONITOR_PW; echo
mosquitto_sub -h 127.0.0.1 -p 1884 -u monitor-svc -P "$MONITOR_PW" -t 'devices/+/telemetry' -C 1 -W 15 -v
预期结果:在终端 B 发布成功后,终端 A 收到一条带 Topic 的遥测消息:
devices/device-001/telemetry {"temperatureC":23.6}终端 B 使用 device-001 的密码发送:
read -rsp '设备密码: ' DEVICE_PW; echo
mosquitto_pub -h 127.0.0.1 -p 1884 -u device-001 -P "$DEVICE_PW" -t 'devices/device-001/telemetry' -q 1 -m '{"temperatureC":23.6}'
预期结果:发送命令正常退出且通常没有标准输出,终端 A 收到上面的消息。再重启监控订阅,把发送命令的 -t 改成 devices/device-002/telemetry,消息不应转发给监控端;设备也不应读到其他设备的 command。不同 MQTT 版本对拒绝操作的提示可能不同,应结合订阅结果和 Broker 日志核对,不能只看发布进程退出码。
避免规则随设备规模扩大而失控
设备增加时,可通过配置生成工具为每台设备生成同样结构的 ACL,并检查用户名、设备编号和 Topic 三者一致。Mosquitto 也支持 pattern write devices/%u/telemetry,其中 %u 代表认证用户名;但模式规则会作用于所有匹配的账号,因此混用设备账号与服务账号时必须审查是否意外赋予服务账号发布权限。
验收标准是:设备只写自己的遥测、只读自己的指令,监控服务只读授权的遥测,而跨设备访问在 Broker 边界被拦截。