
单片机与物联网 / 系统课时
验证双向 TLS 设备身份
验证双向 TLS 设备身份
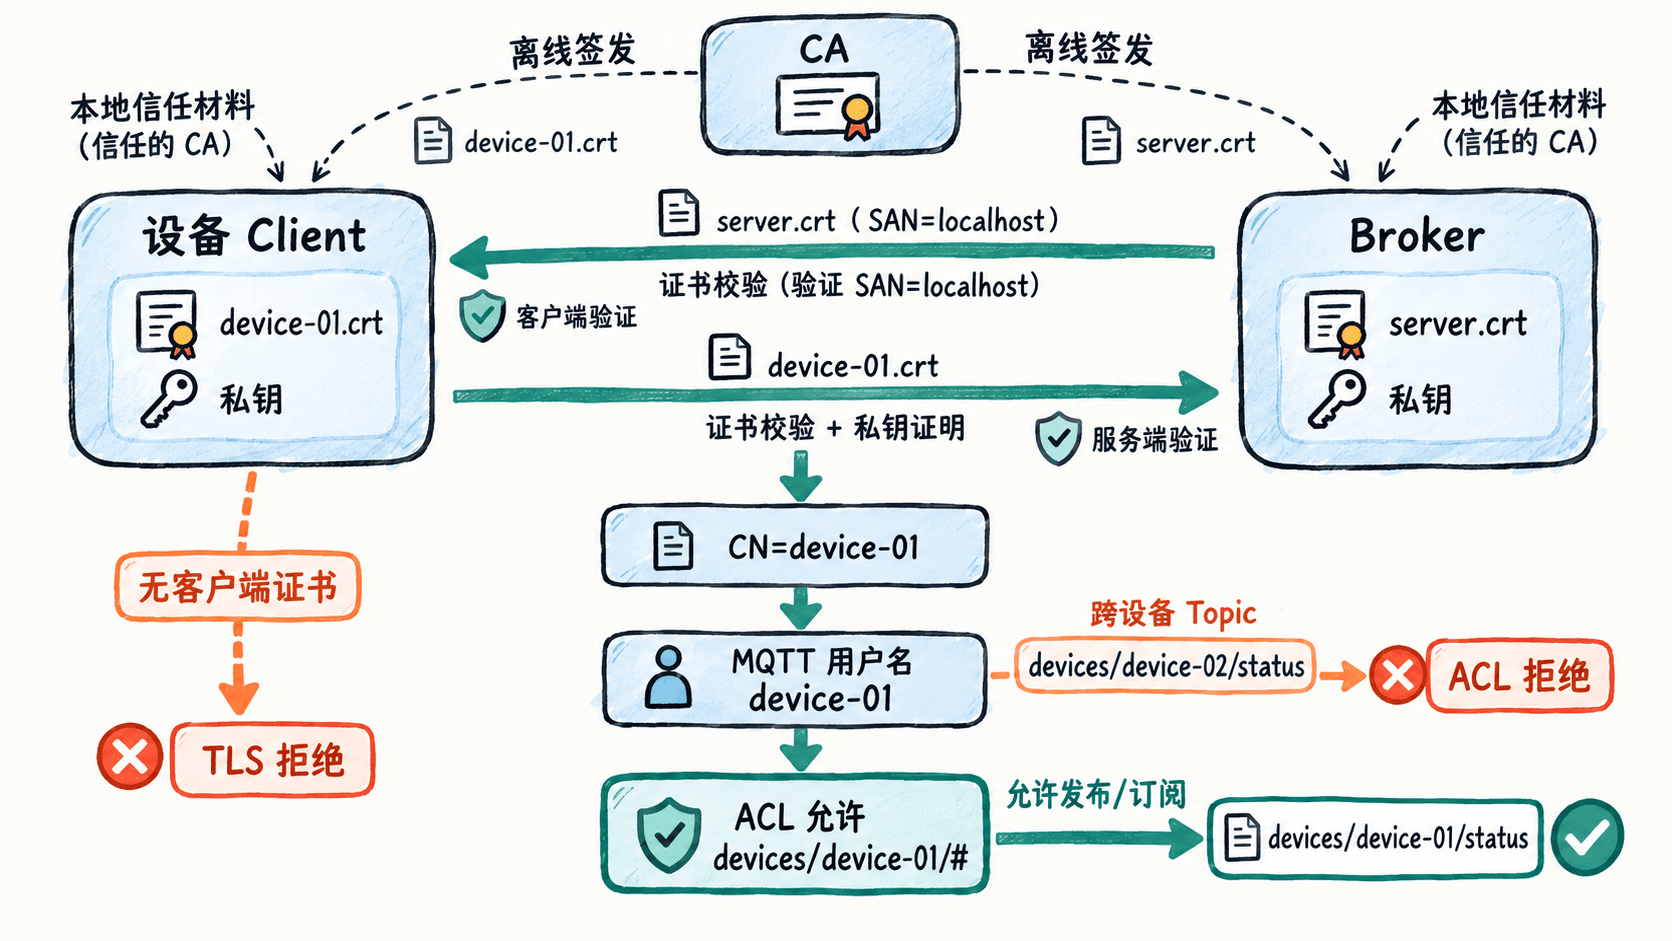
单向 TLS 能让设备确认 Broker 身份,却不能单独证明连接方是哪台设备。本课用 Mosquitto 2.x 创建服务端和设备证书,启用双向 TLS(mTLS),将证书 CN=device-01 映射为授权用户名,并验证有效设备、无证书客户端与越权订阅的不同结果。
学习目标
- 说明设备与 Broker 在 mTLS 中分别验证哪份证书。
- 配置 Mosquitto 的客户端证书强制校验和证书身份映射。
- 通过成功连接、无证书连接及越权 Topic 订阅检验认证与授权边界。
从证书身份到 Topic 权限
mTLS 有两次信任校验:设备使用 ca.crt 验证 Broker 的服务端证书;Broker 使用其 cafile 验证设备证书及设备对私钥的持有。证书验证通过后,Mosquitto 的 use_identity_as_username true 可以把客户端证书的 CN 当作 MQTT 授权用户名,再按 ACL 决定能读写哪些 Topic。
证书 CN 与 MQTT Client ID 不是一回事。随意修改 Client ID 不应获得别的设备权限;同时,允许某 CA 签发的证书连接,也不意味着可以访问全部 Topic。
签发服务端与设备证书
实验需要 OpenSSL、Mosquitto 2.x 和 Mosquitto 命令行客户端。以下 Bash 命令独立创建目录及证书,不依赖其他课时的文件。为了便于验证,两端暂用同一个测试 CA;生产环境应由受控签发流程管理设备证书和 CA 私钥。
mkdir -p mqtt-mtls-device
cd mqtt-mtls-device
umask 077

# 实验 CA 签发服务端证书和单台设备证书。
openssl req -x509 -newkey rsa:2048 -nodes -sha256 -days 365 \
  -keyout ca.key -out ca.crt -subj "/CN=MQTT mTLS Lab CA" \
  -addext "basicConstraints=critical,CA:TRUE" \
  -addext "keyUsage=critical,keyCertSign,cRLSign"

openssl req -newkey rsa:2048 -nodes \
  -keyout server.key -out server.csr -subj "/CN=localhost"
cat > server.ext <<'EOF'
basicConstraints=critical,CA:FALSE
keyUsage=critical,digitalSignature,keyEncipherment
extendedKeyUsage=serverAuth
subjectAltName=DNS:localhost,IP:127.0.0.1
EOF
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -days 90 -sha256 -out server.crt -extfile server.ext

# 设备的 CN 是后续 ACL 匹配的用户名。
openssl req -newkey rsa:2048 -nodes \
  -keyout device-01.key -out device-01.csr -subj "/CN=device-01"
cat > client.ext <<'EOF'
basicConstraints=critical,CA:FALSE
keyUsage=critical,digitalSignature
extendedKeyUsage=clientAuth
EOF
openssl x509 -req -in device-01.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -days 90 -sha256 -out device-01.crt -extfile client.ext

openssl verify -CAfile ca.crt -purpose sslserver \
  -verify_hostname localhost server.crt
openssl verify -CAfile ca.crt -purpose sslclient device-01.crt
预期输出(最后两条验证命令):
server.crt: OK
device-01.crt: OK
serverAuth 和 clientAuth 明确区分证书用途。发给设备的是 device-01.crt、device-01.key 及用于验证 Broker 的 ca.crt,不能把 ca.key 或 Broker 私钥一起发给设备。
配置证书校验与设备 ACL
在 mqtt-mtls-device 目录创建 broker.conf:
listener 8883 127.0.0.1
certfile server.crt
keyfile server.key
cafile ca.crt
require_certificate true
use_identity_as_username true
allow_anonymous false
acl_file broker.acl
再创建 broker.acl:
user device-01
topic readwrite devices/device-01/#
require_certificate true 要求客户端提供有效证书;Broker 侧的 cafile 是用于信任客户端证书的 CA。use_identity_as_username true 取设备证书中的 CN=device-01 作为 ACL 用户名,不采用 MQTT CONNECT 中自报的用户名。ACL 只开放设备自身的主题前缀;此处的 readwrite 为实验方便,正式设备应分别收紧上报和下发 Topic 的方向权限。
在一个终端启动 Broker:
cd mqtt-mtls-device
mosquitto -c broker.conf -v
预期结果:Broker 成功监听本机 8883 端口且没有证书读取错误;运行过程中保持此终端打开。若另一个实验已占用该端口,先停止旧 Broker。
正向验证与失败对照
在新终端使用同一设备证书订阅和发布。订阅者与发布者会使用各自生成的 MQTT Client ID,但都会被映射到证书身份 device-01。
cd mqtt-mtls-device
mosquitto_sub -h localhost -p 8883 --cafile ca.crt \
  --cert device-01.crt --key device-01.key \
  -t devices/device-01/status -C 1 -W 10 &
sub_pid=$!
sleep 1
mosquitto_pub -h localhost -p 8883 --cafile ca.crt \
  --cert device-01.crt --key device-01.key \
  -t devices/device-01/status -m "online"
wait "$sub_pid"
预期输出:
online接着尝试不提供设备证书:
mosquitto_pub -h localhost -p 8883 --cafile ca.crt \
  -t devices/device-01/status -m "no-cert"
预期结果:TLS 客户端认证失败,消息不能成功发布;具体错误文字取决于 TLS 库和客户端版本。
最后携带有效设备证书,但订阅其他设备的主题:
mosquitto_sub -d -V mqttv5 -h localhost -p 8883 \
  --cafile ca.crt --cert device-01.crt --key device-01.key \
  -t 'devices/device-02/#' -C 1 -W 5
预期结果:TLS 连接可以建立,但订阅授权失败;查看调试输出中的失败 SUBACK 原因或 Broker 日志,不应收到该主题的消息。这里的失败发生在 MQTT 授权阶段,与缺少设备证书的 TLS 失败不同。
设备身份上线时的限制
证书签发端必须保证每台设备有唯一且受控的身份,私钥不可共享;仅依赖 CN 时还要防止重复签发同名证书。应建立短期证书轮换、遗失密钥处理和吊销机制,并按设备最小化 ACL。正式环境不应把实验 CA 私钥放在 Broker 工作目录,也不应将本机绑定地址、测试证书和宽松的 readwrite 规则直接复制到生产。