
操作系统 / 系统课时
用 Unix Socket 做本机 IPC
用 Unix Socket 做本机 IPC
两个服务只在同一 Linux 主机上通信时,Unix Domain Socket(UDS)可用路径标识服务,省去端口管理,并复用文件权限控制访问。本节完成一个 SOCK_STREAM 回显程序,并判断路径命名、权限、容器边界与性能取舍。
学习目标
- 使用
AF_UNIX与SOCK_STREAM完成一次本机客户端/服务端通信。 - 正确处理 socket 路径、残留文件和权限,并区分 pathname 与 abstract namespace。
- 根据部署边界判断何时优先选择 UDS,何时仍应使用 TCP。
UDS 与 TCP 的差别在哪里
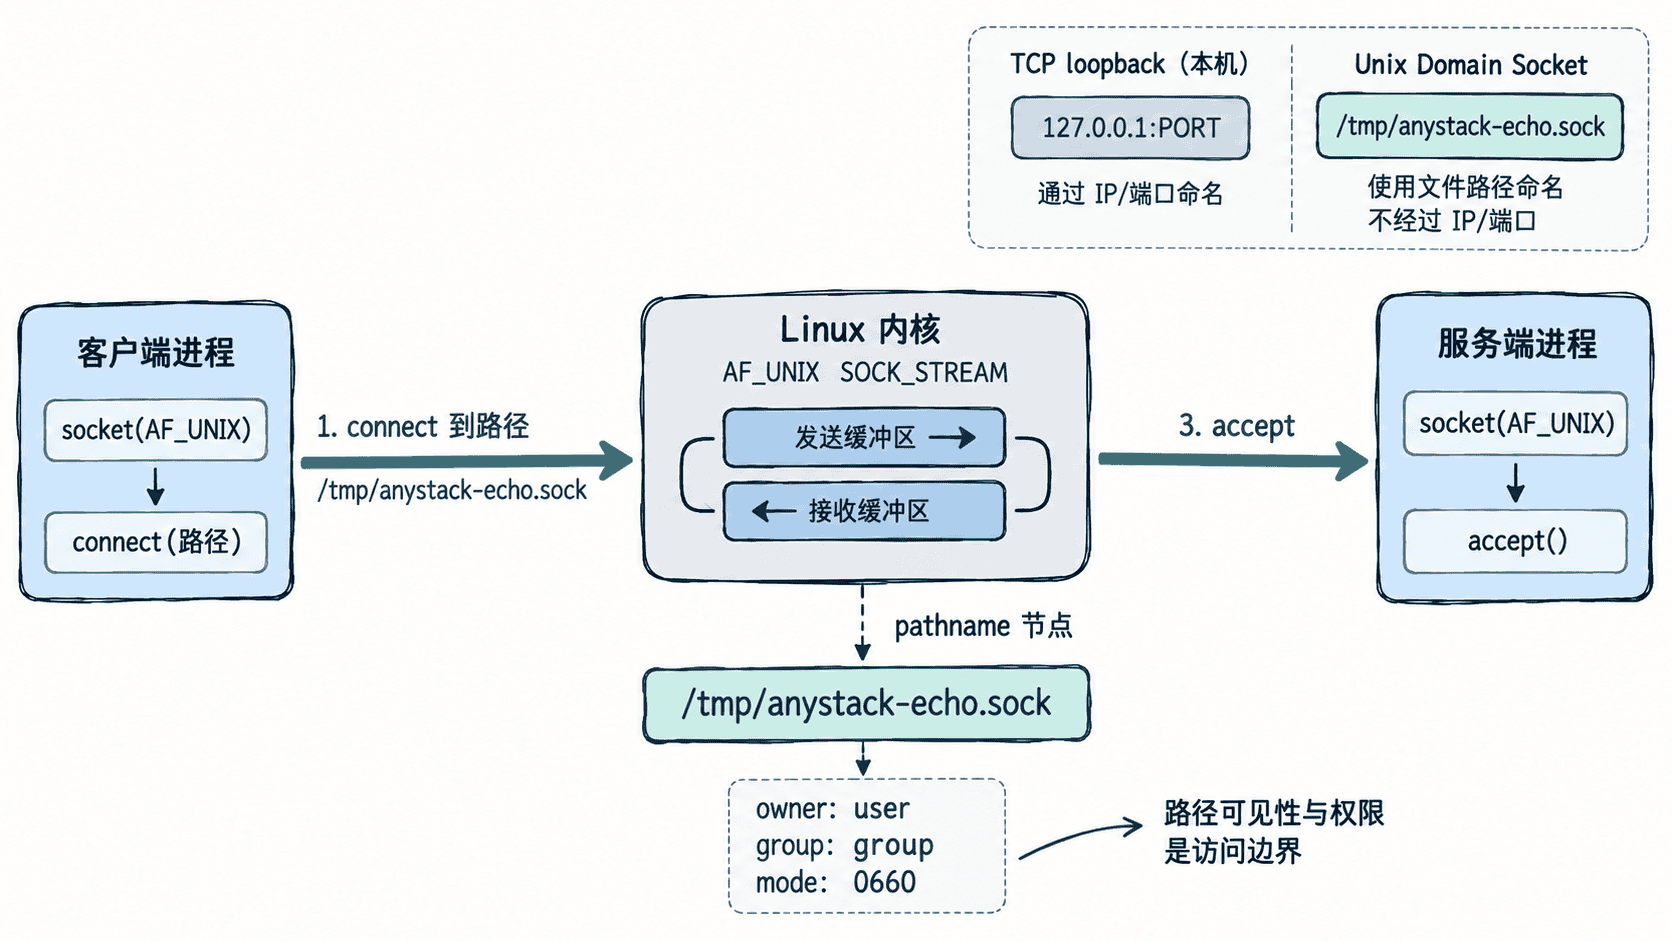
TCP 即使访问 127.0.0.1,服务仍通过 IP 与端口命名;UDS 则使用 AF_UNIX 地址族,把连接限定在本机内核。对于 pathname socket,地址通常表现为 /run/<APP>/<NAME>.sock 或 /tmp/<NAME>.sock 这样的路径。
UDS 不需要 IP 路由与 TCP 协议处理,因此本机短消息场景通常有更低的协议开销。但它仍然会发生系统调用、内核缓冲区复制与调度,不能简单理解为“零拷贝”或“必然快很多”。性能差异应以自己的消息大小、并发度和调用频率实测。
实现一个 pathname UDS 回显服务
服务端最容易踩的坑不是 accept,而是 bind 前的路径处理。pathname socket 会在文件系统中留下一个特殊节点;如果进程异常退出,旧节点仍存在,下一次 bind 会得到 EADDRINUSE。因此示例在绑定前先 unlink,绑定后再显式收紧权限。
将下面内容保存为 uds_server.c:
#include <sys/socket.h>
#include <sys/stat.h>
#include <sys/un.h>
#include <unistd.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

#define SOCK_PATH "/tmp/anystack-echo.sock"

int main(void) {
    int server_fd = socket(AF_UNIX, SOCK_STREAM, 0);
    if (server_fd < 0) {
        perror("socket");
        return 1;
    }

    struct sockaddr_un addr = {0};
    addr.sun_family = AF_UNIX;
    snprintf(addr.sun_path, sizeof(addr.sun_path), "%s", SOCK_PATH);

    /* 清理异常退出留下的旧路径,避免 bind 返回 EADDRINUSE。 */
    unlink(SOCK_PATH);

    if (bind(server_fd, (struct sockaddr *)&addr, sizeof(addr)) < 0) {
        perror("bind");
        close(server_fd);
        return 1;
    }
    if (chmod(SOCK_PATH, 0660) < 0) {
        perror("chmod");
        close(server_fd);
        unlink(SOCK_PATH);
        return 1;
    }
    if (listen(server_fd, 8) < 0) {
        perror("listen");
        close(server_fd);
        unlink(SOCK_PATH);
        return 1;
    }

    printf("server listening on %s\n", SOCK_PATH);
    fflush(stdout);

    int client_fd = accept(server_fd, NULL, NULL);
    if (client_fd < 0) {
        perror("accept");
        close(server_fd);
        unlink(SOCK_PATH);
        return 1;
    }

    char buf[128];
    ssize_t n = recv(client_fd, buf, sizeof(buf) - 1, 0);
    if (n < 0) {
        perror("recv");
        close(client_fd);
        close(server_fd);
        unlink(SOCK_PATH);
        return 1;
    }
    buf[n] = '\0';

    if (send(client_fd, buf, (size_t)n, 0) != n) {
        perror("send");
    }
    printf("received: %s\n", buf);

    close(client_fd);
    close(server_fd);
    return 0;
}
将客户端保存为 uds_client.c:
#include <sys/socket.h>
#include <sys/un.h>
#include <unistd.h>
#include <stdio.h>
#include <string.h>

#define SOCK_PATH "/tmp/anystack-echo.sock"

int main(void) {
    int fd = socket(AF_UNIX, SOCK_STREAM, 0);
    if (fd < 0) {
        perror("socket");
        return 1;
    }

    struct sockaddr_un addr = {0};
    addr.sun_family = AF_UNIX;
    snprintf(addr.sun_path, sizeof(addr.sun_path), "%s", SOCK_PATH);

    if (connect(fd, (struct sockaddr *)&addr, sizeof(addr)) < 0) {
        perror("connect");
        close(fd);
        return 1;
    }

    const char *msg = "hello";
    if (send(fd, msg, strlen(msg), 0) < 0) {
        perror("send");
        close(fd);
        return 1;
    }

    char buf[128];
    ssize_t n = recv(fd, buf, sizeof(buf) - 1, 0);
    if (n < 0) {
        perror("recv");
        close(fd);
        return 1;
    }
    buf[n] = '\0';
    printf("reply: %s\n", buf);

    close(fd);
    return 0;
}
编译并运行:
cc -Wall -Wextra -O2 uds_server.c -o uds_server
cc -Wall -Wextra -O2 uds_client.c -o uds_client
rm -f /tmp/anystack-echo.sock server.log
./uds_server >server.log 2>&1 &
SERVER_PID=$!
sleep 0.2
./uds_client
wait "$SERVER_PID"
cat server.log
stat -c '%a %n' /tmp/anystack-echo.sock
rm -f /tmp/anystack-echo.sock server.log uds_server uds_client
预期输出:
reply: hello
server listening on /tmp/anystack-echo.sock
received: hello
660 /tmp/anystack-echo.sock
这里的 sleep 0.2 只用于让演示脚本等待服务端进入监听状态;生产代码应使用进程管理器的就绪检查、重试或连接失败处理,而不是依赖固定等待时间。
路径、权限与部署边界
pathname UDS 的安全边界既来自 socket 节点权限,也来自父目录权限。示例把节点设为 0660,意味着只有属主和属组可读写;如果部署到 /run/myapp/app.sock,还应让 /run/myapp 只对需要访问的账号开放,并由 systemd、容器入口脚本或服务自身负责创建目录与清理旧节点。
Linux 还支持 abstract namespace:sun_path[0] 为 \0,后续字节作为名字。它不会创建文件系统节点,最后一个引用关闭后自动消失,也没有 pathname 的文件权限语义;同时这是 Linux 特性,跨平台代码不应依赖它。
容器环境里“同一台宿主机”不等于“一定能连”。pathname socket 需要双方都能看到同一路径,通常要共享对应卷并满足 UID/GID 权限;abstract socket 则还受 Linux 网络命名空间边界影响。部署前应先明确进程是否真正共享这些命名空间。
什么时候选 UDS,什么时候保留 TCP
如果调用双方永久只在同机部署、需要用文件权限限制调用者,或希望避免端口分配,UDS 通常更直接。数据库代理、反向代理与本机守护进程之间的控制通道都很适合这种方式。
如果服务未来可能跨主机、需要负载均衡器或服务网格接入、需要沿用现成的 TCP 健康检查与可观测体系,就应优先保留 TCP。UDS 的价值在于收紧“本机 IPC”这个问题,而不是替代所有网络通信。