
操作系统 / 系统课时
看懂 Socket 与文件描述符关系
看懂 Socket 与文件描述符关系
Socket 编程里最容易混淆的是“文件描述符”和“Socket”到底是不是同一个东西。本篇从一次 socket() 调用出发,串起用户态整数句柄、进程文件描述符表、内核 Socket 对象与 TCP/IP 协议栈,并用可运行程序直接观察 Linux 暴露出的映射关系。
学习目标
- 说明
socket()返回值为什么是文件描述符,而不是 Socket 对象本身 - 看懂文件描述符表、内核文件对象、Socket 对象和协议栈之间的引用关系
- 能用
/proc/<PID>/fd验证某个文件描述符确实指向 Socket
socket() 返回的是进程内句柄
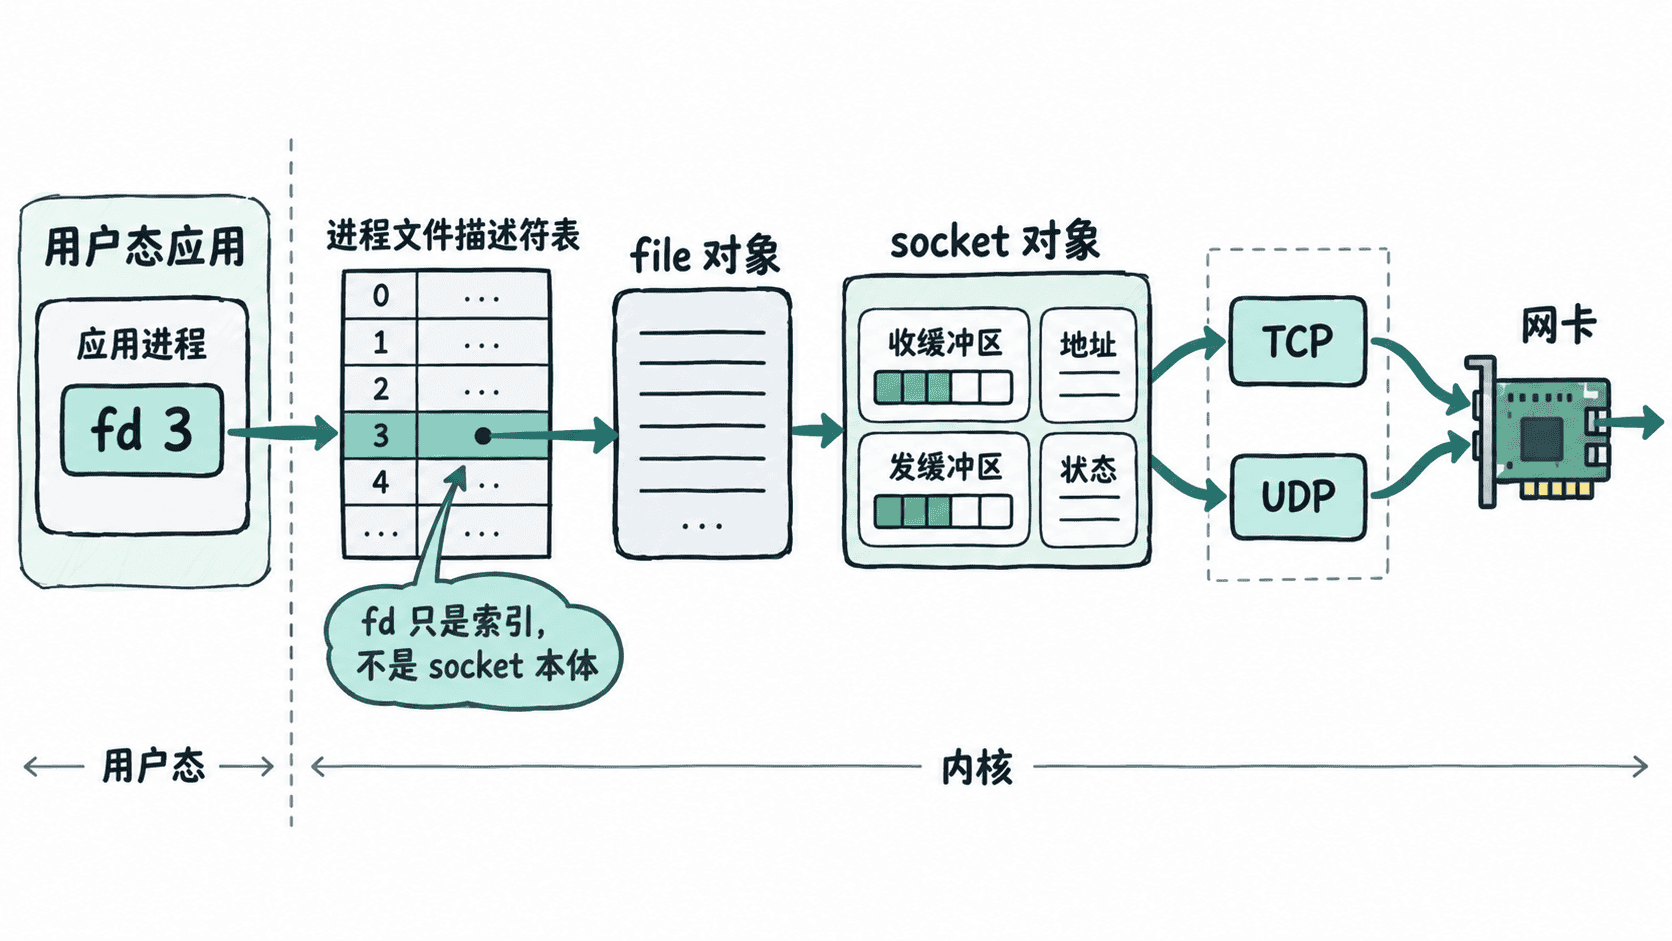
在 Linux 用户态,socket() 的返回类型是 int。这个整数只是当前进程文件描述符表中的索引,例如 3、4、5;它不是 TCP 控制块,也不是保存收发缓冲区的 Socket 本体。应用把这个整数交给 bind()、connect()、send()、recv()、epoll_ctl() 等系统调用,内核再沿文件描述符表找到真正的内核对象。
因此“Socket 是一种文件”更准确的理解是:Linux 复用了文件描述符这套统一句柄机制来暴露 Socket。普通文件、管道、设备和 Socket 都可以由文件描述符引用,但它们在内核里的具体实现和可执行操作并不相同。
用程序观察文件描述符指向
下面的程序创建一个 IPv4 TCP Socket,再读取 /proc/self/fd/<FD> 的符号链接。Linux 通常会把 Socket 文件描述符显示为 socket:[<ID>],其中数字是内核用于标识该 Socket 的编号之一。
cat > socket_fd.c <<'EOF'
#include <stdio.h>
#include <unistd.h>
#include <sys/socket.h>
#include <netinet/in.h>

int main(void) {
    int fd = socket(AF_INET, SOCK_STREAM, 0);
    if (fd == -1) {
        perror("socket");
        return 1;
    }

    char path[64];
    char target[128];
    snprintf(path, sizeof(path), "/proc/self/fd/%d", fd);

    ssize_t n = readlink(path, target, sizeof(target) - 1);
    if (n == -1) {
        perror("readlink");
        close(fd);
        return 1;
    }
    target[n] = '\0';

    printf("socket fd=%d\n", fd);
    printf("fd target=%s\n", target);
    close(fd);
    return 0;
}
EOF
gcc -Wall -Wextra -O2 socket_fd.c -o socket_fd
./socket_fd
预期输出
socket fd=<FD>
fd target=socket:[<ID>]
<FD> 和 <ID> 的实际数字会因进程当前打开的对象而不同。关键现象是第二行:/proc/self/fd/<FD> 没有指向磁盘路径,而是指向一个 Socket 内核对象。
文件描述符统一了系统调用入口
有了文件描述符,很多通用机制可以直接复用。close(fd) 释放当前描述符引用,dup() 可以复制引用,fcntl() 能修改描述符属性,select()、poll() 和 epoll 可以统一等待不同类型描述符上的事件。
不过统一句柄不代表所有对象语义完全相同。例如连接型 Socket 的读写具有网络协议状态,监听 Socket 还需要 accept() 产生新的已连接 Socket;普通文件则主要围绕偏移量和持久化数据工作。判断 API 是否适用,仍要看底层对象类型。
关闭描述符不等于立即销毁一切
进程调用 close(fd) 时,首先移除的是该文件描述符引用。若同一个内核对象还被 dup() 产生的其他描述符、fork() 后的子进程或其他内核引用持有,对象不会因为某一个 fd 被关闭就立刻消失。
对 TCP Socket 来说,即使最后一个用户态引用关闭,协议栈还可能继续完成挥手、重传或进入 TIME_WAIT 等状态。把“fd 生命周期”和“TCP 连接状态生命周期”分开理解,后续排查连接泄漏、重复关闭和端口占用时才不会混淆。