
密码学与证书 / 技术文章
AES-GCM 为什么更适合新系统的数据加密
很多系统只验证“加密后还能解密”,却没有检查密文被修改后能否发现。AES-GCM 的价值不只是完成加密,而是把机密性和完整性认证放进同一套 AEAD 机制,同时要求正确管理 Nonce 和 AAD。
为什么只会 AES-CBC 还不够
AES 是分组密码,实际使用时还需要工作模式。CBC 曾经非常常见,但 AES-CBC 本身主要解决机密性,并不会自动证明密文没有被篡改。
如果系统还要自己在外面拼接 MAC、Padding 和错误处理,就会增加组合错误的可能。新系统更值得优先理解 AEAD,而不是继续把“能解密”当成唯一验收标准。
AES-GCM 一次解决两类问题
AES-GCM 属于 AEAD,也就是带关联数据认证的加密。它处理的核心输入包括 Key、Nonce、Plaintext 和 AAD,输出则包含密文与认证标签。
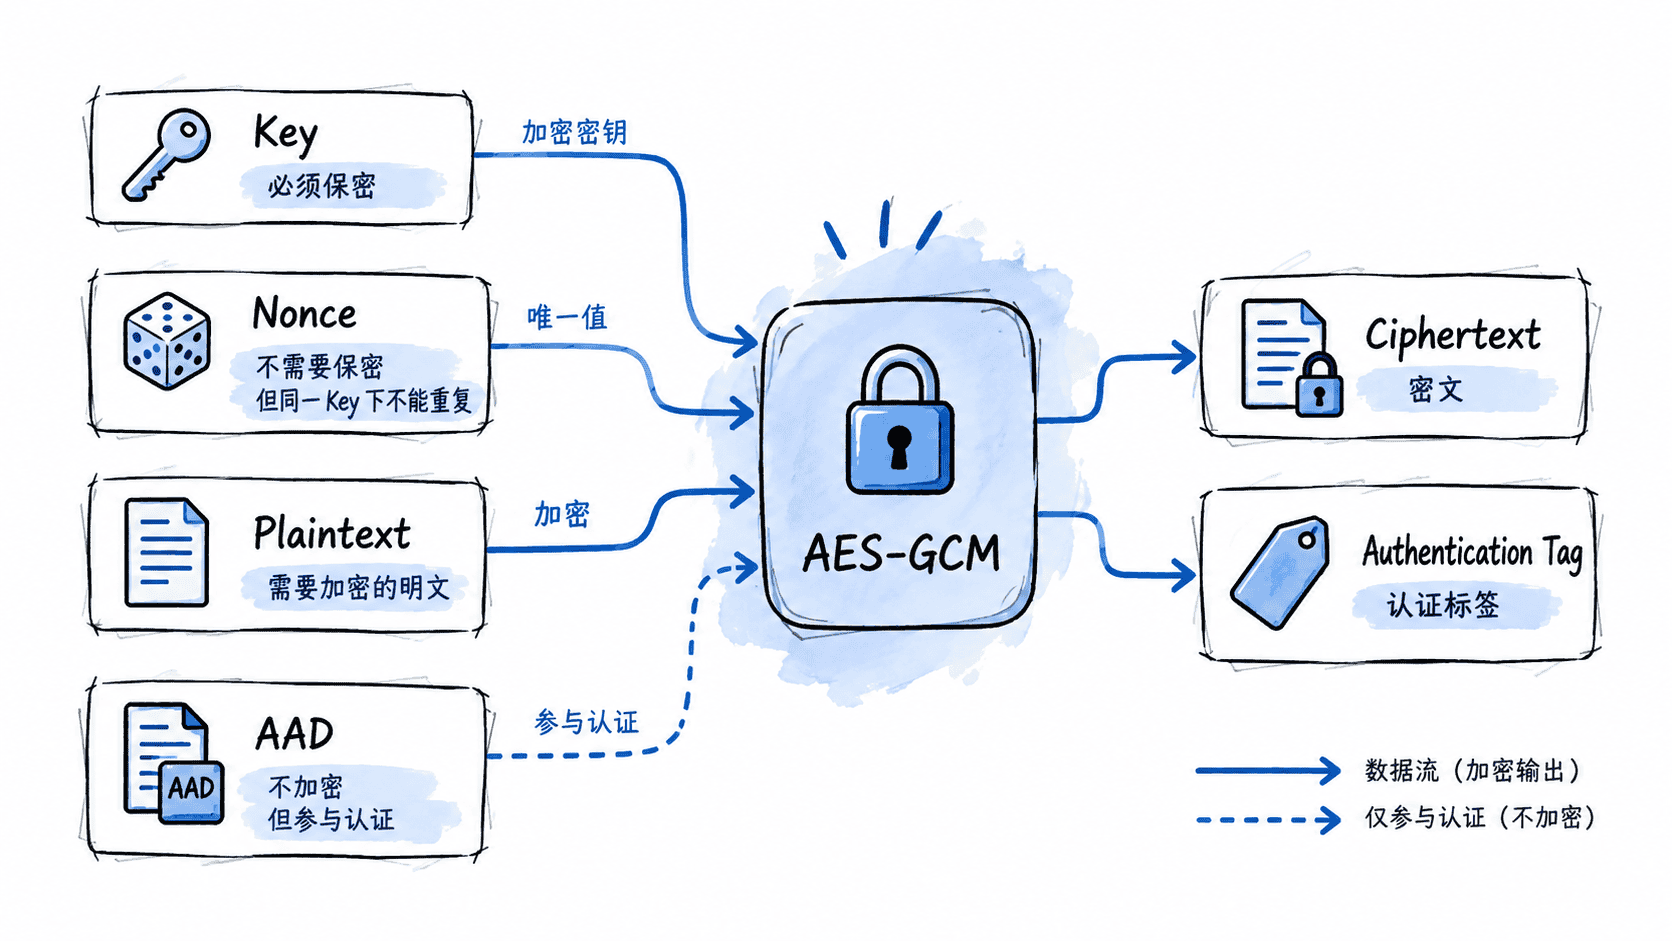
AAD 很适合绑定不需要隐藏、但不能被偷偷修改的上下文,例如用户 ID、字段名和密文版本。
Java 最小可运行示例
下面的示例使用 JDK 21 和进程内的临时 AES 密钥。保存为 AesGcmDemo.java 后运行 java AesGcmDemo.java。应用上线时,密钥的生成、访问和轮换应交由受控的密钥管理机制,单独规划同一密钥下的 Nonce 分配策略。
import javax.crypto.Cipher;
import javax.crypto.AEADBadTagException;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;
import java.nio.charset.StandardCharsets;
import java.security.SecureRandom;
import java.util.Arrays;

public class AesGcmDemo {
    static byte[] decrypt(SecretKey key, byte[] nonce, byte[] aad, byte[] sealed)
            throws Exception {
        Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
        cipher.init(Cipher.DECRYPT_MODE, key, new GCMParameterSpec(128, nonce));
        cipher.updateAAD(aad);
        return cipher.doFinal(sealed);
    }

    static void expectRejected(String label, SecretKey key, byte[] nonce,
                               byte[] aad, byte[] sealed) throws Exception {
        try {
            decrypt(key, nonce, aad, sealed);
            throw new AssertionError(label + " accepted");
        } catch (AEADBadTagException expected) {
            System.out.println(label + " rejected");
        }
    }

    public static void main(String[] args) throws Exception {
        KeyGenerator generator = KeyGenerator.getInstance("AES");
        generator.init(256);
        SecretKey key = generator.generateKey();

        byte[] nonce = new byte[12];
        new SecureRandom().nextBytes(nonce);

        byte[] aad = "user:1001|field:phone".getBytes(StandardCharsets.UTF_8);
        byte[] plaintext = "13800138000".getBytes(StandardCharsets.UTF_8);

        Cipher enc = Cipher.getInstance("AES/GCM/NoPadding");
        enc.init(Cipher.ENCRYPT_MODE, key, new GCMParameterSpec(128, nonce));
        enc.updateAAD(aad);
        byte[] sealed = enc.doFinal(plaintext); // 密文后附 16 字节认证标签
        byte[] restored = decrypt(key, nonce, aad, sealed);
        if (!Arrays.equals(plaintext, restored)) {
            throw new AssertionError("round trip failed");
        }
        System.out.println("round trip OK");

        byte[] changedBody = sealed.clone();
        changedBody[0] ^= 1;
        expectRejected("ciphertext", key, nonce, aad, changedBody);

        byte[] changedTag = sealed.clone();
        changedTag[changedTag.length - 1] ^= 1;
        expectRejected("tag", key, nonce, aad, changedTag);

        byte[] otherAad = "user:1002|field:phone".getBytes(StandardCharsets.UTF_8);
        expectRejected("AAD", key, nonce, otherAad, sealed);

        byte[] changedNonce = nonce.clone();
        changedNonce[0] ^= 1;
        expectRejected("nonce", key, changedNonce, aad, sealed);

        expectRejected("key", generator.generateKey(), nonce, aad, sealed);
    }
}
预期输出:
round trip OK
ciphertext rejected
tag rejected
AAD rejected
nonce rejected
key rejected
Nonce 为什么是安全边界
Nonce 可以公开。同一把密钥用于多次加密时,每次必须使用不同的 Nonce。重复会使两份密文暴露对应明文的异或关系,并可能让攻击者构造可通过认证的伪造数据。重复解密同一条已有密文可以使用它原来的 Nonce。参见 RFC 5116 的 Nonce 重用说明。
byte[] nonce = new byte[12];这段代码本身并不会“随机生成 12 字节”,而是得到 12 个零。如果每次加密都复用它,就会持续使用相同 Nonce。
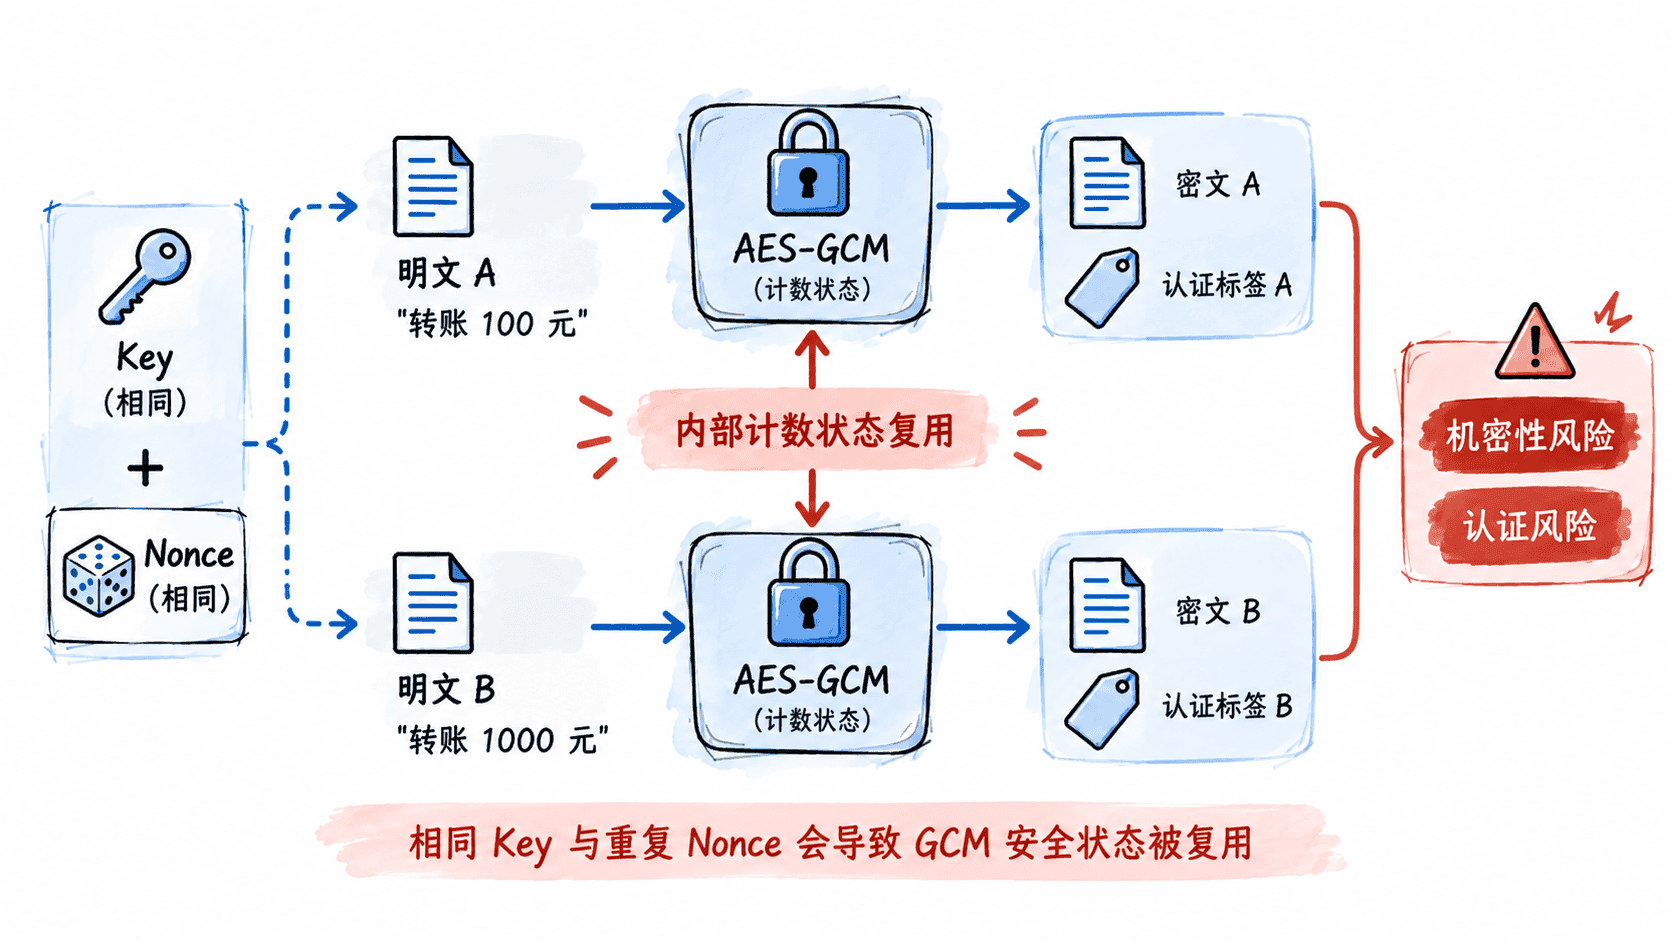
使用密码学安全随机源生成 12 字节 Nonce 时,仍有碰撞概率。按 NIST SP 800-38D 第 8.3 节,采用这种随机构造时,同一密钥的总加密调用上限为 次,统计需覆盖共用密钥的设备和实例。系统应结合具体协议、库和使用量设定更低的轮换阈值。若协议采用确定性构造,应按协议分配互不重叠的实例标识与计数器空间,并保证重启、扩容、快照回滚和故障切换后仍不会重用。参见 NIST SP 800-38D。
认证失败必须直接拒绝
解密方须等认证成功后才向业务交付明文。篡改密文、Nonce、AAD 或标签会导致认证失败,密钥用错也会导致同样的失败。对外按统一的解密失败处理。流式 API 若在标签校验前产生数据,应暂存在受控缓冲区,认证失败时全部丢弃。
密文格式要能长期维护
生产环境不要只保存一段 Base64。至少应能知道版本、Key ID、Nonce 和密文本体。
{
  "version": 1,
  "keyId": "pii-key-03",
  "nonce": "<BASE64_NONCE>",
  "ciphertext": "<BASE64_CIPHERTEXT>"
}
解密端先检查版本和各字段的长度,按预期租户、用途和 keyId 查找允许使用的密钥,然后使用保存的 Nonce 和预期 AAD 进行认证解密。应用仍要单独判断调用者是否有权访问该记录。
AES-GCM 真正的工程能力不是记住 API 名称,而是同时管理好 Key、Nonce、AAD、认证失败和密文版本。
Java 示例中 doFinal 返回的字节同时包含密文和认证标签;上面的 ciphertext 字段保存这整段字节的 Base64。跨语言对接时,有的库会分别返回 ciphertext 与 tag,需要在协议中明确标签长度、拼接顺序和编码方式,不能只凭字段名猜测。示例没有固定随机种子,每次运行密文应不同,而恢复出的明文与输出结论相同。
如果需要防止密文从用户 1001 的手机号字段移到用户 1002 的同名字段,读取时用当前授权记录的身份和目标字段构造 AAD。若把密文和随它提交的 AAD 原样传给解密器,整组搬移仍可能通过校验。版本、租户、记录 ID 和字段名等参与认证的上下文,须采用两端约定的确定编码,例如固定字段顺序和长度前缀,避免不同字段组合产生相同字节。AAD 不会被加密。
密钥轮换时,新写入使用新的 keyId,读取端按密文保存的 keyId 找对应旧密钥。迁移期间保留必要的解密能力,完成重加密并处理备份保留期后再退役旧密钥;只删除配置里的旧 ID,会让历史数据永久不可读。随机 Nonce 也有碰撞概率,因此应限制单把密钥的使用规模,并建立轮换和重复检测策略,不把“用了随机数”理解为可以无限生成。
示例中的五次拒绝分别覆盖密文、标签、AAD、Nonce 和密钥被替换。应用级测试还应调用实际读取入口,确认它在认证失败后没有解析、保存或返回明文,并检查跨租户移动、旧版本轮换和解密权限。一次认证成功也只验证这组密文及上下文,若要阻止有效密文被原样重放,业务还需校验序号、版本或事件去重状态。Java 的加解密输出及异常契约见 Cipher 文档。