
命令行与文本处理 / 系统课时
检查脚本是否适合生产运行
检查脚本是否适合生产运行
一个能在测试机上跑通的巡检脚本,并不等于能长期交给 cron 或运维平台执行。本节把上线前检查收敛为一组可验证的门禁:确认路径与引号安全、权限足够、不会并发重入、退出状态可信,并阻止高风险删除或覆盖操作。
学习目标
- 能按路径、引号、权限、并发、退出状态和危险操作六个维度做生产前审查
- 能用预检逻辑在真正执行巡检前阻止明显配置错误
- 能判断脚本失败时是否会留下可定位、可自动识别的结果
把上线检查变成发布门禁
生产检查的目标不是“再读一遍代码”,而是把可能造成误删、重复执行或静默失败的条件变成明确的拒绝规则。脚本只有全部通过后才继续运行;任一关键条件失败,都应写入标准错误并返回非零状态。
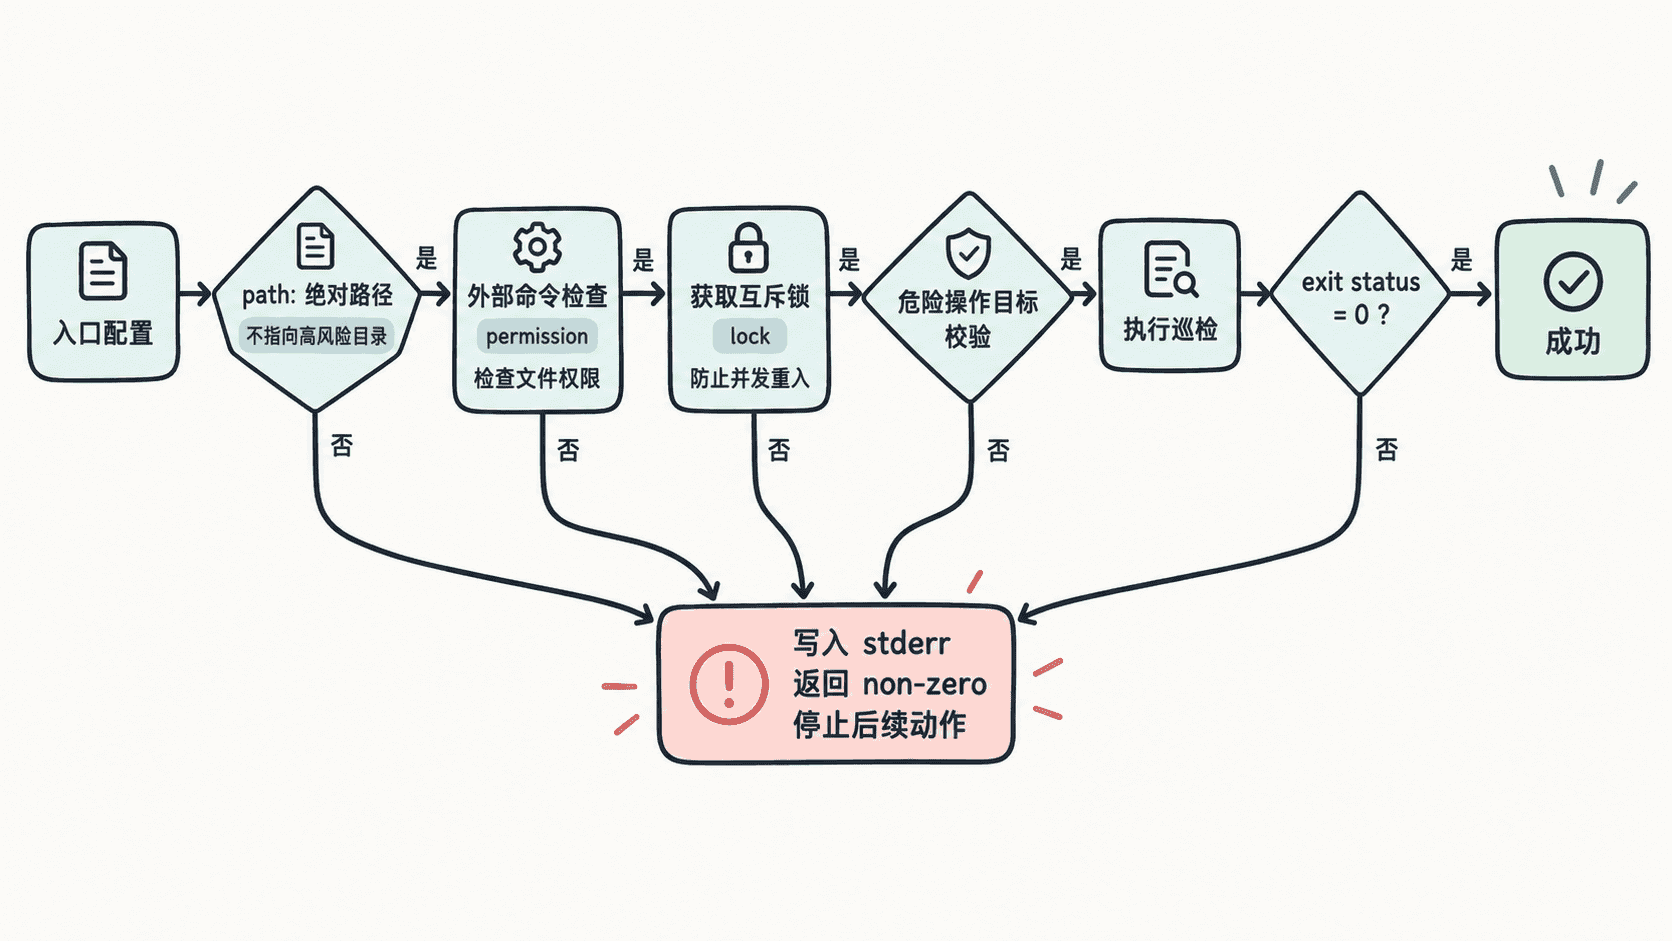
这类门禁最好放在脚本入口,早于采集、压缩、删除、上传等真正会改变系统状态的动作。这样即使调度参数写错,也会先失败而不是“带病执行”。
六类生产风险怎么检查
路径检查要确认关键目录是绝对路径,并拒绝空字符串、根目录或系统关键目录。凡是变量参与文件名、目录名和命令参数,都应使用双引号,例如 "$log_file",避免空格和通配符扩展改变参数边界。
权限检查不仅看脚本是否可执行,还要验证运行账号能否读采集源、写日志和临时目录,并能执行依赖命令。不要因为手工使用高权限账号测试成功,就默认调度账号也具备相同权限。
并发检查要防止上一次巡检尚未结束时再次启动。Linux 上可用 flock 建立互斥锁;若拿不到锁,应明确退出,而不是让两个实例同时写同一日志、压缩同一文件或更新同一状态。
退出状态必须能代表最终结果。关键命令失败后不能仍然执行 exit 0;被捕获的错误也不能只打印日志而不改变返回码。调度器、监控平台和上层脚本通常就是依靠这个值判断任务是否成功。
危险操作尤其要审查 rm、mv、重定向覆盖和递归权限修改。删除前至少确认目标非空、位于允许的工作目录内,并显式拒绝 /、/etc、/usr、/var 等高风险位置。
用预检脚本阻止明显错误
下面的 Linux 示例把几项高风险检查放在入口。默认只在 /tmp/server-inspection 下创建日志和锁文件,不执行删除操作;通过环境变量改路径时,也会先验证绝对路径和危险目录。
#!/usr/bin/env bash
set -Eeuo pipefail

WORK_DIR="${WORK_DIR:-/tmp/server-inspection}"
LOG_FILE="${LOG_FILE:-$WORK_DIR/inspection.log}"
LOCK_FILE="${LOCK_FILE:-$WORK_DIR/inspection.lock}"

fail() {
  printf 'ERROR: %s\n' "$*" >&2
  exit 1
}

[[ "$WORK_DIR" = /* ]] || fail "WORK_DIR must be an absolute path"
[[ "$LOG_FILE" = /* ]] || fail "LOG_FILE must be an absolute path"

case "$WORK_DIR" in
  /|/etc|/usr|/var)
    fail "refusing high-risk WORK_DIR: $WORK_DIR"
    ;;
esac

command -v flock >/dev/null 2>&1 || fail "flock command not found"

mkdir -p "$WORK_DIR"
[[ -w "$WORK_DIR" ]] || fail "WORK_DIR is not writable"
touch "$LOG_FILE" || fail "cannot write LOG_FILE"

exec 9>"$LOCK_FILE"
if ! flock -n 9; then
  printf 'ERROR: another instance is running\n' >&2
  exit 75
fi

printf 'OK: preflight passed\n'
printf 'work_dir=%s\n' "$WORK_DIR"
printf 'log_file=%s\n' "$LOG_FILE"
预期输出
OK: preflight passed
work_dir=/tmp/server-inspection
log_file=/tmp/server-inspection/inspection.log如果通过环境变量设置其他路径,输出中的实际路径会随配置变化。set -Eeuo pipefail 让未处理错误、未定义变量和管道失败更早暴露,但它不能替代业务级校验,所以路径白名单、锁和危险目标检查仍然需要显式编写。
验证失败是否真的可见
上线前至少要验证三种失败:路径非法时立即停止;调度账号没有写权限时返回非零状态;已有实例持锁时第二个实例拒绝运行。检查时既要看日志,也要确认调用方收到的退出码不是 0。
对于真正包含删除、覆盖或上传的巡检脚本,还应把高风险动作集中到少数函数中,并在进入函数前完成目标校验。不要把未经校验的变量直接拼进 rm -rf 或输出重定向;即使变量来自配置文件,也应按不可信输入处理。
让脚本具备长期维护条件
生产可用还意味着别人能安全接手。关键路径、依赖命令、锁文件位置和退出码含义应保持固定且可查;日志要能区分成功、警告和失败;需要特权的操作要写明原因,而不是默认整段脚本都以最高权限运行。
最终的判断标准很简单:路径填错时它会拒绝、权限不足时它会报错、重复启动时它会互斥、关键步骤失败时它会返回非零状态,而任何删除或覆盖动作都必须在明确校验后才可能发生。做到这些,巡检脚本才从“能跑”变成可长期托管的自动化工具。