
命令行与文本处理 / 系统课时
为巡检脚本加入错误保护
为巡检脚本加入错误保护
服务器巡检脚本会调用多个系统命令,还会创建临时文件和写入结果目录。只要其中一步异常却没有被正确处理,就可能产生残留文件、空报告或误导性的成功状态。本节把依赖检查、参数验证、失败传播和清理逻辑组合成一套可直接复用的保护机制。
学习目标
- 在脚本启动阶段检查依赖命令和输入参数,尽早拒绝无效运行
- 使用严格模式、返回码和错误处理函数阻止失败被静默忽略
- 使用
trap保证正常结束和异常退出时都能清理临时资源
把错误挡在真正巡检之前
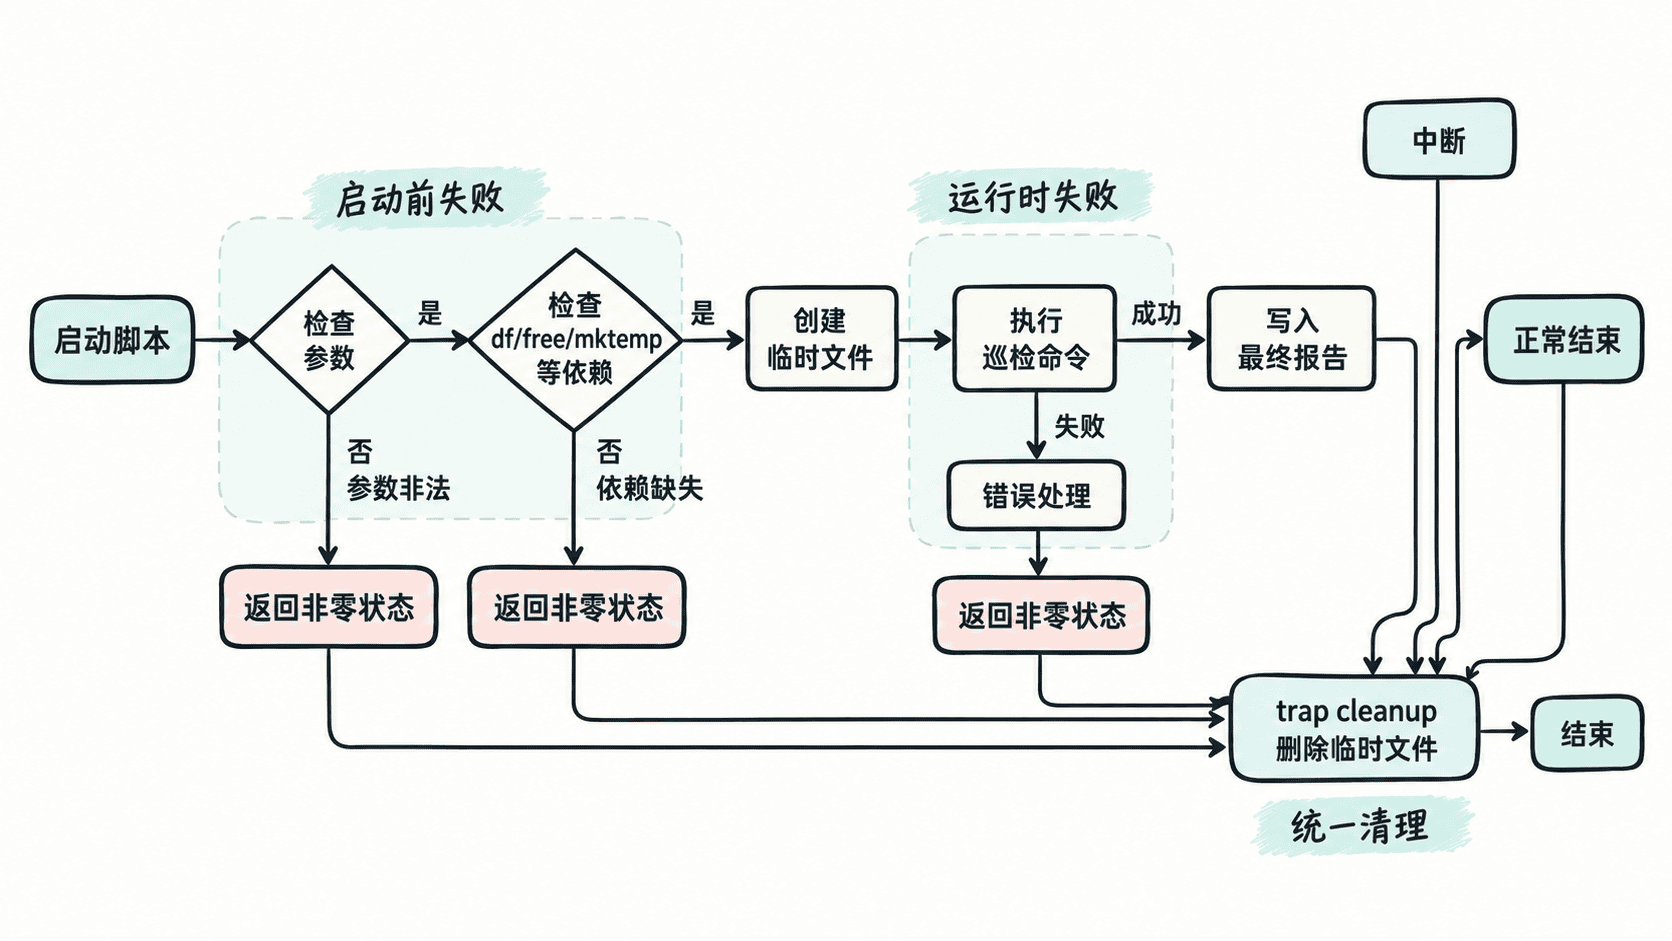
错误保护首先要区分两类问题:一种是运行前就能确定的错误,例如缺少命令、目录不存在或参数非法;另一种是执行过程中出现的错误,例如 df、free 等命令执行失败。前一类应尽早退出,后一类则要保存失败信息并返回非零状态。
不要只依赖 set -e。Shell 中条件判断、管道和部分复合命令会影响 set -e 的行为,因此可靠的脚本还需要显式的依赖检查、参数判断和错误处理函数。
用一个完整脚本建立保护边界
下面的脚本接受 -o 指定输出目录,在真正采集磁盘和内存信息之前完成参数与依赖检查。临时报告只有在所有命令成功后才移动到最终位置,因此失败时不会留下半成品。
#!/usr/bin/env bash
set -Eeuo pipefail

usage() {
  echo "Usage: $0 -o OUTPUT_DIR" >&2
}

require_command() {
  local name=$1
  if ! command -v "$name" >/dev/null 2>&1; then
    echo "ERROR: required command not found: $name" >&2
    exit 127
  fi
}

output_dir=""
tmp_file=""

cleanup() {
  if [[ -n "$tmp_file" && -f "$tmp_file" ]]; then
    rm -f -- "$tmp_file"
  fi
}

on_error() {
  local status=$?
  local line=$1
  echo "ERROR: inspection failed at line $line, status=$status" >&2
  exit "$status"
}

trap cleanup EXIT
trap 'on_error "$LINENO"' ERR

while getopts ":o:" opt; do
  case "$opt" in
    o) output_dir=$OPTARG ;;
    *) usage; exit 2 ;;
  esac
done

if [[ -z "$output_dir" ]]; then
  usage
  exit 2
fi

for cmd in df free mktemp date hostname mkdir mv rm; do
  require_command "$cmd"
done

mkdir -p -- "$output_dir"
tmp_file=$(mktemp "${TMPDIR:-/tmp}/inspection.XXXXXX")
report_file="$output_dir/inspection-$(date +%Y%m%d-%H%M%S).txt"

{
  echo "host=$(hostname)"
  echo "time=$(date '+%F %T')"
  echo
  echo "[disk]"
  df -h /
  echo
  echo "[memory]"
  free -h
} >"$tmp_file"

mv -- "$tmp_file" "$report_file"
tmp_file=""
printf 'Inspection completed: %s\n' "$report_file"
保存为 <PATH>/server-inspection.sh 并赋予执行权限后,可以执行:
chmod +x <PATH>/server-inspection.sh
<PATH>/server-inspection.sh -o <PATH>/reports
预期输出
Inspection completed: <PATH>/reports/inspection-<TIME>.txt其中 <PATH> 和 <TIME> 会随实际目录和执行时间变化。生成的报告中应包含当前主机名、磁盘信息和内存信息。
验证失败是否真的被控制
保护代码不能只在成功路径上验证。最简单的检查是故意省略必填参数,确认脚本以非零状态退出,而且没有继续执行巡检。
set +e
<PATH>/server-inspection.sh
status=$?
printf 'exit_status=%s\n' "$status"
预期输出
Usage: <PATH>/server-inspection.sh -o OUTPUT_DIR
exit_status=2如果依赖命令不存在,require_command 会输出缺失命令并返回 127;如果巡检命令执行失败,ERR 陷阱会打印失败行号和状态码。无论属于哪一种情况,EXIT 陷阱都会执行 cleanup,因此已经创建的临时文件不会因为中途退出而长期残留。
处理错误时要保留真实失败状态
错误处理函数最容易犯的错误,是打印一条日志后直接 exit 1,从而丢失原命令的真实返回码。示例中的 on_error 先读取 $?,再以相同状态退出,使调用者、定时任务或监控系统仍能判断实际失败。
另一个边界是不要把所有命令都用 || true 包起来。这样虽然脚本看起来不会中断,却会把真正的巡检失败伪装成成功。只有明确允许失败、并且后续逻辑能够处理该结果的命令,才应该主动忽略非零状态。可靠的巡检脚本应做到:可预见的问题启动前拒绝,运行时异常返回非零状态,临时资源无论如何都能清理。