
命令行与文本处理 / 系统课时
日志清理为什么不能直接 rm
日志清理为什么不能直接 rm
日志文件看起来只是普通文件,但应用可能仍通过已打开的文件描述符持续写入。直接 rm 只会删除目录项,不会立刻让进程关闭这个文件,因此磁盘空间可能不释放,日志也可能继续写进一个“看不见”的已删除文件。
学习目标
- 解释删除路径、打开文件描述符与磁盘空间之间的关系
- 用命令验证“文件已删但进程仍持有”的现象
- 根据应用能力选择重开日志、轮转或原地截断策略
rm 删除的是名字,不是正在使用的句柄
在 Linux 中,进程写日志时通常持有一个文件描述符,它指向文件对应的 inode。rm app.log 删除的是目录中 app.log 这个名字;只要仍有进程打开该 inode,文件数据就会继续占用磁盘。
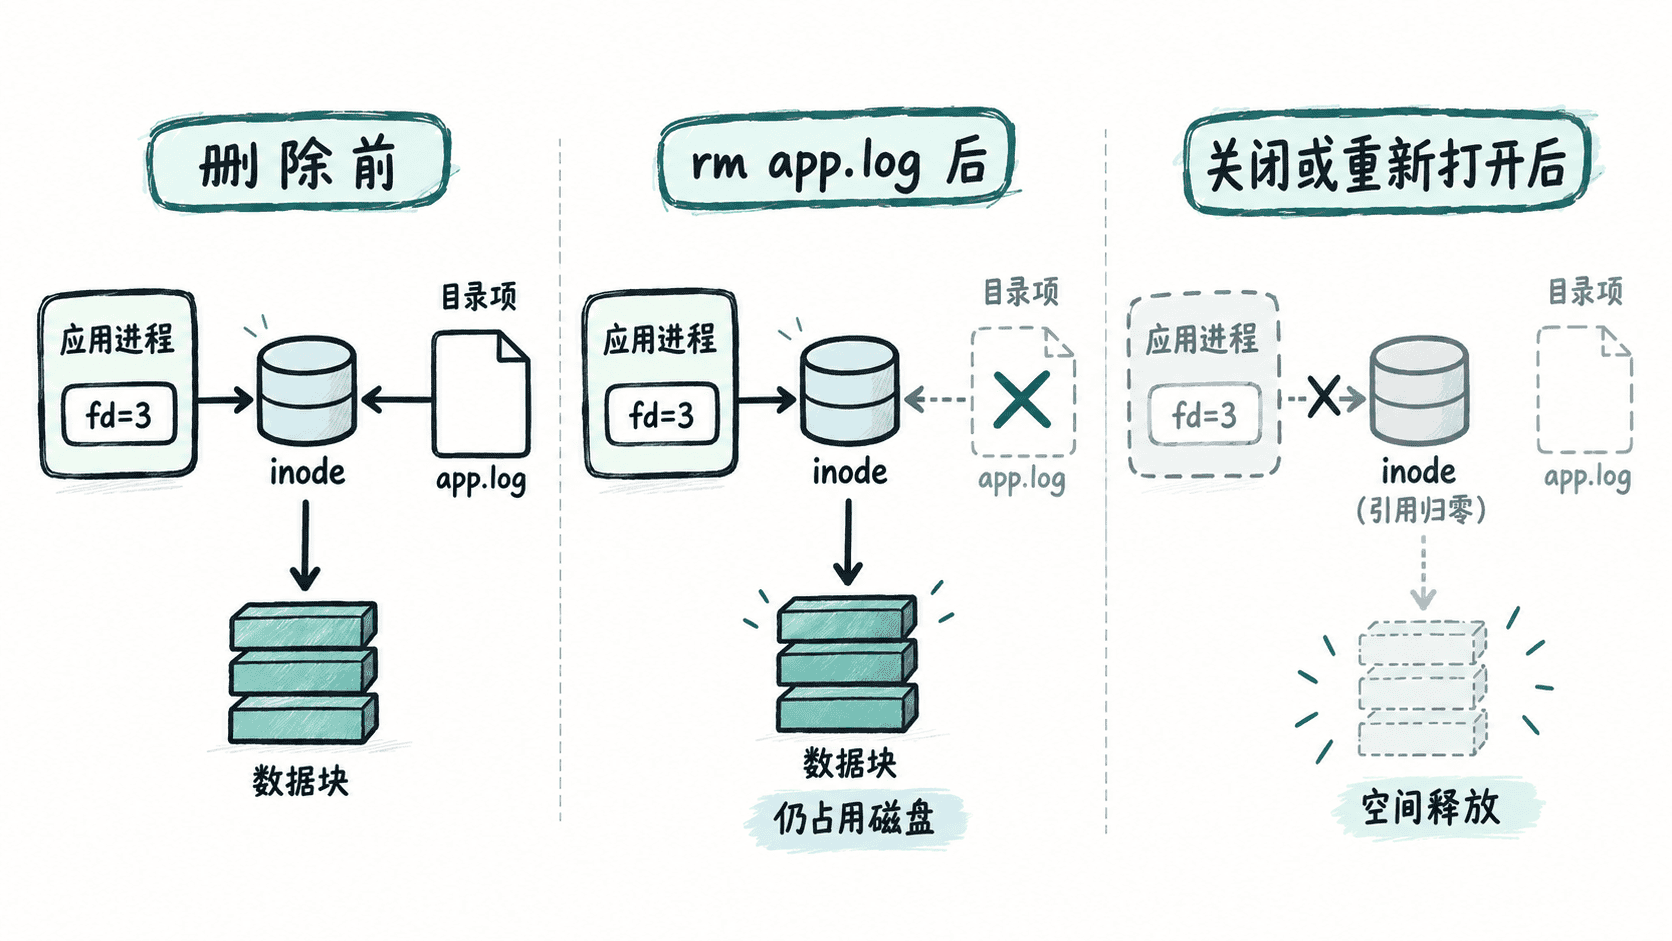
下面的 Linux 示例让当前 Shell 自己持有一个日志文件描述符,再删除路径并继续写入,从而直接观察 (deleted) 状态。
#!/usr/bin/env bash
set -euo pipefail

tmp_dir="$(mktemp -d)"
log="$tmp_dir/app.log"
trap 'exec 3>&-; rm -rf "$tmp_dir"' EXIT

exec 3>>"$log"
printf 'before rm\n' >&3
rm "$log"
printf 'after rm\n' >&3

printf 'path exists: '
if [[ -e "$log" ]]; then
  printf 'yes\n'
else
  printf 'no\n'
fi

printf 'fd target: '
readlink "/proc/$$/fd/3"
预期输出
path exists: no
fd target: <PATH>/app.log (deleted)
<PATH> 是 mktemp 生成的实际临时目录。这里路径已经不存在,但文件描述符仍然有效;只有关闭该描述符或进程退出后,这个已删除文件占用的空间才具备释放条件。
正确策略取决于应用怎样管理日志
如果应用支持重新打开日志文件,优先使用“重命名旧文件 → 创建新文件 → 通知进程 reopen”的轮转方式。这样旧 inode 可以在进程关闭旧描述符后正常回收,也是 logrotate 常见的可靠模式。
如果应用完全不支持 reopen,但又必须在线清空当前日志,可以原地截断而不是删除路径:
: > /var/log/myapp/app.log这会保留原 inode 和路径,只把文件长度截为 0,因此仍持有该文件描述符的进程通常会继续写到同一个文件。它适合应急或明确了解应用写入行为的场景,但不提供历史归档,也可能与正在发生的写入产生竞争。
对于长期运行服务,更稳妥的做法是让应用自身轮转,或使用 logrotate 配合服务提供的 reload/reopen 信号。只有在服务文档明确说明无法重新打开日志时,才考虑 copytruncate;它先复制再截断,轮转窗口内可能出现少量日志丢失或重复。
删除后空间没回来怎么查
当 df 显示磁盘仍满、但 du 已经找不到对应大文件时,应检查是否存在“已删除但仍打开”的文件。系统安装了 lsof 时,可以运行:
sudo lsof +L1预期输出
COMMAND   PID USER   FD   TYPE DEVICE   SIZE/OFF NLINK NODE NAME
<APP>    <ID> <USER>  <FD>  REG  <DEV>    <SIZE>     0 <ID> <PATH> (deleted)
输出中的 <ID>、<FD>、<SIZE> 和 <PATH> 会随系统变化。NLINK 为 0 且 NAME 末尾出现 (deleted),说明目录项已经消失,但仍有进程持有文件。
发现这类记录后,不要为了释放空间直接杀进程。先确认服务的日志重开方式,优先执行应用支持的 reload 或 reopen;只有服务无法安全重开且空间压力已经影响系统时,才安排受控重启。日志清理的核心不是“删掉文件名”,而是让写入方和文件生命周期保持一致。