
智能合约与以太坊 / 系统课时
核对部署前权限与资金流向
核对部署前权限与资金流向
托管合约发布前,需要把“谁能操作、钱能流向哪里、失败后会留下什么状态”转换为可验证的条件。本篇以 Sepolia 上的 ETH 托管金库为例,完成权限矩阵、提款路径、重入检查、链环境与 Gas 预算核验,并留下可复核的发布记录。
学习目标
- 建立管理员、存款人和提款人的权限验收矩阵。
- 用带金额的案例核对提款、失败回滚与重入防护。
- 执行 Foundry 发布前检查并记录 Gas、链 ID、密钥隔离结果。
对照权限矩阵检查部署参数
假设金库提供 deposit()、withdraw(uint256)、pause() 和 unpause():普通账户可以存款,但只能提取自己的可用余额;管理员只能暂停与恢复业务,不能直接取走客户资金。发布之前先逐个函数核对 msg.sender、修改的状态变量和实际收款地址。
| 操作 | 允许的调用者 | 必须验证的拒绝条件 |
|---|---|---|
deposit() |
任意账户,未暂停时 | 暂停后不能存款 |
withdraw(amount) |
有余额的存款账户 | 提取超过本人余额必须回滚 |
pause() / unpause() |
当前管理员 | 非管理员调用必须回滚 |
transferOwnership() |
当前管理员(如采用 Ownable) | 非管理员不能移交权限 |
若使用 OpenZeppelin Contracts 5.x 的 Ownable,构造函数要明确传入 initialOwner;若使用 Ownable2Step,应演练新管理员调用 acceptOwnership() 才完成交接。部署者地址不等于业务管理员时,检查部署参数是否写入预定管理员;涉及大额资金时,优先由已验证的多签账户担任管理员。
从账本追踪每一笔 ETH
用隔离的测试环境执行一次确定性的对账:A 存入 1.0 ETH,B 存入 0.5 ETH;A 提取 0.4 ETH,资金只能发送到经过合约规则确认的 A 地址。忽略账户支付的交易 Gas,正常提款前后应满足下表。
| 指标 | 提款前 | 提款后 |
|---|---|---|
| A 的内部余额 | 1.0 ETH | 0.6 ETH |
| B 的内部余额 | 0.5 ETH | 0.5 ETH |
| 金库实际 ETH | 1.5 ETH | 1.1 ETH |
| A 累计收到的提款 | 0 ETH | 0.4 ETH |
提款应先检查 balances[msg.sender] >= amount,再扣减账本,最后向允许的接收地址执行 ETH 转账;若项目支持收款地址另行指定,必须检查是谁有权指定以及地址是否可以被替换。任何用户都不应通过修改参数提走其他账户余额。
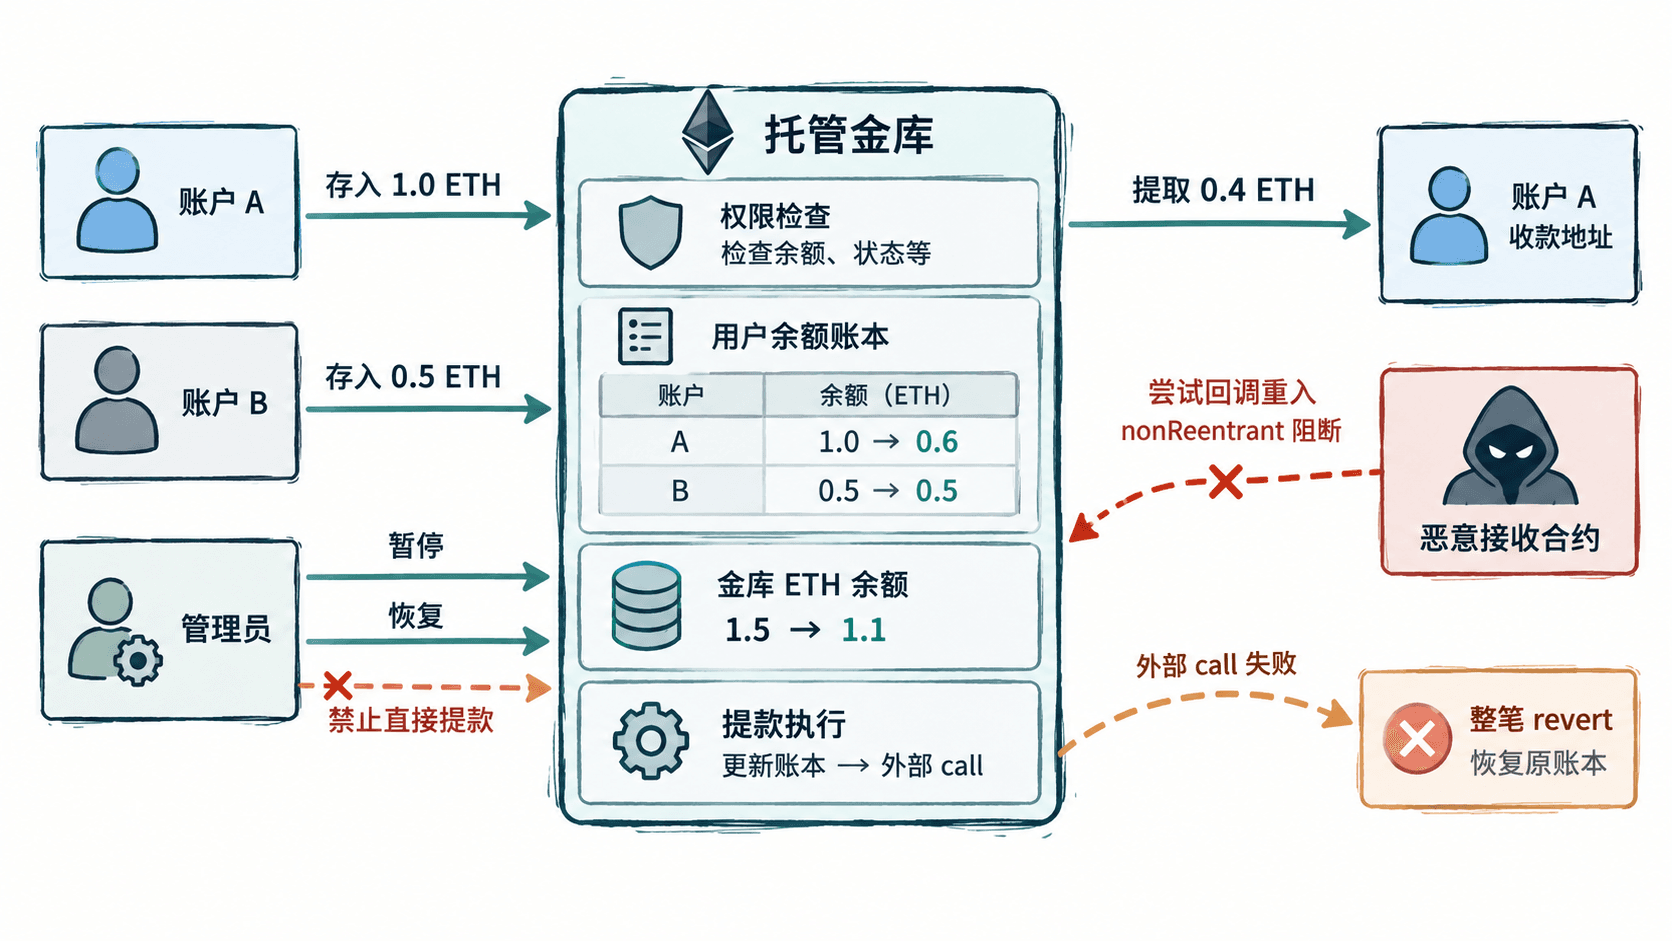
这里的 1.1 ETH 是正常场景下的验收值,不能在所有合约中强制要求链上余额始终等于内部账本总额:其他合约可能把 ETH 强制转入金库。内部负债应以独立账本核算,不能把 address(this).balance 直接当作任一用户可提款额。
用失败用例确认不会多付
验收不能只跑“正常提款成功”。至少应覆盖以下用例,并在每次失败后再次读取用户账本和金库余额:
| 测试情形 | 验收条件 |
|---|---|
非管理员调用 pause() |
交易回滚,暂停状态不变 |
| A 提取 1.01 ETH(仅有 1.0 ETH) | 回滚,A 余额和金库 ETH 均不变 |
恶意接收合约在收款回调中再次调用 withdraw() |
无法重复领取;总支出不超过合法额度 |
| 接收合约拒绝 ETH 转账 | 整笔提款回滚,扣减的账本恢复 |
| 暂停后执行存款或提款 | 与项目的暂停策略一致,禁止的操作回滚 |
提款逻辑要遵循检查—更新状态—外部交互的顺序,并对受保护的外部提款入口使用 nonReentrant。在 OpenZeppelin Contracts 5.x 中,ReentrancyGuard 位于 @openzeppelin/contracts/utils/ReentrancyGuard.sol。它只防护受修饰符保护的入口;还必须检查其他入口是否能在回调时改变同一账本。
执行不广播交易的验收命令
适用于安装了 Foundry 的 Bash 环境、已有 foundry.toml 与测试用例的项目。先在当前终端设置 SEPOLIA_RPC_URL(可用的 Sepolia RPC 地址)和 DEPLOYER_ADDRESS(仅地址,不是私钥);以下脚本只读链上数据、编译和测试,不会广播部署交易。
#!/usr/bin/env bash
set -euo pipefail

: "${SEPOLIA_RPC_URL:?请设置 Sepolia RPC URL}"
: "${DEPLOYER_ADDRESS:?请设置部署者公开地址}"

# 先拒绝错误网络,避免把本地或主网 RPC 当成 Sepolia。
chain_id="$(cast chain-id --rpc-url "$SEPOLIA_RPC_URL")"
if [[ "$chain_id" != "11155111" ]]; then
  printf '拒绝验收:chainId=%s\n' "$chain_id" >&2
  exit 1
fi

# 任何一项失败都停止;报告保留给发布审核人。
forge build > /dev/null
forge test > /dev/null
forge test --gas-report > gas-report.txt
forge coverage --report summary > coverage-report.txt

wei="$(cast balance "$DEPLOYER_ADDRESS" --rpc-url "$SEPOLIA_RPC_URL")"
printf 'PASS chainId=%s\n' "$chain_id"
printf 'balanceWei=%s\n' "$wei"
预期输出(成功时最后两行;实际余额由 RPC 返回):
PASS chainId=11155111
balanceWei=<BALANCE_WEI>
若 forge test 失败,脚本不会打印 PASS。打开 gas-report.txt 与 coverage-report.txt 核对具体函数的耗气、行和分支覆盖率;不能只根据全局覆盖百分比放行,权限拒绝、异常回滚和重入攻击各自都需要对应测试。未准备好 RPC、依赖未安装或没有有效测试时,先补齐条件,不能将脚本成功作为已完成全部安全审计的证明。
按最坏预算核对 Gas 与签名账户
假设测试得到单次部署的计划 gasLimit 为 1,400,000,拟采用的 maxFeePerGas 上限为 30 gwei,则预留手续费上限为 0.042 ETH;再按项目内部 20% 缓冲预留 0.0504 ETH。这是计算示例,不是 Sepolia 实时报价或保证执行成本;实际费用依据使用的 gas 和有效单价确定,且应重新估算所有部署及初始化交易。
发布前同时核对:
- 网络:预期 Sepolia
chainId=11155111;RPC 返回值与部署脚本目标网络一致,不允许仅凭 RPC 域名判断。 - 燃料:部署账户余额不少于已估算的部署、初始化与安全缓冲总额;提款手续费由谁支付也要落实。
- 密钥:使用单独部署签名账户;业务管理员采用独立、可恢复的受控钱包或多签;密钥不写入仓库、日志与 CI 构建产物。
- 权限交接:如果暂由部署账户持有
owner,应在正式开放存款前完成交接及链上复核,不要把测试网和正式网络的密钥混用。
固化可复核的发布记录
发布审批表应至少保存下列实测材料。记录中只存公开地址、哈希和运行结果,不保存助记词或私钥。
| 验收项 | 应保存的证据 | 放行标准 |
|---|---|---|
| 版本与编译 | Git commit <ID>、solc 与依赖版本、编译结果 |
固定版本且编译成功 |
| 权限 | 管理员预期地址、角色测试结果 | 无越权路径,交接可执行 |
| 资金 | 1.0/0.5/0.4 ETH 对账和拒收测试记录 | 账本一致,失败回滚 |
| 重入 | 恶意接收合约的测试结果 | 无重复支付 |
| Gas | gas-report.txt、估算单价和余额 |
预算覆盖部署及初始化 |
| 网络与签名 | chainId、部署者地址、密钥托管审核结论 |
网络正确、权限与密钥隔离 |
记录审核人、执行时间 <TIME>、待发布的合约构造参数与批准结论。任何一项显示越权、账本不守恒、重复支付、链 ID 不一致或密钥暴露,都应标为 阻止发布;修复后重新运行完整检查,并将新的 commit 和测试报告与原记录关联。