
智能合约与以太坊 / 系统课时
为非法调用定义回滚错误
为非法调用定义回滚错误
当调用者没有权限、参数超出范围,或状态更新越过上限时,合约应立即拒绝本次执行。本篇用一个受权限保护的计数器,分别演示 require、revert 和自定义 error,并通过 Foundry 测试检查错误数据、状态回滚和 Gas 的实际边界。
学习目标
- 根据校验场景选择
require、revert和自定义错误。 - 编写回滚测试,核对错误参数与状态不变性。
- 区分错误返回数据、交易失败状态和已消耗的 Gas。
定义非法调用的拒绝规则
示例合约只允许部署者增加计数。单次增加量必须在 1~10 之间,累计值不得超过 12;这些数值是本例业务规则,不是 EVM 限制。
| 失败场景 | 检查方式 | 回滚数据 |
|---|---|---|
| 非部署者调用 | revert Unauthorized(msg.sender) |
自定义错误及调用者地址 |
| 增量为 0 | require(value > 0, "ZERO_VALUE") |
内置 Error(string) |
| 单次增量大于 10 | revert TooLarge(value, 10) |
自定义错误及请求值、上限 |
| 累计结果超过 12 | revert TotalExceeded(total) |
自定义错误及越界总量 |
require 适合简洁前置校验;需要返回结构化参数时,使用 if 搭配自定义错误更直观。两种写法都触发 EVM 回滚,不存在“require 回滚、revert 不回滚”的区别。本例采用 Solidity 0.8.20 及以上的 0.8.x 编译器。
实现合约并验证四种结果
在已执行 forge init、具备 forge-std 的 Foundry 项目中,新建 test/GuardedCounter.t.sol,放入以下完整代码。测试合约本身是部署者,因此正常调用可以通过权限校验。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";

contract GuardedCounter {
    error Unauthorized(address caller);
    error TooLarge(uint256 requested, uint256 limit);
    error TotalExceeded(uint256 attemptedTotal);

    address public immutable owner;
    uint256 public total;

    constructor() {
        owner = msg.sender;
    }

    function add(uint256 value) external {
        if (msg.sender != owner) revert Unauthorized(msg.sender);
        require(value > 0, "ZERO_VALUE");
        if (value > 10) revert TooLarge(value, 10);

        total += value;
        // 即使已经写入,后续回滚也撤销本次调用的写入
        if (total > 12) revert TotalExceeded(total);
    }
}

contract GuardedCounterTest is Test {
    GuardedCounter c;

    function setUp() public {
        c = new GuardedCounter();
    }

    function testZero() public {
        vm.expectRevert(abi.encodeWithSignature("Error(string)", "ZERO_VALUE"));
        c.add(0);
    }

    function testTooLarge() public {
        vm.expectRevert(abi.encodeWithSelector(GuardedCounter.TooLarge.selector, 11, 10));
        c.add(11);
    }

    function testUnauthorized() public {
        address stranger = address(0xBEEF);
        vm.startPrank(stranger);
        vm.expectRevert(
            abi.encodeWithSelector(GuardedCounter.Unauthorized.selector, stranger)
        );
        c.add(1);
        vm.stopPrank();
    }

    function testRollback() public {
        c.add(10);
        vm.expectRevert(
            abi.encodeWithSelector(GuardedCounter.TotalExceeded.selector, 15)
        );
        c.add(5);
        assertEq(c.total(), 10);
    }
}
在项目根目录执行:
forge test --match-path test/GuardedCounter.t.sol -vv预期输出中的汇总行:
Suite result: ok. 4 passed; 0 failed; 0 skippedFoundry 的具体测试耗时与 Gas 行会随环境变化。四项测试分别验证标准字符串错误、自定义参数错误、调用者权限和“先写入再回滚”;最后一项确认第一次增加 10 成功,第二次试图增加 5 失败,total 仍然是 10。
回滚怎样影响状态与错误数据
一次调用触发 revert 后,该调用帧的状态写入会撤销;如果错误继续向上传播而未被捕获,整笔交易中的相应状态变更也会回滚。已经回滚的事件日志不会保留在交易最终回执中。本例执行 total += 5 得到临时值 15,随后触发 TotalExceeded(15),存储仍保持 10。
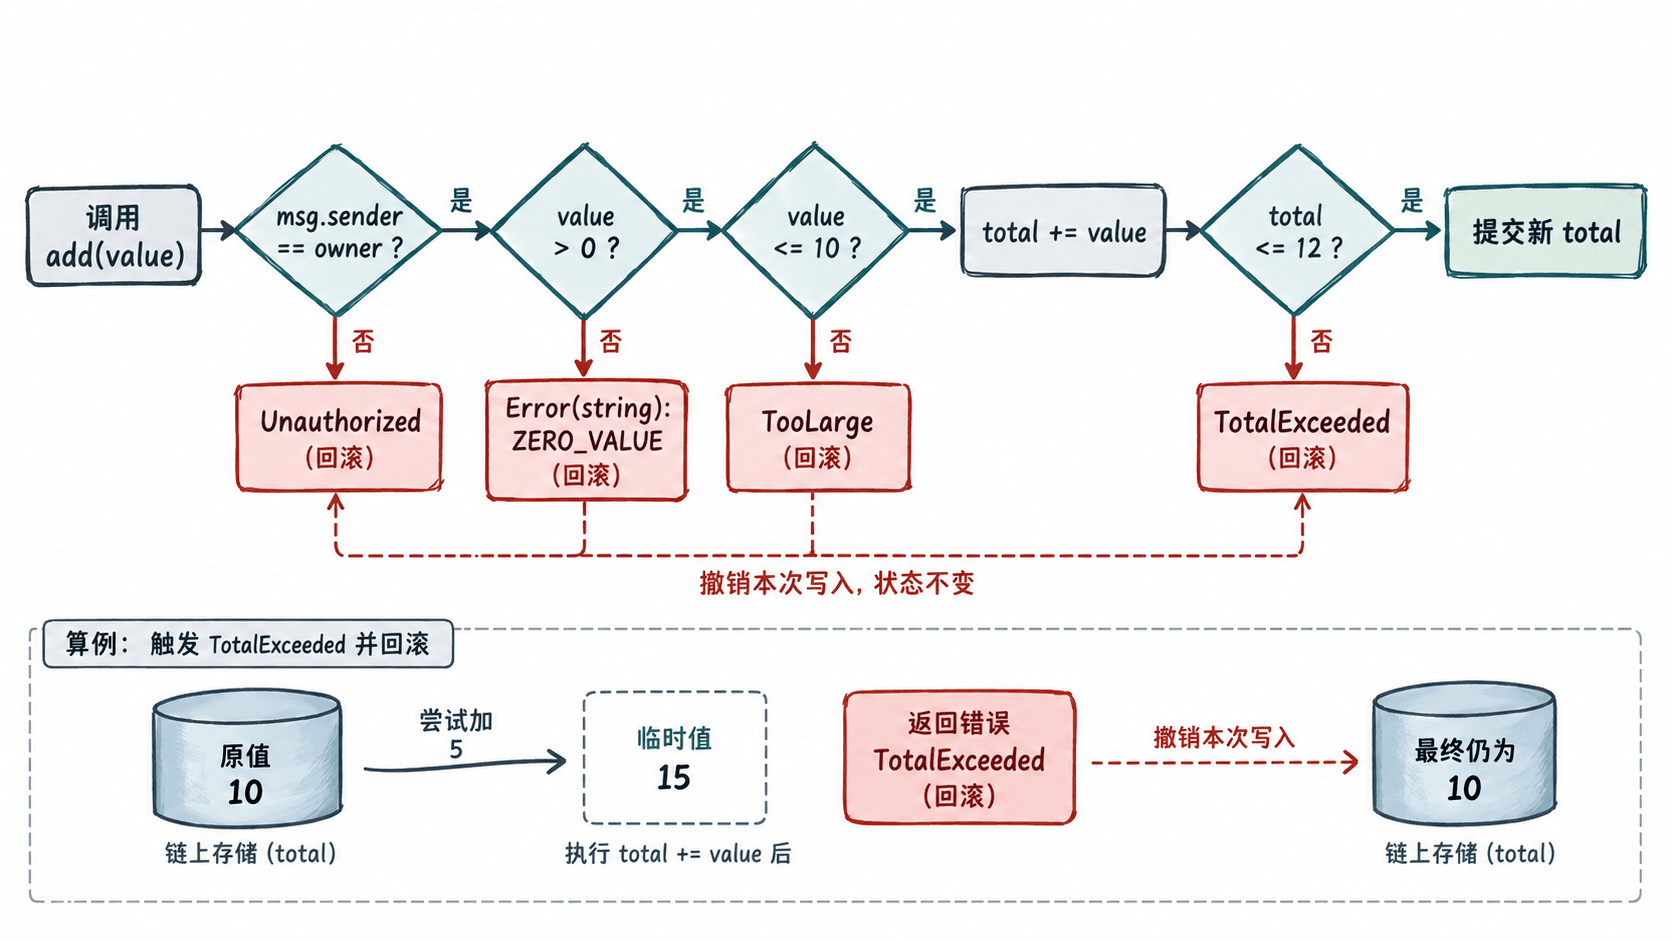
错误返回数据不等于函数正常返回值。require(..., "ZERO_VALUE") 编码为 Error(string),其选择器是 0x08c379a0;TooLarge(uint256,uint256) 等自定义错误的数据由 4 字节选择器和 ABI 编码参数组成。测试使用 abi.encodeWithSelector 精确匹配参数,而不是只判断“有错误”。
Gas 与调用边界
回滚不代表免费。 真实上链交易失败时,回执的 status 为 0,仍会消耗已经执行的 Gas;REVERT 通常保留未使用的 Gas,而不是无条件耗尽 Gas。举例:若某笔失败交易的 gasUsed 为 30000、effectiveGasPrice 为 20 Gwei,费用就是 0.0006 ETH。这是结算算例,不是本测试测得的固定费用。
eth_call 可模拟失败并取得节点提供的回滚信息,但不会像实际发送交易那样扣除链上手续费;普通交易回执也没有标准的 revertReason 字段。需要定位线上错误时,应结合交易输入、对应区块状态下的模拟或节点执行跟踪,而不是从 status=0 猜测错误原因。