
智能合约与以太坊 / 系统课时
通过接口访问其他合约
通过接口访问其他合约
当一个合约需要读取或修改另一份已部署合约的状态时,不必复制对方的完整源码。只要知道目标地址并定义兼容的函数接口,就能发起跨合约调用。本篇通过计数器与转发合约,验证接口绑定、调用者身份、返回值和失败边界。
学习目标
- 使用 Solidity
interface声明外部合约的函数,并通过部署地址绑定接口实例。 - 完成一次跨合约写入和读取,验证目标合约看到的
msg.sender。 - 判断 ABI 不兼容、目标地址错误和权限检查导致的调用失败。
定义外部合约的最小接口
Solidity 的 interface 描述另一个合约对外提供的调用入口。接口只声明函数签名,不包含函数实现,也不需要重新部署成独立的运行时合约。
假设已经部署的 Counter 提供两个能力:通过 increment() 增加计数,以及通过公开状态变量 count 自动生成的 count() getter 读取计数。
调用方只需要声明这两个入口,无须复制 Counter 的存储变量、内部函数或构造函数。接口中的函数必须使用 external 可见性,不能包含具体函数体。
在 Remix 中新建 CrossCall.sol,选择 Solidity 0.8.24 编译器,输入以下完整示例:
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

interface ICounter {
    function count() external view returns (uint256);
    function increment() external;
}

contract Counter {
    uint256 public count;
    address public lastCaller;

    function increment() external {
        // 记录进入目标合约的直接调用者。
        lastCaller = msg.sender;
        count += 1;
    }
}

contract CounterGateway {
    ICounter public immutable counter;

    constructor(address counterAddress) {
        // 仅接受当前已经部署了代码的目标地址。
        require(counterAddress.code.length > 0, "target has no code");
        counter = ICounter(counterAddress);
    }

    function addOne() external {
        // 编译器根据接口生成外部调用数据。
        counter.increment();
    }

    function readCount() external view returns (uint256) {
        return counter.count();
    }
}
预期结果:编译成功,编译产物包含 ICounter、Counter 和 CounterGateway。其中 ICounter 是接口定义,实际需要部署的是后两个合约。
ICounter(counterAddress) 将一个地址转换为接口类型,使编译器允许通过 counter.increment() 和 counter.count() 调用该地址上的外部函数。类型转换不检查目标是否实现了接口,真正的函数调用和结果验证发生在运行时。
这里的 immutable 表示目标地址在构造函数中确定,此后不能通过普通函数重新赋值。如果业务需要切换目标合约,应另外设计有权限控制的地址更新入口。
部署两个合约并验证调用
打开 Remix 的 Deploy & Run Transactions 面板,将 Environment 设置为 Remix VM,使用同一条本地模拟链完成以下操作。
- 在 Contract 下拉框选择
Counter,点击Deploy。展开新实例,调用count(),确认初始值为0。 - 复制
Counter的部署地址。切换 Contract 为CounterGateway,在构造参数counterAddress中粘贴该地址,再点击Deploy。 - 展开
CounterGateway,调用readCount(),应返回0。这说明通过接口读取到了目标合约的状态。 - 调用
CounterGateway.addOne(),等待交易执行成功。再次调用readCount(),应返回1。 - 返回原来的
Counter实例,分别调用count()和lastCaller(),核对状态是否来自同一个目标合约。
预期结果如下:
| 检查入口 | 预期结果 |
|---|---|
Counter.count() 初始值 |
0 |
CounterGateway.readCount() 初始值 |
0 |
调用一次 CounterGateway.addOne() 后 |
交易成功 |
再次调用 CounterGateway.readCount() |
1 |
Counter.count() |
1 |
Counter.lastCaller() |
CounterGateway 的部署地址 |
再次执行一次 addOne(),计数应增加到 2,说明接口调用确实修改了另一个合约的持久化状态,而不是更新转发合约自己的计数副本。
理解跨合约调用时的身份变化
外部账户 A 调用 CounterGateway.addOne() 时,CounterGateway 内部的 msg.sender 是账户 A;但是 CounterGateway 再调用 Counter.increment(),Counter 内部的 msg.sender 已经变成 CounterGateway 的合约地址。
这是因为每次跨合约消息调用都会产生新的直接调用关系。目标合约看到的是当前这一跳的发送方,而不是最初点击交易按钮的账户。
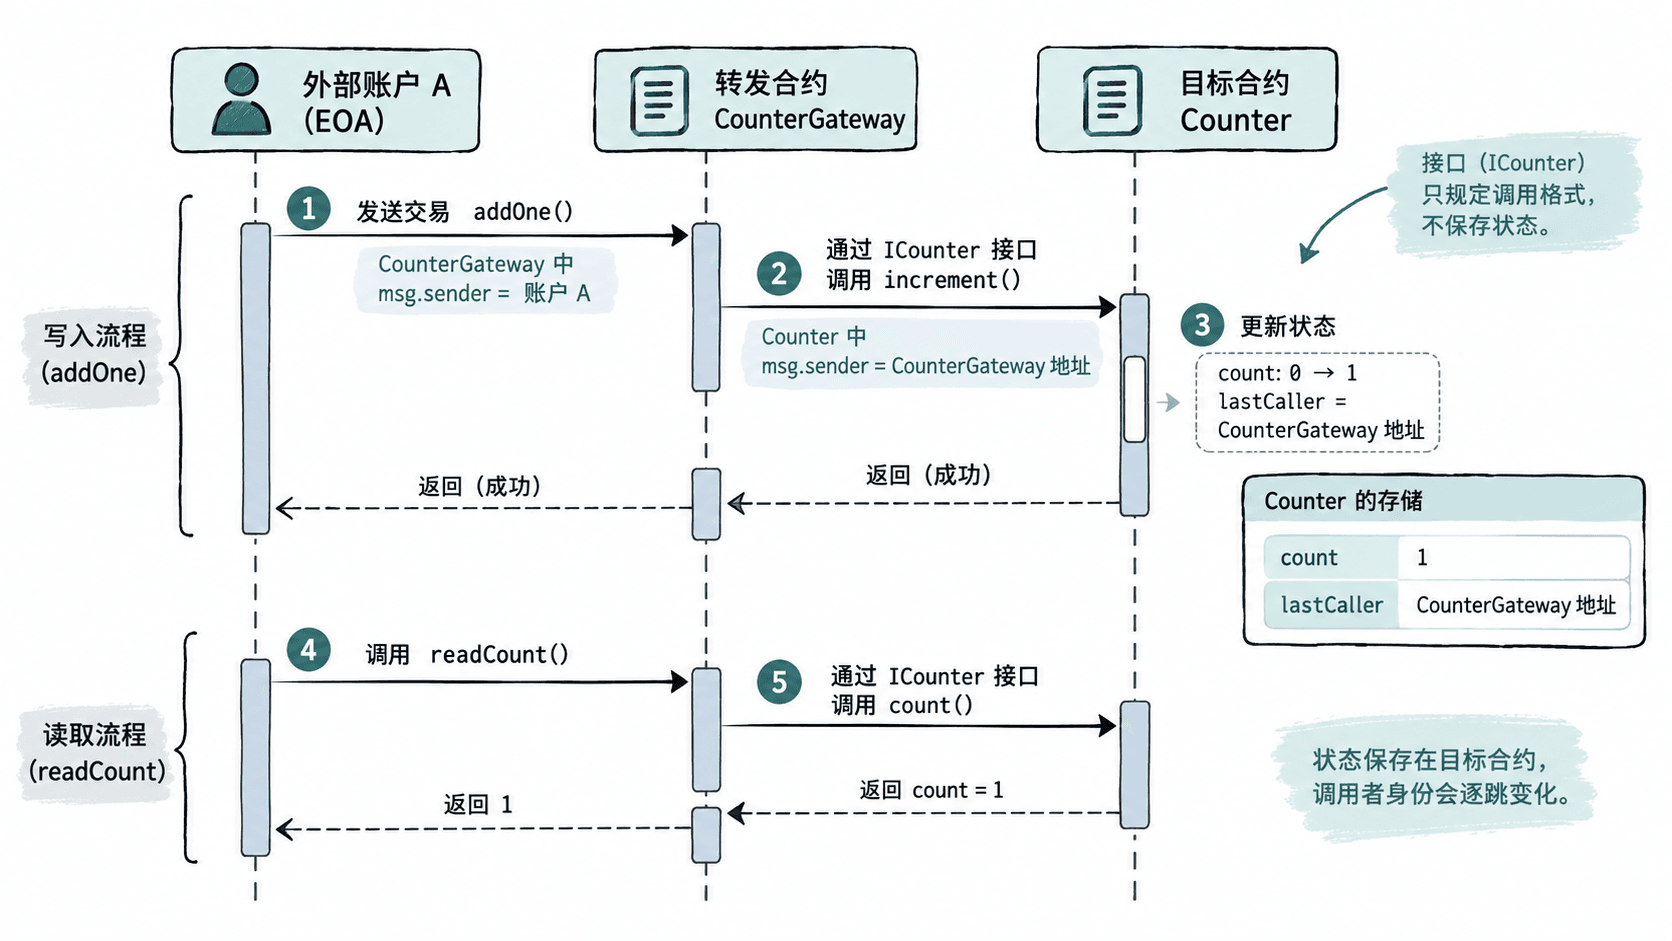
这一区别直接影响权限判断。例如目标合约使用 require(msg.sender == owner),并且 owner 是账户 A,即使账户 A 通过 CounterGateway 发起交易,目标合约仍会拒绝调用,因为它实际检查到的是 CounterGateway 地址。
不能简单改用 tx.origin 绕过限制,否则可能引入钓鱼合约利用原始账户身份进行越权操作的风险。合理做法是让目标合约明确授权可信调用合约,或者使用经目标合约验证的签名授权方案。
普通接口调用使用目标合约自己的代码和存储,不共享调用方的存储空间。CounterGateway 保存目标地址,Counter 保存计数;二者具有各自独立的状态。这与 delegatecall 在调用方存储上下文执行代码的机制不同。
核对 ABI 与跨合约失败边界
接口能否正确访问目标合约,取决于两边是否遵守兼容的 ABI 调用约定。函数名和参数类型共同决定函数选择器,返回数据还必须能够按调用方声明的类型正确解码。
本例中 increment() 不带参数,count() 不带参数并返回 uint256。如果接口误写为 increment(uint256),编译器仍可能成功编译调用方,但发送的函数选择器不同,无法命中当前 Counter 的 increment() 实现,调用通常会回退。
| 错误情况 | 实际影响 | 正确处理 |
|---|---|---|
| 地址上没有部署代码 | 部署 CounterGateway 时检查失败 |
核对链 ID、部署地址及代码是否存在 |
| 接口函数名或参数类型不匹配 | 可能找不到目标函数并回退 | 对照目标合约 ABI 检查函数签名 |
| 返回类型或编码不兼容 | 返回数据可能无法正确解码 | 对照 ABI 核验返回值类型和结构 |
| 目标合约权限检查拒绝 | 外部调用回退 | 检查目标看到的 msg.sender 与授权规则 |
| 目标函数执行期间回退 | 默认向上传播异常,整笔调用交易回退 | 检查目标合约的错误信息与执行条件 |
counterAddress.code.length > 0 只证明部署时地址上存在代码,不能证明该代码实现了 ICounter,也不能保证将来每次调用都成功。因此,目标地址应来自可信部署记录,并结合 ABI 核验及实际调用测试。
通过接口读取 view 函数通常由编译器使用静态调用语义,禁止目标在该调用路径中修改链上状态。通过 Remix 的只读按钮查询时,通常使用 eth_call,不会产生链上交易手续费;addOne() 则必须执行交易并消耗 Gas。
跨合约调用是同步执行的。如果 Counter.increment() 回退而 CounterGateway.addOne() 没有处理异常,错误会向上传播,本次交易中的相关状态修改也会回退。对于允许失败的外部依赖,可在后续设计中使用 try/catch 处理外部调用异常,但不能把失败当作已经成功写入。
实际接入第三方合约时,至少确认部署链、目标地址、接口 ABI 和目标权限规则四项一致。完成后应验证一次真实读取、一次真实写入以及一次预期失败路径,才能认为跨合约调用边界已接通。