
智能合约与以太坊 / 系统课时
按检查更新交互顺序防重入
按检查更新交互顺序防重入
提款函数先转出 ETH、后清零账本余额,接收合约便可能在回调中重复提款。本课用 Foundry 构造金库和攻击合约,按 Checks-Effects-Interactions(CEI)顺序修复,并以余额断言验证其他存款人的资金不会被盗取。
学习目标
- 识别外部转账触发回调时,余额尚未更新造成的重入窗口。
- 使用 Foundry 复现重复提款,并将提现改为先检查、再更新、最后交互。
- 通过攻击者、金库及其他存款人的余额验证修复,并理解失败回滚边界。
重入窗口怎样出现
假设普通用户存入 2 ETH,攻击者存入 1 ETH,金库总余额为 3 ETH。易受攻击的 withdraw() 先读取攻击者的账本余额 1 ETH,再通过 call{value: amount}("") 发送 ETH,最后才执行 credit[msg.sender] = 0。
转账给合约会调用接收方的 receive()。如果接收方在首次转账尚未结束时再次调用 withdraw(),账本仍显示 1 ETH,第二次提款就会通过检查。在金库还有足够 ETH 的情况下,这个过程能够继续重复,直到别人的存款也被转出。
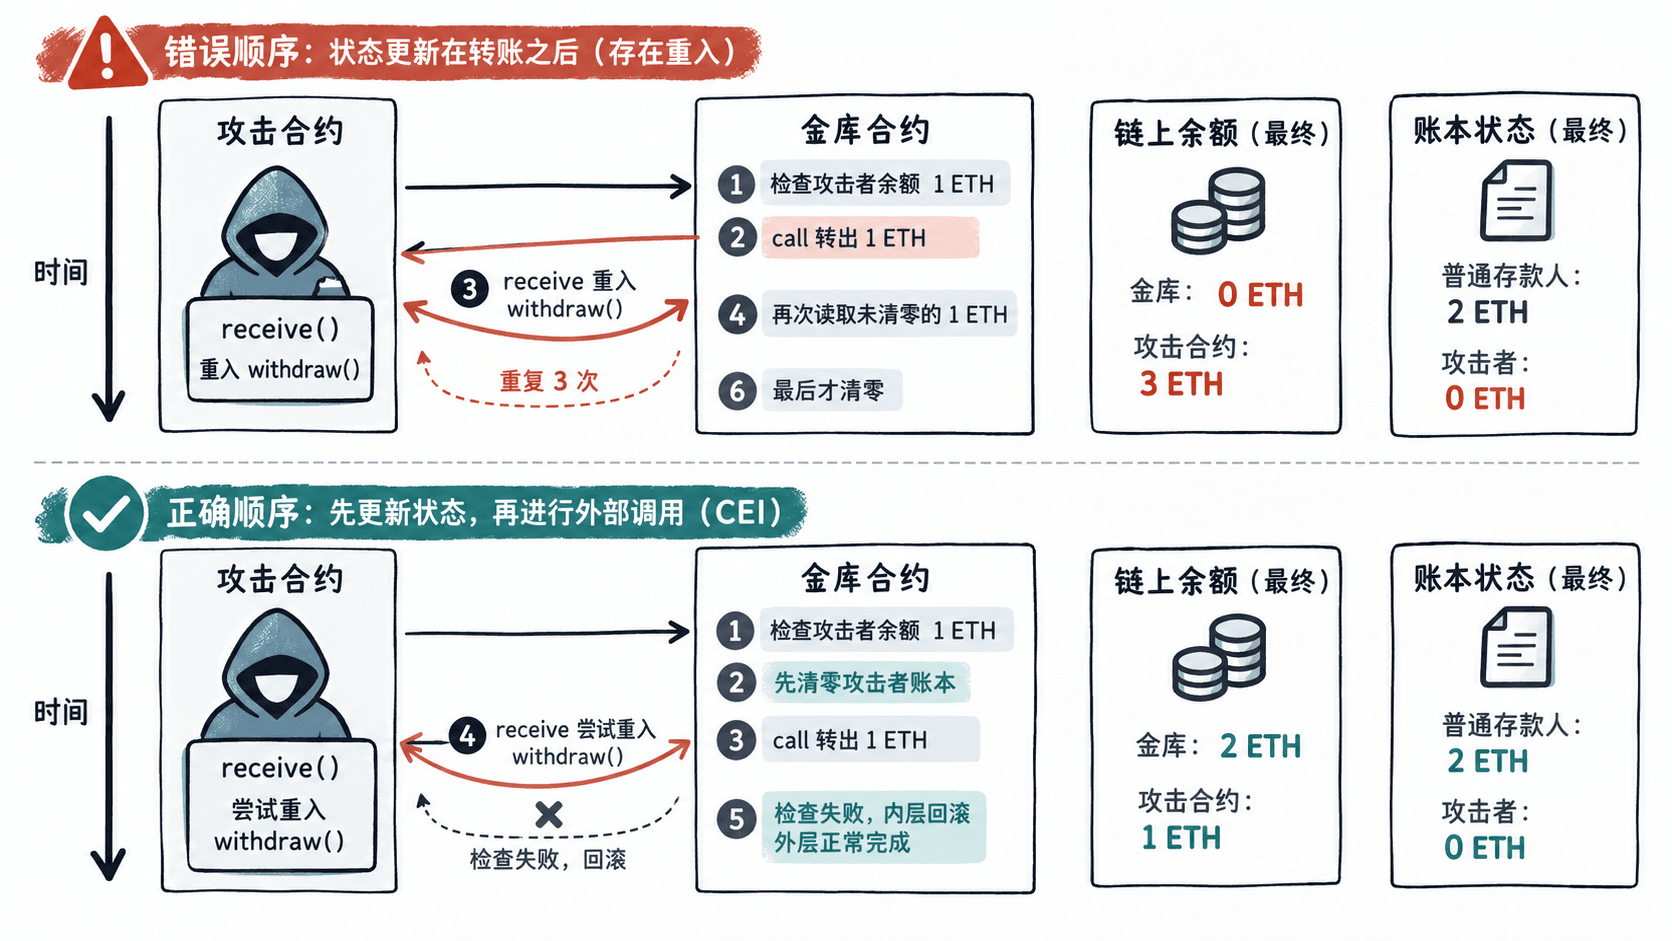
修复的顺序是:Checks 确认余额大于零,Effects 先把本次可提余额设为零,Interactions 最后调用外部地址。即使对方立刻重入,也只能读到零余额,而不是重复拿到原来的 1 ETH。可参照 Solidity 官方安全指南 中的 CEI 说明。
用 Foundry 复现和修复
需要已经安装 forge。在终端创建本地项目:
forge init cei-demo
cd cei-demo
预期结果:项目目录包含 foundry.toml、test/ 和 lib/forge-std/。在 test/Reentrancy.t.sol 中写入以下完整示例;故意保留的 BadVault 仅用于本地测试,不能部署接收真实资金。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";

interface IVault {
    function deposit() external payable;
    function withdraw() external;
}

contract BadVault is IVault {
    mapping(address => uint256) public credit;

    function deposit() external payable {
        credit[msg.sender] += msg.value;
    }

    function withdraw() external {
        uint256 amount = credit[msg.sender];
        require(amount > 0, "empty");

        // 漏洞:交出控制权时,旧余额仍可再次使用。
        (bool sent, ) = payable(msg.sender).call{value: amount}("");
        require(sent, "send failed");
        credit[msg.sender] = 0;
    }
}

contract GoodVault is IVault {
    mapping(address => uint256) public credit;

    function deposit() external payable {
        credit[msg.sender] += msg.value;
    }

    function withdraw() external {
        uint256 amount = credit[msg.sender];
        require(amount > 0, "empty");

        // CEI:先扣除可提款额,再执行外部转账。
        credit[msg.sender] = 0;
        (bool sent, ) = payable(msg.sender).call{value: amount}("");
        require(sent, "send failed");
    }
}

contract Reenter {
    IVault public immutable target;
    uint256 public reenterAttempts;

    constructor(IVault _target) {
        target = _target;
    }

    function attack() external payable {
        require(msg.value == 1 ether, "deposit 1 ETH");
        target.deposit{value: msg.value}();
        target.withdraw();
    }

    receive() external payable {
        if (address(target).balance >= 1 ether) {
            reenterAttempts++;
            // 修复版会拒绝内层提款;捕获回滚,使首次提款照常完成。
            try target.withdraw() {} catch {}
        }
    }
}

contract ReentrancyTest is Test {
    address constant VICTIM = address(0xBEEF);

    function _fund(IVault vault) internal {
        // 其他用户先存入 2 ETH,测试调用者再准备 1 ETH。
        vm.deal(VICTIM, 2 ether);
        vm.prank(VICTIM);
        vault.deposit{value: 2 ether}();
        vm.deal(address(this), 1 ether);
    }

    function testVulnerableCanDrainOtherUsersFunds() public {
        BadVault vault = new BadVault();
        _fund(IVault(address(vault)));
        Reenter attacker = new Reenter(IVault(address(vault)));

        attacker.attack{value: 1 ether}();

        assertEq(address(vault).balance, 0);
        assertEq(address(attacker).balance, 3 ether);
        assertEq(vault.credit(VICTIM), 2 ether);
    }

    function testCEIPreservesOtherUsersFunds() public {
        GoodVault vault = new GoodVault();
        _fund(IVault(address(vault)));
        Reenter attacker = new Reenter(IVault(address(vault)));

        attacker.attack{value: 1 ether}();

        assertEq(address(vault).balance, 2 ether);
        assertEq(address(attacker).balance, 1 ether);
        assertEq(attacker.reenterAttempts(), 1);
        assertEq(vault.credit(VICTIM), 2 ether);

        // 验证被保护的正常用户仍然能够取回资金。
        vm.prank(VICTIM);
        vault.withdraw();
        assertEq(VICTIM.balance, 2 ether);
        assertEq(address(vault).balance, 0);
    }
}
预期结果:保存后可由 forge test 编译并运行。两份金库唯一关键差别是 credit[msg.sender] = 0 的位置。测试中 try/catch 只捕获重入调用的失败;它不是修复手段。修复发生在金库执行转账之前。
运行测试并验收资金守恒
在项目根目录执行:
forge test --match-contract ReentrancyTest -vv预期结果:testVulnerableCanDrainOtherUsersFunds 和 testCEIPreservesOtherUsersFunds 都显示 PASS,汇总为 2 passed、0 failed;实际 Gas 数值与耗时会变化。第一个测试通过,表示成功证明漏洞存在,并非漏洞已修复。
| 观察项 | 错误顺序 BadVault | CEI 修复 GoodVault |
|---|---|---|
| 攻击者最终收到 | 3 ETH | 1 ETH |
| 攻击完成后金库实际余额 | 0 ETH | 2 ETH |
| 普通用户账面可提现额 | 2 ETH(已无资产兑付) | 2 ETH(仍有足额资产) |
| 普通用户随后提款 | 无法足额兑付 | 成功取回 2 ETH |
对本例还可以检查攻击者收到的金额不能超过其 1 ETH 存款。修复版在 receive() 中确实发生一次重入尝试,但内层 withdraw() 因余额已清零而回滚,最外层合法提款保持成功。
转账失败与其他重入入口
CEI 中的余额清零不等于提前永久扣款:call 若返回 false,随后 require(sent, "send failed") 使整个提款交易回滚,之前清零的账本也恢复。不能在转账失败时直接返回成功,否则会把用户资金锁在合约中。
本例只验证同一个 withdraw() 入口的重入。真实金库还要检查 deposit()、批量提款、代币回调及其他读取共享余额的外部函数;任何外部调用前,都应先完成与该次操作有关的状态更新。如果多个入口共享资产或需要维持复杂不变量,可结合成熟的 ReentrancyGuard,但不能用互斥锁替代账本正确性检查。
完整验收应同时满足:攻击者最多取回自己的 1 ETH;其他用户的 2 ETH 仍可实际提款;拒收 ETH 时整笔交易和余额修改一起回滚。