
智能合约与以太坊 / 系统课时
断言错误、权限与回滚
断言错误、权限与回滚
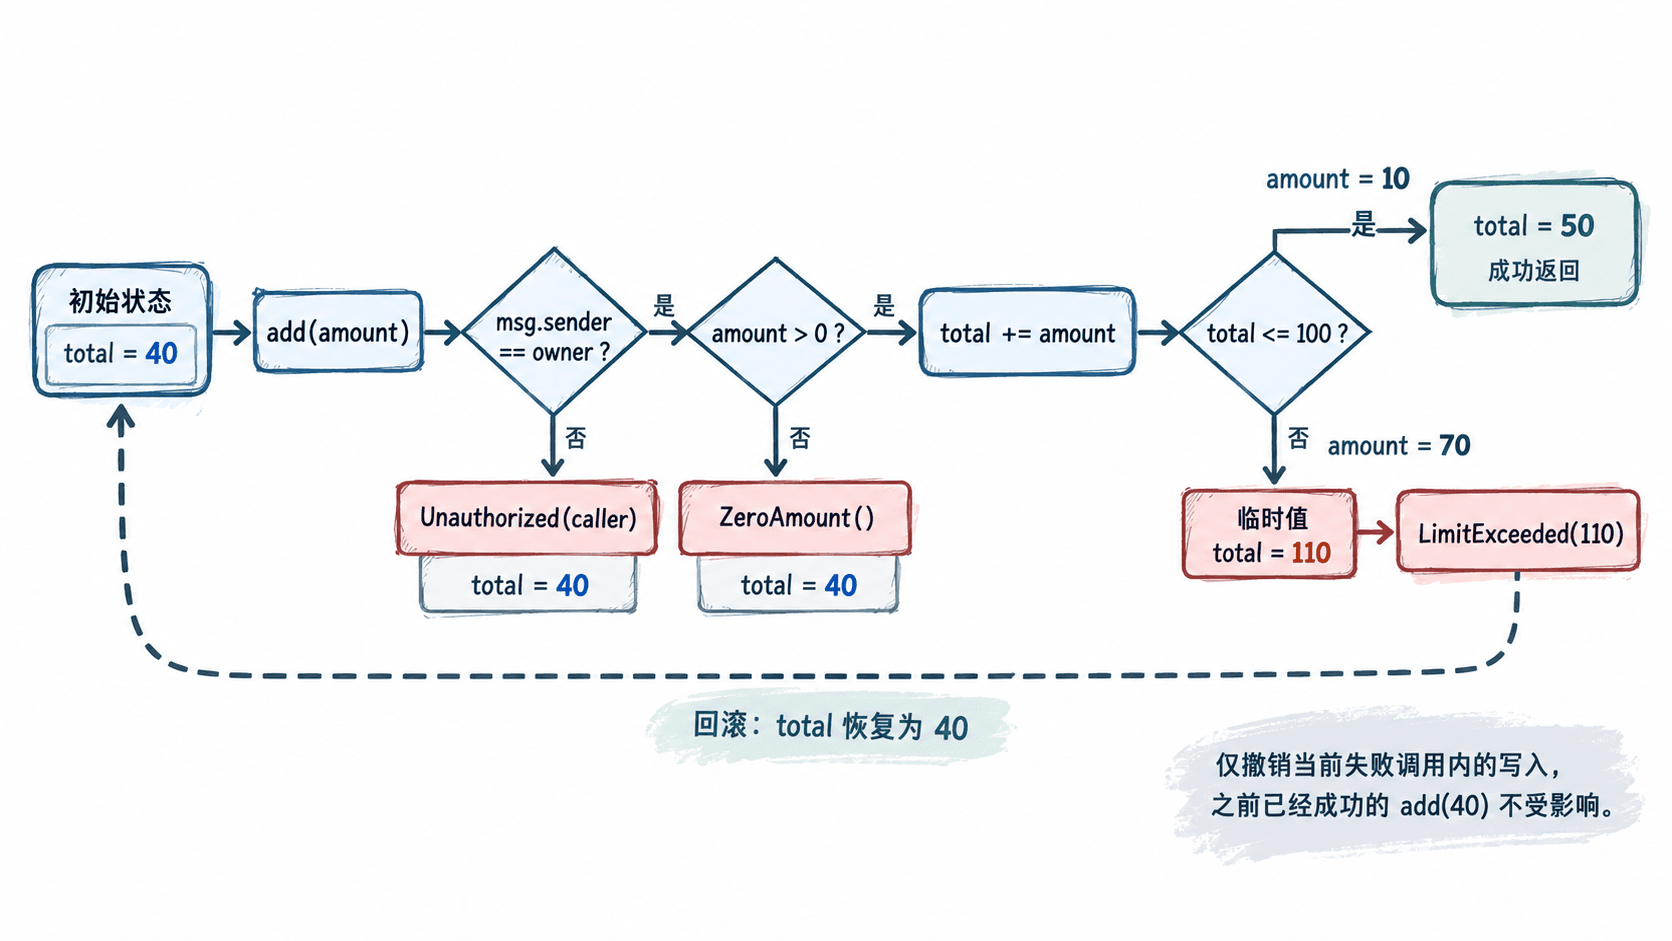
当合约遇到零金额、非管理员调用或累计值超限时,测试既要确认调用回滚,也要核对错误类型与参数。本课使用一个带权限和上限的计数合约,验证失败调用不会留下部分写入。
学习目标
- 用
vm.expectRevert精确匹配不带参数和带参数的自定义错误。 - 用
vm.prank模拟未授权账户,并确认权限校验生效。 - 通过状态断言证明失败调用中的存储修改被撤销。
确定错误分支与状态基线
测试对象为 GuardedCounter:只有部署者可调用 add(uint256);参数不能为 0;累计值不得超过 100。每个用例由 setUp() 独立部署合约,并先执行 add(40),所以起点始终是 total = 40。
| 用例 | 输入 | 预期结果 | 调用后 total |
|---|---|---|---|
| 非法参数 | 管理员调用 add(0) |
ZeroAmount() |
40 |
| 权限错误 | 陌生地址调用 add(10) |
Unauthorized(陌生地址) |
40 |
| 写入后超限 | 管理员调用 add(70) |
LimitExceeded(110) |
40 |
| 正常路径 | 管理员调用 add(10) |
执行成功 | 50 |
第三个用例特意将上限检查放在写入之后:合约会先把 total 从 40 改为 110,随后抛出错误。EVM 会撤销这次失败调用的存储变更,因此读取时仍应得到 40。实际业务代码通常应优先校验再写入,这里只是为了直观检验回滚。
编写完整的 Forge 测试
在已初始化且包含 forge-std 的 Foundry 项目中,将以下内容保存为 test/GuardedCounter.t.sol。一个文件同时放入示例合约和测试,便于独立跟做;setUp() 每次重新执行,测试彼此不共享结果。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

import {Test} from "forge-std/Test.sol";

contract GuardedCounter {
    error Unauthorized(address caller);
    error ZeroAmount();
    error LimitExceeded(uint256 newTotal);

    address public immutable owner;
    uint256 public total;

    constructor() {
        owner = msg.sender;
    }

    function add(uint256 amount) external {
        if (msg.sender != owner) revert Unauthorized(msg.sender);
        if (amount == 0) revert ZeroAmount();

        // 故意在上限校验前写入,用于检验失败调用的原子回滚。
        total += amount;
        if (total > 100) revert LimitExceeded(total);
    }
}

contract GuardedCounterTest is Test {
    GuardedCounter counter;

    function setUp() public {
        // 测试合约是部署者,因此也是唯一有权限的账户。
        counter = new GuardedCounter();
        counter.add(40);
    }

    function test_RevertOnZeroAmount() public {
        vm.expectRevert(GuardedCounter.ZeroAmount.selector);
        counter.add(0);
        assertEq(counter.total(), 40);
    }

    function test_RevertOnUnauthorized() public {
        address stranger = address(0xBEEF);
        vm.expectRevert(
            abi.encodeWithSelector(GuardedCounter.Unauthorized.selector, stranger)
        );
        vm.prank(stranger);
        counter.add(10);
        assertEq(counter.total(), 40);
    }

    function test_RevertRollsBackWrite() public {
        vm.expectRevert(
            abi.encodeWithSelector(GuardedCounter.LimitExceeded.selector, 110)
        );
        counter.add(70);
        assertEq(counter.total(), 40);
    }

    function test_AddSuccess() public {
        counter.add(10);
        assertEq(counter.total(), 50);
    }
}预期结果:四个测试分别检查零参数、无权限、写入后超限和合法成功路径。vm.expectRevert 匹配到预期回滚后,测试继续运行,后续 assertEq 应全部成立。
运行测试并核对结果
在项目根目录执行:
forge test --match-contract GuardedCounterTest预期输出的统计部分(编译信息、Gas 与耗时随环境变化):
Suite result: ok. 4 passed; 0 failed; 0 skipped若用例失败,可以执行 forge test --match-contract GuardedCounterTest -vvvv 查看调用轨迹。重点检查:是否真正调用到目标合约、实际自定义错误携带的参数是否为 110 或陌生地址,以及失败调用后的 total 是否仍为 40。
避免三种常见的误断言
- 只写
vm.expectRevert():它只要求下一次外部调用发生某种回滚,权限错误可能被其他错误冒充。无参错误用.selector;带参数错误用abi.encodeWithSelector比对完整错误数据。 - 只检查报错而不检查状态:预期回滚正确,不等于覆盖了状态不变量。本例在三条失败路径后都执行
assertEq(counter.total(), 40),成功路径则确认更新为50。 - 混淆
vm.prank与持续身份切换:vm.prank(stranger)只改变下一次符合条件的调用者,本例将其放在counter.add(10)前面;vm.expectRevert设在目标调用前,并不会把作弊码本身当成被测调用。
revert 撤销的是失败调用及其内部子调用产生的状态变更,不会撤销此前成功完成的 add(40)。因此,比起只测试“会报错”,精确匹配错误数据并检查失败前后状态,才能证明权限和回滚行为符合预期。