
智能合约与以太坊 / 系统课时
在浏览器连接用户钱包
在浏览器连接用户钱包
浏览器 DApp 不能直接读取用户钱包中的授权账户。本课用 EIP-1193 提供者发起连接请求,显示当前地址与 Sepolia 链 ID,并让页面在拒绝授权、切换账户或切换网络后正确更新,不把钱包连接误当成交易签名。
学习目标
- 区分静默读取
eth_accounts与主动授权eth_requestAccounts。 - 使用
eth_chainId检查 Sepolia,并处理用户拒绝连接。 - 监听账户与网络变化,避免继续使用过期地址或错误网络。
钱包授权怎样传到页面
EIP-1193 规定钱包提供者通过 request({ method, params }) 接收请求,并通过事件报告变化。常见浏览器钱包将提供者注入 window.ethereum;它不是所有浏览器或所有钱包都必然具备的对象。本例专注单个注入式钱包,多钱包发现可进一步采用 EIP-6963。
页面首次加载时用 eth_accounts 查询已授权给本站点的地址;返回 [] 代表当前没有可用授权账户。只有用户点击“连接钱包”后才调用 eth_requestAccounts,让钱包弹出授权界面。地址来自账户数组,链 ID 用 eth_chainId 单独查询:Sepolia 为十进制 11155111,即十六进制 0xaa36a7。
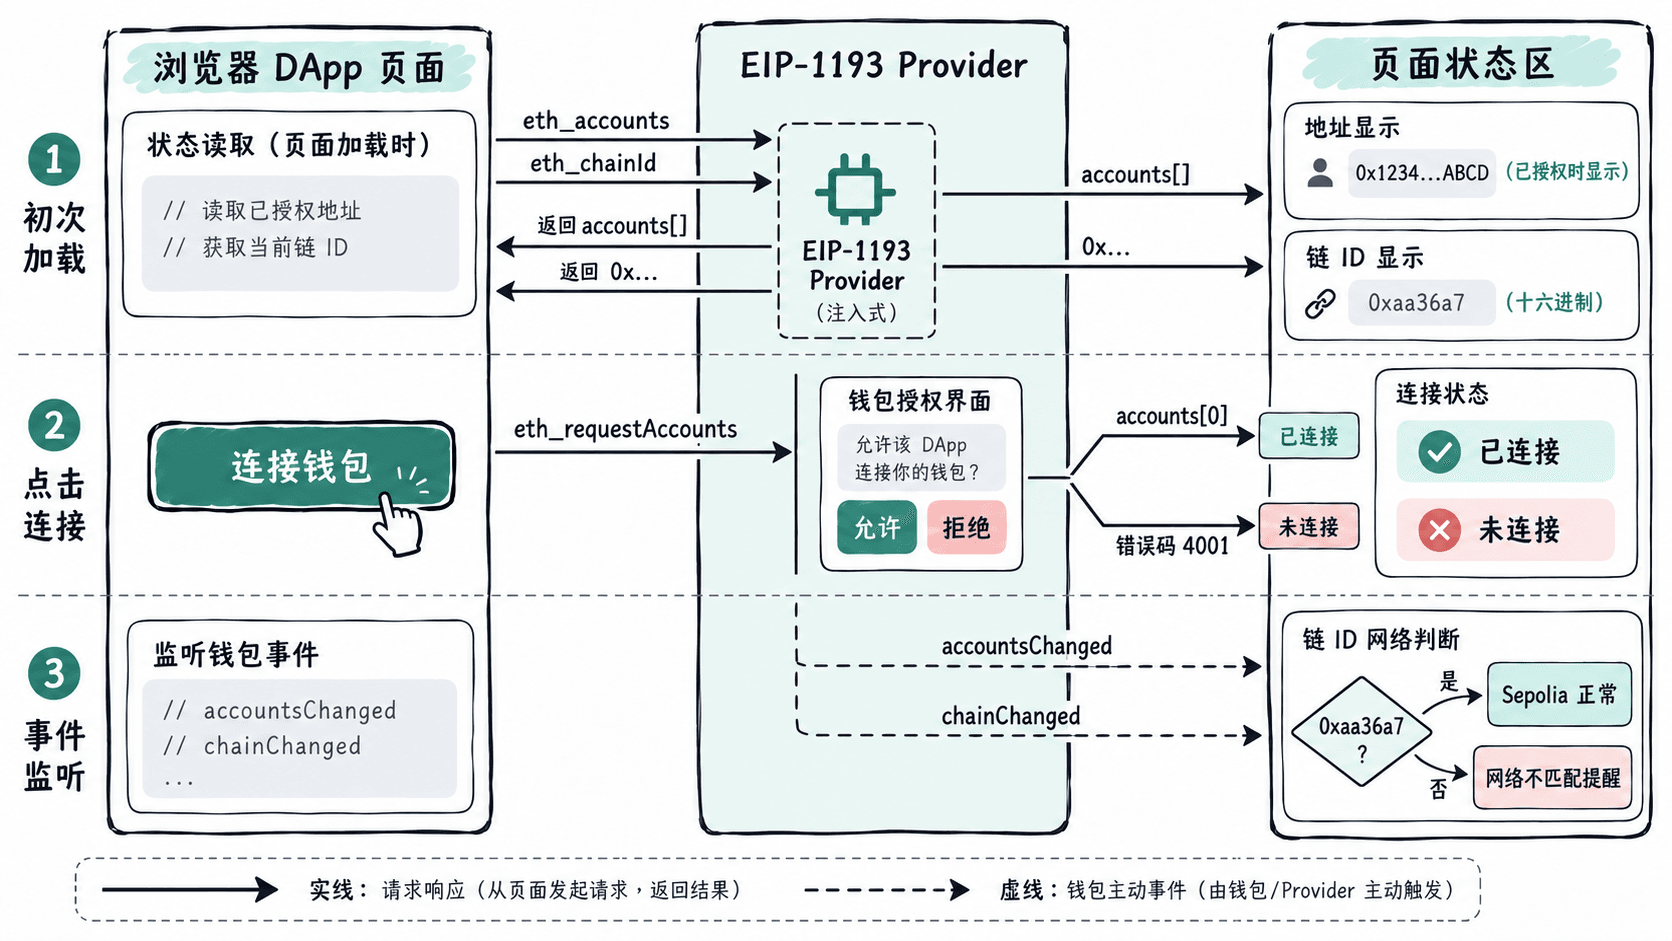
编写可运行的连接页面
把下面内容保存为 index.html。示例不依赖框架;使用 textContent 显示地址和状态,不将钱包返回值拼进 HTML。render 统一依据账户与链 ID 决定界面状态,避免授权成功但网络错误时仍显示“可写入合约”。
<!doctype html>
<html lang="zh-CN">
<head>
  <meta charset="utf-8">
  <meta name="viewport" content="width=device-width, initial-scale=1">
  <title>钱包连接演示</title>
</head>
<body>
  <h1>连接钱包到 Sepolia</h1>
  <button id="connect">连接钱包</button>
  <p id="status" role="status">检测中…</p>
  <p>当前地址:<span id="address">未授权</span></p>
  <p>当前链 ID:<span id="chain">未知</span></p>
  <script>
    const provider = window.ethereum;
    const targetChainId = "0xaa36a7";
    const button = document.querySelector("#connect");
    const status = document.querySelector("#status");
    const addressEl = document.querySelector("#address");
    const chainEl = document.querySelector("#chain");

    let address = null;
    let chainId = null;

    function render(message = "") {
      addressEl.textContent = address ?? "未授权";
      chainEl.textContent = chainId ?? "未知";
      if (!provider) {
        button.disabled = true;
        status.textContent = "未检测到注入式钱包,请安装并启用兼容钱包";
      } else if (!address) {
        status.textContent = message || "尚未授权,点击按钮连接钱包";
      } else if (chainId !== targetChainId) {
        status.textContent = "网络不匹配:请在钱包中切换至 Sepolia";
      } else {
        status.textContent = "已连接 Sepolia,可以继续读取合约";
      }
    }

    // 静默检查已有授权,不在页面加载时弹出钱包许可窗口。
    async function refresh() {
      const [accounts, currentChain] = await Promise.all([
        provider.request({ method: "eth_accounts" }),
        provider.request({ method: "eth_chainId" })
      ]);
      address = accounts[0] ?? null;
      chainId = currentChain.toLowerCase();
      render();
    }

    async function connectWallet() {
      button.disabled = true;
      try {
        const accounts = await provider.request({
          method: "eth_requestAccounts"
        });
        address = accounts[0] ?? null;
        chainId = (await provider.request({
          method: "eth_chainId"
        })).toLowerCase();
        render();
      } catch (error) {
        render(error.code === 4001
          ? "用户拒绝授权,未连接钱包"
          : `连接失败:${error.message ?? "未知错误"}`);
      } finally {
        button.disabled = false;
      }
    }

    if (provider) {
      button.addEventListener("click", connectWallet);
      // 切换账户、断开授权及切换链时,旧状态立即失效。
      provider.on("accountsChanged", (accounts) => {
        address = accounts[0] ?? null;
        render();
      });
      provider.on("chainChanged", (newChainId) => {
        chainId = newChainId.toLowerCase();
        render();
      });
      provider.on("disconnect", () => {
        address = null;
        chainId = null;
        render("钱包暂时与网络断开连接");
      });
      provider.on("connect", () => {
        refresh().catch((error) => render(error.message));
      });
      refresh().catch((error) => render(error.message));
    } else {
      render();
    }
  </script>
</body>
</html>
预期结果:安装并解锁兼容浏览器钱包后,页面首次显示“尚未授权”;点击按钮、在钱包中同意后显示完整地址与十六进制链 ID。如果选中 Sepolia,状态显示“已连接 Sepolia,可以继续读取合约”;处于其他网络则显示切换提示。
在保存文件的目录中启动本地静态服务器;以下命令适用于已安装 Python 3 的环境。
python3 -m http.server 8000预期结果:终端保持运行并监听本地 8000 端口。浏览器访问 http://localhost:8000 可看到页面,钱包扩展在支持的页面中注入提供者。不同操作系统的服务启动日志可能不同;如果端口被占用,换一个空闲端口,并同步修改访问地址。
验证拒绝、切链与状态清理
按照以下顺序检查界面,测试时不要提交真实交易:
- 未授权站点时点“连接钱包”,在弹窗中选择拒绝;钱包通常以错误码
4001拒绝请求,页面显示“用户拒绝授权”。再次点击按钮仍可重试。 - 同意授权后,核对展示的完整地址与钱包当前地址一致;
eth_chainId在 Sepolia 应返回0xaa36a7,不是十进制字符串11155111。 - 在钱包里切换至以太坊主网(
0x1);chainChanged应触发“网络不匹配”。再切回 Sepolia,状态恢复,无须重新点击连接。 - 更换授权账户,观察
accountsChanged更新地址;如果事件返回[],页面应清除地址并回到“尚未授权”。 - 暂时停用钱包扩展后重新加载页面,应显示“未检测到注入式钱包”,连接按钮不可用。
常见错误码还包括 4100(未授权)、4900(提供者与所有链断开)和 4901(与指定链断开);具体是否在某次请求中抛出取决于钱包实现。不要把所有异常都解释为用户拒绝,更不要自动反复弹出授权请求。
后续调用合约前,必须再次确认当前账户非空且 chainId === "0xaa36a7",并在切换账户或网络时清除旧合约读数与待提交交易参数。生产页面还需在组件卸载时移除 accountsChanged、chainChanged 等监听器,避免重复绑定。标准接口可查阅 EIP-1193。