
智能合约与以太坊 / 系统课时
区分外部账户与合约账户
区分外部账户与合约账户
看到一个以 0x 开头的地址,单凭外观无法判断它代表钱包控制的账户,还是一段已部署的链上程序。本篇从控制权、交易发起、代码执行和状态存储四方面区分 EOA 与合约账户,并用 JSON-RPC 实际查询地址。
学习目标
- 说清 EOA 和合约账户分别由什么控制,以及谁能发起链上交易。
- 对比两类账户的 ETH 余额、nonce、代码和持久化存储。
- 使用
eth_getCode等 RPC 查询地址,并识别判断中的例外。
两类账户的共同字段与关键差异
Ethereum 地址均为 20 字节,通常表示成 0x 加 40 个十六进制字符。地址格式不会暴露账户类型;EOA 的控制依据是私钥签名,合约账户通常由部署在该地址的 EVM 字节码控制,没有对应的合约“登录私钥”。
| 维度 | 普通 EOA | 已部署的合约账户 |
|---|---|---|
| 控制方式 | 私钥签名授权 | 按合约代码规定的条件执行 |
| 发起顶层交易 | 可以签名发起 | 不能自行签名发起 |
| 代码执行 | 通常没有自己的执行代码 | 被调用时执行部署的字节码 |
| ETH 余额 | 可以持有 ETH | 同样可以持有 ETH |
| 持久化存储 | 传统 EOA 通常为空 | 可通过 EVM 存储读写状态 |
| 创建成本 | 生成密钥不消耗链上 Gas | 部署代码需要链上 Gas |
协议层的账户状态包含 nonce、balance、storageRoot 和 codeHash。balance 以 wei 计,1 ETH = 10¹⁸ wei;storageRoot 是存储状态的承诺,不等于直接可读的变量清单。EOA 的 nonce 主要用于交易顺序与防重放;合约的 nonce 主要关联其创建其他合约的次数。
谁签交易,谁执行代码
以 EOA A 调用合约 X,再由 X 调用合约 Y 为例:
- A 使用私钥签名一笔顶层交易,交易的
to指向 X;这笔交易消耗 Gas,费用由交易发送方承担。 - X 收到调用并在 EVM 中执行代码,可读取或修改自己的存储,也可转移 ETH。
- 如果 X 调用 Y,Y 的代码继续执行,但这是同一笔顶层交易内部的消息调用,不是 X 新签发了一笔交易。
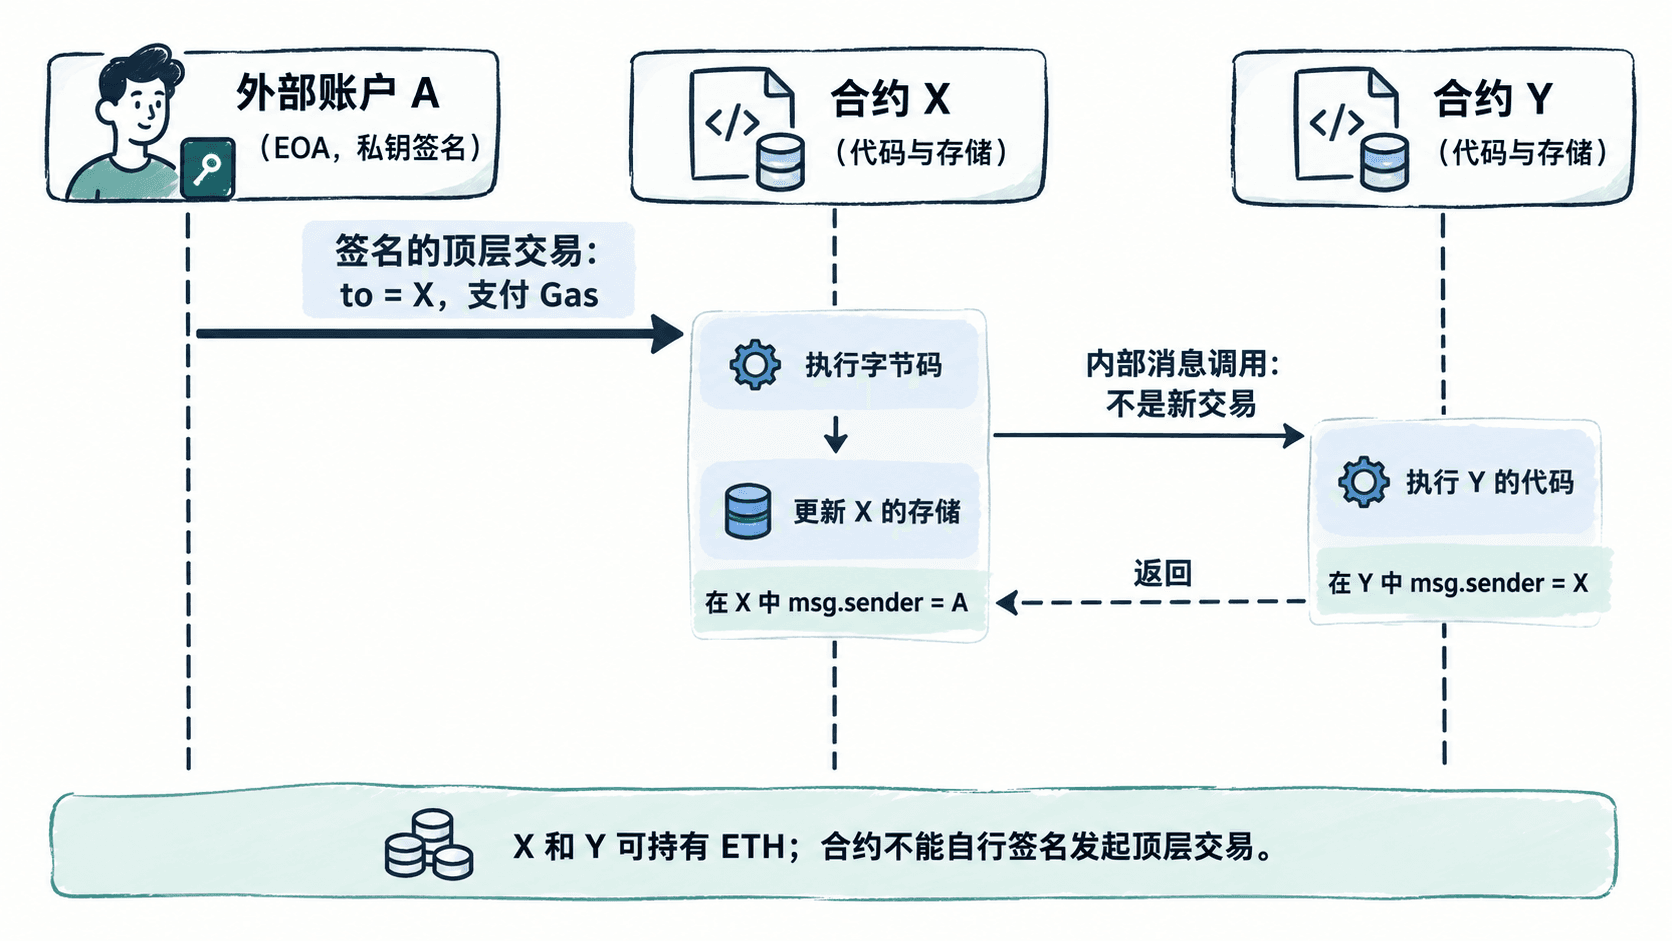
这条调用链还影响权限判断:X 中的 msg.sender 是 A,Y 中的 msg.sender 则是 X。不要把 tx.origin 当作通用的授权依据,否则可能错误信任被中间合约转发的调用。
用 JSON-RPC 观察真实地址
准备一个可访问的 Ethereum JSON-RPC 节点地址,以及同一网络上的普通 EOA 地址和已部署合约地址。例如,以太坊主网 WETH 合约地址为 0xC02aaA39b223FE8D0A0e5C4F27eAD9083C756Cc2。下面的 Python 3 示例不需要第三方库,分别读取代码、ETH 余额和 nonce。
将代码保存为 inspect_accounts.py:
import json
import os
import sys
from urllib.request import Request, urlopen

def rpc(method, address):
    # 统一使用 latest 状态;节点 URL 从环境变量读取
    payload = json.dumps({
        "jsonrpc": "2.0",
        "id": 1,
        "method": method,
        "params": [address, "latest"],
    }).encode("utf-8")
    request = Request(
        os.environ["ETH_RPC_URL"],
        data=payload,
        headers={"Content-Type": "application/json"},
    )
    with urlopen(request, timeout=15) as response:
        data = json.load(response)
    if "error" in data:
        raise RuntimeError(data["error"])
    return data["result"]

if len(sys.argv) != 3:
    raise SystemExit("用法: python inspect_accounts.py <EOA_ADDRESS> <CONTRACT_ADDRESS>")

for label, address in zip(("EOA", "合约"), sys.argv[1:]):
    # 这里只验证地址长度与前缀;正式程序还应校验十六进制字符
    if len(address) != 42 or not address.startswith("0x"):
        raise SystemExit("地址格式应为 0x 加 40 位十六进制字符")
    code = rpc("eth_getCode", address)
    balance = int(rpc("eth_getBalance", address), 16)
    nonce = int(rpc("eth_getTransactionCount", address), 16)
    print(f"{label}: 代码字节数={len(code[2:]) // 2}, 余额(wei)={balance}, nonce={nonce}")
预期输出(使用普通无代码 EOA 和已部署有代码合约时,实际数值以节点返回为准):
EOA: 代码字节数=0, 余额(wei)=<WEI>, nonce=<NONCE>
合约: 代码字节数=<BYTES>, 余额(wei)=<WEI>, nonce=<NONCE>
先将 ETH_RPC_URL 环境变量设置为节点的 HTTP(S) RPC 地址,然后运行 python inspect_accounts.py <EOA_ADDRESS> <CONTRACT_ADDRESS>;尖括号参数替换为真实地址。<BYTES> 应大于 0,余额及 nonce 可能为 0。eth_getCode 返回的 0x 表示该区块状态下没有可读取的代码;eth_getStorageAt 可读取指定原始槽位,但不能在不知道 Solidity 存储布局时直接猜变量位置。
为什么不能只用“有没有代码”定性
对传统账户,eth_getCode 是很实用的第一步:普通 EOA 通常返回 0x,已部署且保有运行时代码的合约通常返回非空字节码。不过,空代码地址也可能尚未创建,或属于预编译合约等特殊地址,不能直接认定由某把私钥控制。
EIP-7702 是另一个重要例外:经过 EOA 持有者授权,其账户可设置代码委托标识,调用时执行指向的实现代码,并可能使用该 EOA 的存储。因此,“EOA 永远没有代码或存储”已经不是可靠规则;判断账户权限时还要检查链上代码、委托机制及实际签名授权路径。
实际排查时,先明确网络与区块高度,再结合交易签名来源、代码和调用记录判断;仅凭地址长相、ETH 余额或一次 eth_getCode 的返回值,都不足以完整判断账户的控制方式。