
游戏客户端架构 / 系统课时
识别伪组件和巨型组件
识别伪组件和巨型组件
把角色脚本拆成多个类,不一定意味着真正完成了组件化。有些组件只是替主脚本转发调用,有些则把输入、移动、战斗和物品管理继续塞在一起。本课通过职责、状态和依赖三个维度识别这些结构问题,并建立可以实际执行的重构与验收方法。
学习目标
- 区分伪组件、巨型组件和正常的功能组件。
- 使用职责数量、状态分组与依赖数量发现重构信号。
- 设计合理的拆分边界,并验证组件是否真正获得独立性。
伪组件和巨型组件分别长什么样
一个真正的功能组件,应该围绕明确能力封装对应的行为和必要状态。例如生命组件维护当前生命值并处理受伤、恢复和死亡判定;移动组件负责速度、加速度和位移执行。
伪组件的问题是形式上存在组件,实质上并没有形成独立的职责边界。
例如,AttackComponent 的所有方法都只是调用 PlayerCore.attack(),实际攻击条件、冷却、伤害规则仍然集中在 PlayerCore。添加这个组件并没有减少主脚本的职责,反而增加了调用层级。
巨型组件则是相反的问题:大量不同能力被集中到同一个组件。例如一个 PlayerCore 同时处理输入、位移、攻击冷却、背包槽位、动画参数和存档恢复。
这样的组件可能在项目初期方便开发,但后续调整背包功能时容易影响移动状态,修改战斗流程也可能破坏动画逻辑。它的主要问题不是代码行数,而是存在太多彼此独立的变化原因。
需要注意,转发方法本身不等于错误。有明确职责的适配器、代理或兼容层,可能有意转发调用。判断伪组件时必须确认它是否承担了稳定接口、协议转换、权限控制或其他真实职责。
按职责、状态和依赖筛查
代码审查时,可以从三个维度记录每个组件的结构,而不是只看文件长度。
| 检查维度 | 应该观察什么 | 需要警惕的现象 |
|---|---|---|
| 职责数量 | 有多少独立变化原因 | 战斗、背包、移动需求都会修改同一组件 |
| 状态数量 | 状态是否属于同一能力与生命周期 | 速度、攻击冷却、物品槽位混在同一个状态容器 |
| 依赖数量 | 直接认识多少其他组件或系统 | 一个组件持有大量跨模块引用,并频繁访问内部字段 |
这里的职责数量并不是方法数量。生命组件可能有扣血、治疗、设置最大生命值等多个方法,但它们都围绕生命管理这一职责,因此仍然可能是合理的独立组件。
状态数量也不宜简单按字段个数计算。位置与速度属于同一个移动状态组;背包槽位与任务进度则通常属于不同的业务状态组。真正值得警惕的是多个无关状态组共享同一生命周期和修改入口。
依赖数量需要结合依赖类型理解。一个组件持有多个只读配置值,与直接依赖多个可变业务对象并不是同一种风险。后者更容易造成初始化顺序问题、循环依赖和修改传播。
从调用结构识别设计信号
检查组件关系时,应同时观察巨型组件与伪组件,因为两者常常一起出现:一个核心类继续掌握全部业务逻辑,外围却增加了许多只负责转发的薄组件。
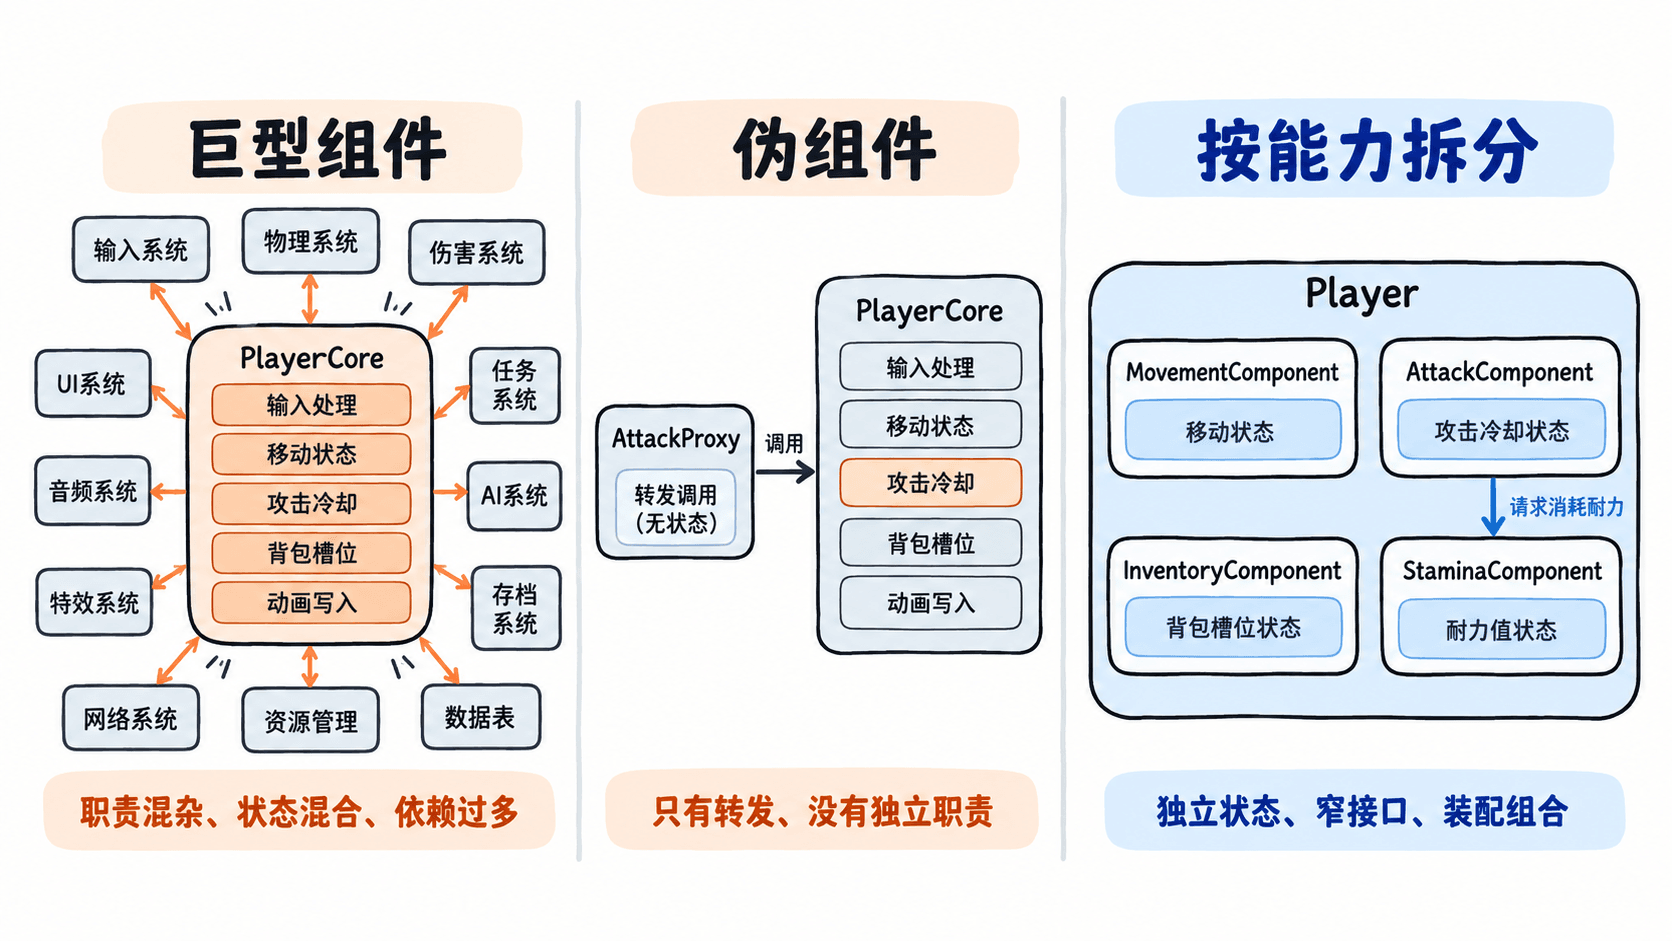
左侧的问题是一个组件承担多个独立职责,中间的问题是新增组件没有接管实际职责。只有右侧这样的结构,才能使组件对自身状态和业务规则具有明确所有权。
进行审查时,还可以查看修改记录:如果每次修改移动、背包或攻击功能都需要编辑同一个组件,它很可能具有过多变化原因。如果多个组件的方法始终同步修改,且只有一方真正执行逻辑,则需要判断另一方是否只是多余的转发层。
用脚本筛选需要审查的组件
对于组件数量较多的项目,可以先制作轻量级审查清单。下面用 JavaScript 模拟三个组件的审查记录,根据职责、状态分组和直接依赖数量标记候选对象。
示例中的数值是人为整理的审查数据,不会自动从源代码分析得到;阈值只用于演示筛选方法,不应作为通用的工程规范。
const components = [
  {
    name: 'PlayerCore',
    changeReasons: 4,
    stateGroups: 4,
    dependencies: 7,
    forwarding: false
  },
  {
    name: 'AttackProxy',
    changeReasons: 0,
    stateGroups: 0,
    dependencies: 1,
    forwarding: true
  },
  {
    name: 'Health',
    changeReasons: 1,
    stateGroups: 1,
    dependencies: 1,
    forwarding: false
  }
];

function audit(component) {
  // 纯转发是审查线索,真正的适配器需要人工排除
  if (component.forwarding && component.stateGroups === 0) {
    return '疑似伪组件';
  }

  // 多个指标共同出现时提高审查优先级
  if (component.changeReasons >= 4 &&
      component.stateGroups >= 3 &&
      component.dependencies >= 5) {
    return '疑似巨型组件';
  }

  return '暂未触发粗筛';
}

for (const component of components) {
  console.log(`${component.name}: ${audit(component)}`);
}
将代码保存为 audit.js,使用 Node.js 执行。
预期输出:
PlayerCore: 疑似巨型组件
AttackProxy: 疑似伪组件
Health: 暂未触发粗筛这个结果只回答“优先检查谁”,不能直接决定如何拆分。PlayerCore 的多个指标同时偏高,值得优先检查职责归属;AttackProxy 需要确认是否承担真实的接口适配职责;Health 未触发规则,也不代表完全不存在设计问题。
更完整的审查可以结合代码搜索、调用关系、版本修改记录和单元测试,核实组件是否真正拥有状态、规则与明确的生命周期。
按变化原因拆分并验证结果
发现巨型组件后,最常见的错误是按方法数量平均拆成几个类。这样虽然每个文件变短,但状态可能仍由中心对象统一持有,组件之间继续依靠双向引用协作。
应该按能力与变化原因确定边界。例如,将角色系统拆成以下部分:
MovementComponent:维护位置、速度和移动状态,负责执行位移。AttackComponent:维护攻击冷却与攻击过程,负责判断何时允许发起攻击。InventoryComponent:维护物品槽位与数量,负责物品增减规则。StaminaComponent:维护体力值与消耗规则,对外提供受控消耗能力。
每个组件都应拥有自己的核心状态,通过明确方法对外提供能力。若攻击需要消耗体力,攻击组件可以调用体力组件的受控接口,但不应直接写入体力字段。
对于原先只负责转发的伪组件,可以依据实际用途决定处理方式:没有独立职责的转发层可以删除;确实承担外部协议转换或兼容职责的适配器则可以保留,并明确其输入、输出和生命周期。
完成拆分后,按照以下顺序验收:
- 单独修改攻击冷却规则,确认不需要编辑移动或背包组件。
- 在没有 HUD 的测试环境中执行生命变化,确认核心业务仍然正常。
- 移除某个可选组件,确认其他组件不会因为无关依赖缺失而整体失效。
- 重新创建或回收游戏对象,确认组件引用和事件订阅没有遗留。
- 检查原来的中心类是否还保存着已迁出的业务状态与规则,避免出现两套状态源。
如果拆分后组件可以独立测试、修改原因相对集中、依赖方向清晰,并且没有让对象装配变得异常复杂,就说明组件边界正在改善。组件化的目标不是增加类的数量,而是让每项能力拥有清楚的职责、可靠的状态归属和可控制的协作关系。