
C / C++ / 系统课时
信号处理函数里不能随便做什么
信号处理函数里不能随便做什么
信号处理函数可能在程序执行到任何可中断位置时插入运行。真正安全的做法不是把业务逻辑塞进 handler,而是只记录事件或做极少量异步信号安全操作,再把复杂处理交回正常执行流。
学习目标
- 理解信号处理函数为什么不能按普通函数的规则编写。
- 识别格式化 I/O、动态内存和锁等高风险操作。
- 使用
volatile sig_atomic_t把“收到信号”安全地转交给主流程。
为什么 handler 的限制更严格
POSIX 信号是异步事件。内核可以在进程执行普通代码、C 库函数甚至更新某个库内部状态时暂停当前执行流,转而调用已注册的 handler。handler 返回后,原来的代码才继续执行。
如果信号恰好打断 printf、malloc 或持锁代码,而 handler 又再次调用同一类函数,就可能碰到尚未恢复的一半状态,结果可能是死锁、数据损坏或不可预测行为。问题不在于“信号来得快”,而在于它能插入到正常控制流的任意位置。
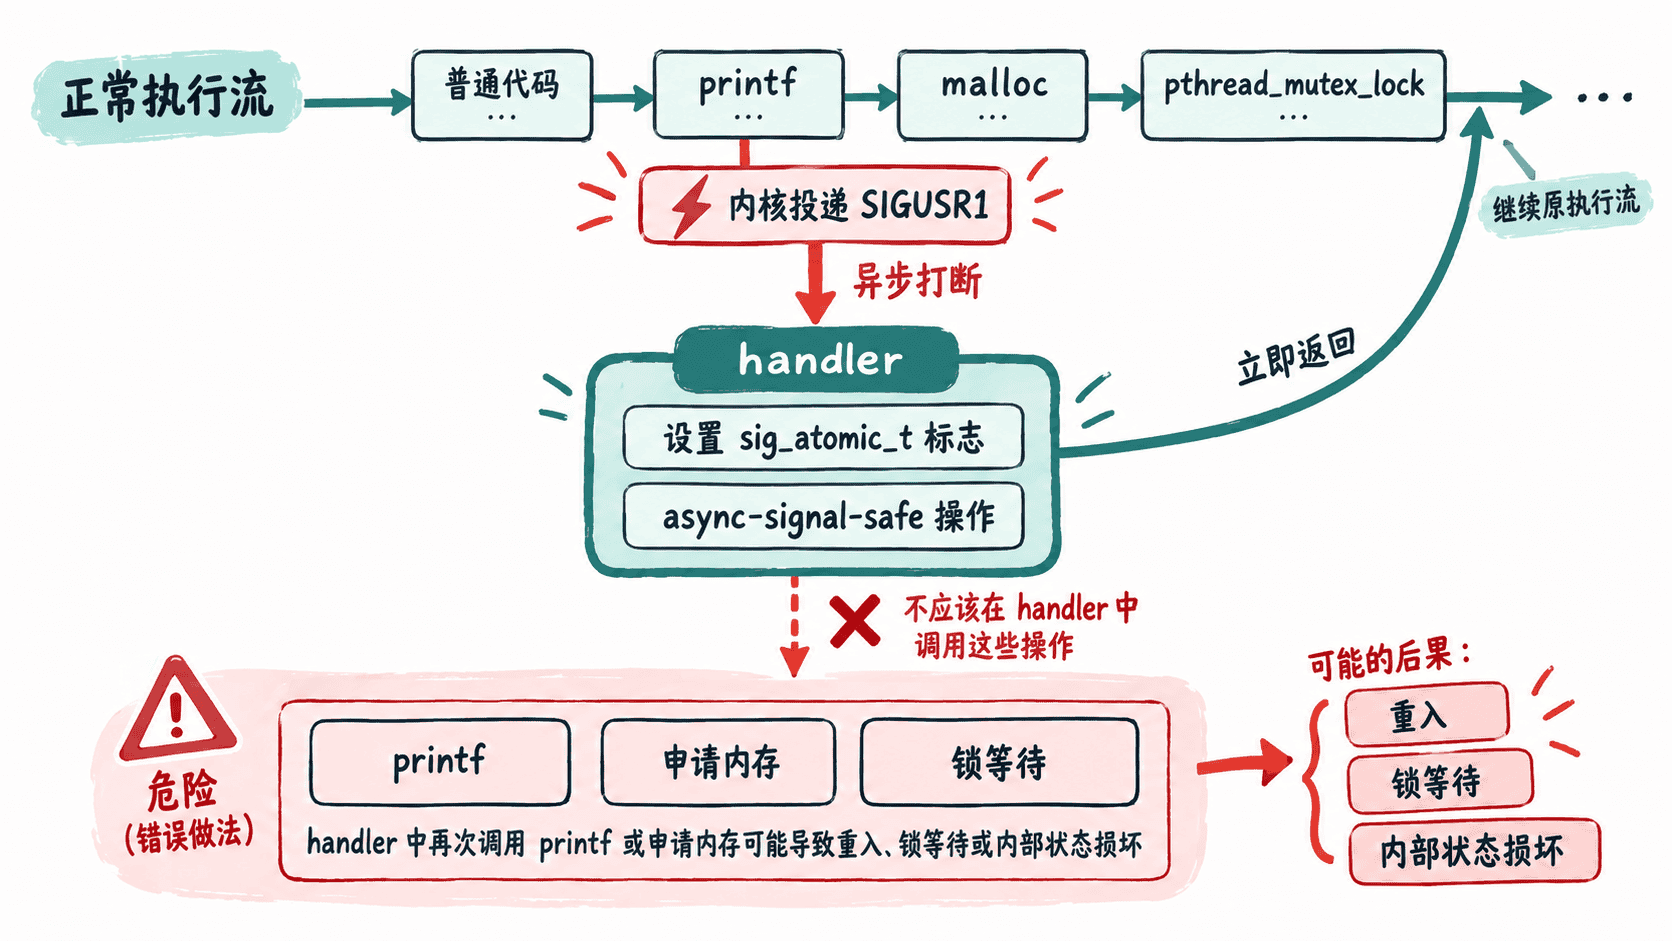
这也是为什么“线程安全”不等于“异步信号安全”。线程安全函数可以依赖互斥锁保护内部状态,但 handler 可能正好打断持有该锁的线程;此时再次加锁就可能永远等不到自己释放。
哪些操作应避开
在 handler 中,默认不要调用没有被 POSIX 明确列入 async-signal-safe 集合的函数。常见危险操作包括:
printf、fprintf、snprintf等 stdio 或格式化输出。malloc、free以及可能隐式分配内存的复杂库函数。pthread_mutex_lock、条件变量等需要锁或复杂同步状态的操作。- 修改多个共享对象、维护链表、更新复杂状态机等非原子业务逻辑。
少数系统调用适合在 handler 中使用,例如向已打开文件描述符执行 write。如果 handler 调用了可能改变 errno 的安全函数,应在入口保存 errno,返回前恢复它,避免破坏被打断代码原本要检查的错误状态。
让 handler 只记录事件
最稳妥的入门模式是:handler 只修改一个 volatile sig_atomic_t 标志,主流程观察到标志后再执行 printf、释放资源、写日志或改变业务状态。下面示例用 raise 主动触发一次 SIGUSR1,这样每次运行都能稳定验证行为;真实外部信号仍可能在任意时刻到达。
#define _POSIX_C_SOURCE 200809L
#include <signal.h>
#include <stdio.h>
#include <stdlib.h>
#include <unistd.h>

static volatile sig_atomic_t got_sigusr1 = 0;

static void on_sigusr1(int signo) {
    // handler 只写入一个 sig_atomic_t 标志,不做格式化输出或内存分配。
    if (signo == SIGUSR1) {
        got_sigusr1 = 1;
    }
}

int main(void) {
    struct sigaction sa = {0};
    sa.sa_handler = on_sigusr1;
    sigemptyset(&sa.sa_mask);

    if (sigaction(SIGUSR1, &sa, NULL) == -1) {
        perror("sigaction");
        return EXIT_FAILURE;
    }

    printf("pid=%ld\n", (long)getpid());

    // 用 raise 模拟一次信号投递;复杂工作仍留在正常执行流中。
    if (raise(SIGUSR1) != 0) {
        fprintf(stderr, "raise failed\n");
        return EXIT_FAILURE;
    }

    if (got_sigusr1) {
        printf("SIGUSR1 observed in main flow\n");
    }

    return EXIT_SUCCESS;
}
保存为 safe_signal.c 后编译运行:
gcc -std=c11 -Wall -Wextra -pedantic safe_signal.c -o safe_signal
./safe_signal
预期输出:
pid=<ID>
SIGUSR1 observed in main flow
<ID> 是运行时进程 ID,实际值会不同。关键点是两次 printf 都发生在普通控制流里,而不是发生在 handler 中。
复杂事件怎样交回正常流程
如果一个布尔标志不够用,可以把“通知”和“处理”继续分开。经典 self-pipe 模式让 handler 只用 async-signal-safe 的 write 向非阻塞管道写入一个字节,由主循环或事件循环读取后再做复杂工作;管道满时还必须预先设计丢弃或合并事件的策略,不能让 handler 阻塞。
在 Linux 上,也可以先阻塞目标信号,再用 signalfd 把信号转换成可读文件描述符;多线程程序还常把信号集中交给专门线程,通过 sigwait 一类接口同步等待。无论选哪种方案,判断原则都一样:handler 越短、共享状态越少、依赖的库函数越少,行为越可控。