
C / C++ / 系统课时
共享计数器为什么会算错
共享计数器为什么会算错
多个线程同时修改同一个计数器时,看似简单的 counter++ 也可能得到错误结果。本节通过一个故意缺少同步的 pthread 程序观察现象,再拆开一次自增操作,理解线程交错执行为什么会覆盖彼此的更新。
学习目标
- 观察多个线程同时累加共享变量时出现的不确定结果
- 理解
counter++实际包含读取、计算和写回多个步骤 - 能识别共享可变数据上的数据竞争,并知道它不能依赖运行结果判断正确性
先看一个会算错的程序
下面创建两个线程,每个线程执行 1000000 次自增。理论上,两个线程结束后计数器应该等于 2000000。示例故意不加任何同步,仅用于观察数据竞争,不能作为正确的并发程序使用。
#include <pthread.h>
#include <stdio.h>

#define THREAD_COUNT 2
#define INCREMENTS 1000000

static long counter = 0;

static void *worker(void *arg) {
    (void)arg;

    for (long i = 0; i < INCREMENTS; ++i) {
        // 这里对共享变量进行无同步的读-改-写,存在数据竞争。
        counter++;
    }

    return NULL;
}

int main(void) {
    pthread_t threads[THREAD_COUNT];

    for (int i = 0; i < THREAD_COUNT; ++i) {
        if (pthread_create(&threads[i], NULL, worker, NULL) != 0) {
            fprintf(stderr, "pthread_create failed\n");
            return 1;
        }
    }

    for (int i = 0; i < THREAD_COUNT; ++i) {
        pthread_join(threads[i], NULL);
    }

    printf("expected=%ld\n", (long)THREAD_COUNT * INCREMENTS);
    printf("actual=%ld\n", counter);
    return 0;
}
预期结果:程序可以编译运行,但由于多个线程无同步地读写 counter,它在 C 语言内存模型中存在数据竞争,行为未定义,因此不能保证得到某个固定的实际值。
cc -O0 -pthread race_counter.c -o race_counter
./race_counter
预期输出:第一行理论值固定为 2000000,第二行没有可靠的固定值;实际运行中可能观察到不同结果。
expected=2000000
actual=<COUNT>
<COUNT> 表示本次运行观察到的值。即使某次恰好得到 2000000,也不能说明程序正确;并发错误不能靠“多跑几次没出问题”来证明不存在。
一次自增为什么会丢更新
源码只有一句 counter++,但它表达的是一个读、改、写的复合操作。可以把逻辑过程理解为:先读取旧值,计算旧值加一,再把新值写回共享变量。
假设 counter 当前为 10。线程 A 和线程 B 都可能先读到 10,随后分别计算出 11。A 写回 11 后,B 再写回自己的 11。两个线程实际上执行了两次自增,计数器却只增加了一次,这就是典型的“丢失更新”。
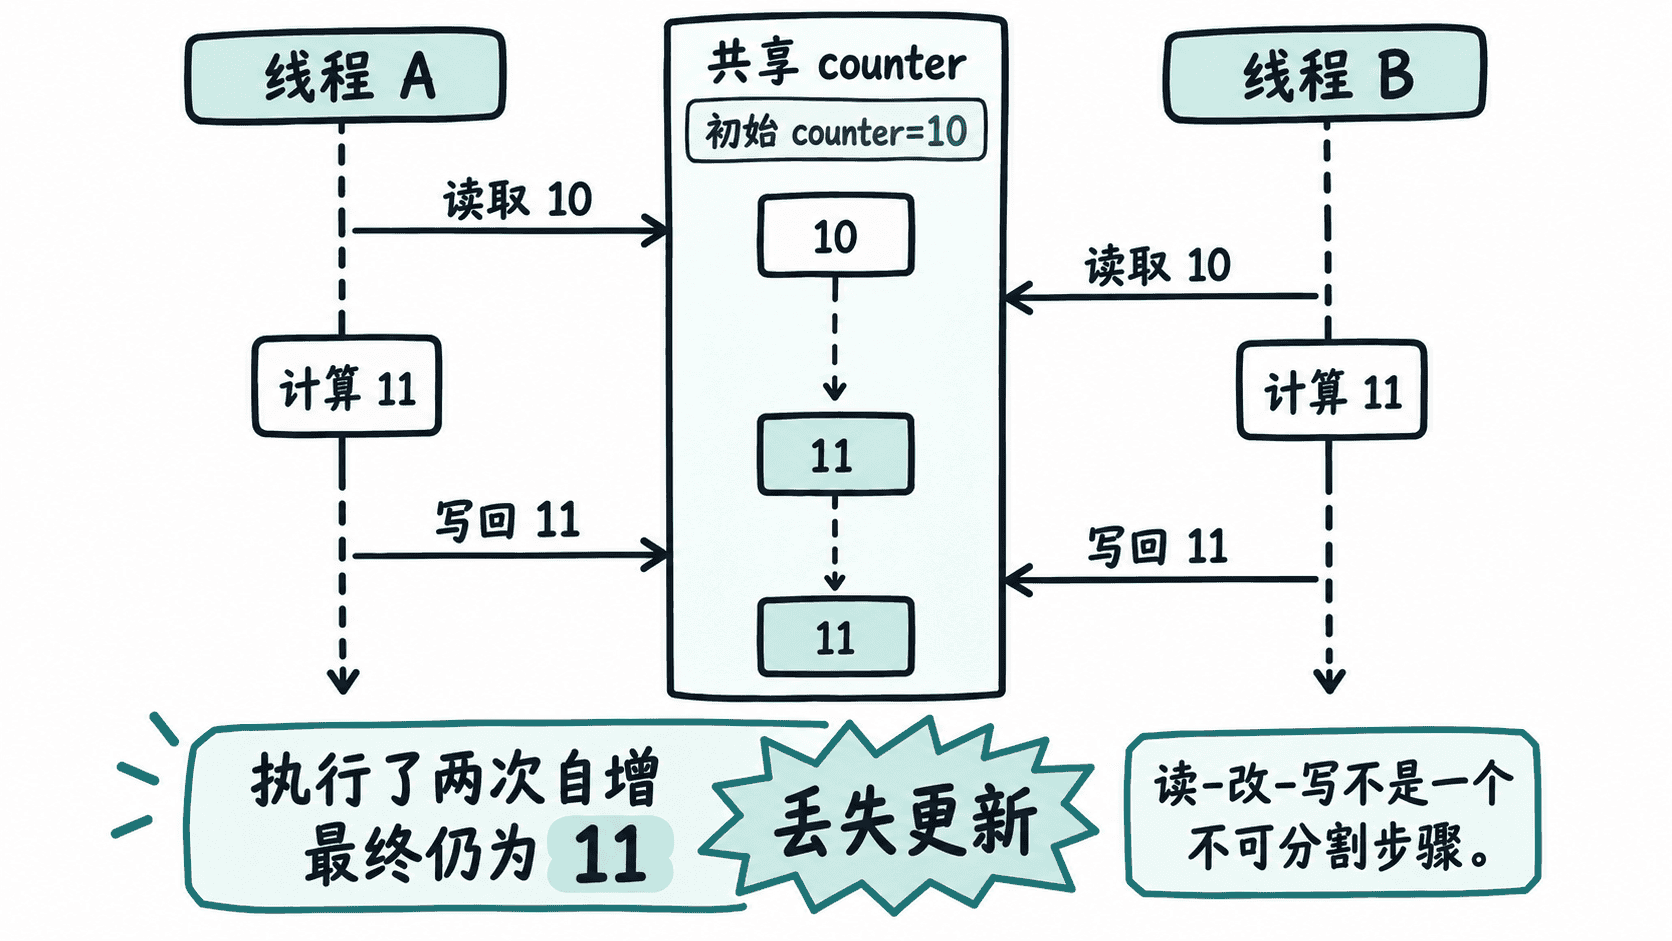
关键问题不在于两个线程“同时执行同一行源码”,而在于它们对同一份共享状态执行了可以彼此穿插的复合操作。线程调度可能在这些步骤之间发生切换,因此源码层面的一行并不意味着并发执行时不可分割。
为什么每次运行结果可能不同
线程何时获得 CPU、运行多久后被切换以及两个线程的指令如何交错,都受到调度器、处理器和编译器等因素影响。因此同一程序多次运行时,观察到的结果可能不同。
更重要的是,普通 C 变量发生未同步的并发读写会形成数据竞争。按照 C 内存模型,这属于未定义行为,所以不能把“结果通常小于 2000000”当成语言层面的保证,也不能通过增加 volatile 来修复问题。volatile 不提供线程间互斥,也不能把复合的自增操作变成原子操作。
什么时候需要同步
判断是否需要同步,可以先问两个问题:是否有多个线程访问同一份数据,以及其中是否至少有一个线程会修改它。如果两者都成立,就必须进一步确认这些访问是否已经由互斥锁、原子操作或其他同步机制建立了正确的并发约束。
共享计数器只是最小案例。余额、任务数量、连接状态、链表和队列等共享可变状态都会遇到同一类问题。修复方向不是让线程“尽量错开运行”,而是明确规定哪些更新必须作为不可被其他线程同时进入的临界区执行。