
C / C++ / 系统课时
进程由哪些资源组成
进程由哪些资源组成
一个进程不是“某段代码正在跑”这么简单。操作系统需要同时维护它的地址空间、打开的文件、调度状态、身份与信号等资源。理解这些组成部分,才能判断 fork、exec、文件继承和进程退出时到底发生了什么。
学习目标
- 区分用户态虚拟内存与内核维护的进程资源
- 理解文件描述符如何把进程连接到文件、管道和套接字
- 能从资源视角判断
fork与exec会保留或替换什么
进程是资源与执行状态的组合
程序是磁盘上的可执行文件,进程则是操作系统为一次执行建立的运行实例。CPU 当前执行到哪条指令只是其中一部分;如果没有地址空间、文件表和内核状态,同一份机器指令无法形成一个可独立调度和隔离的进程。
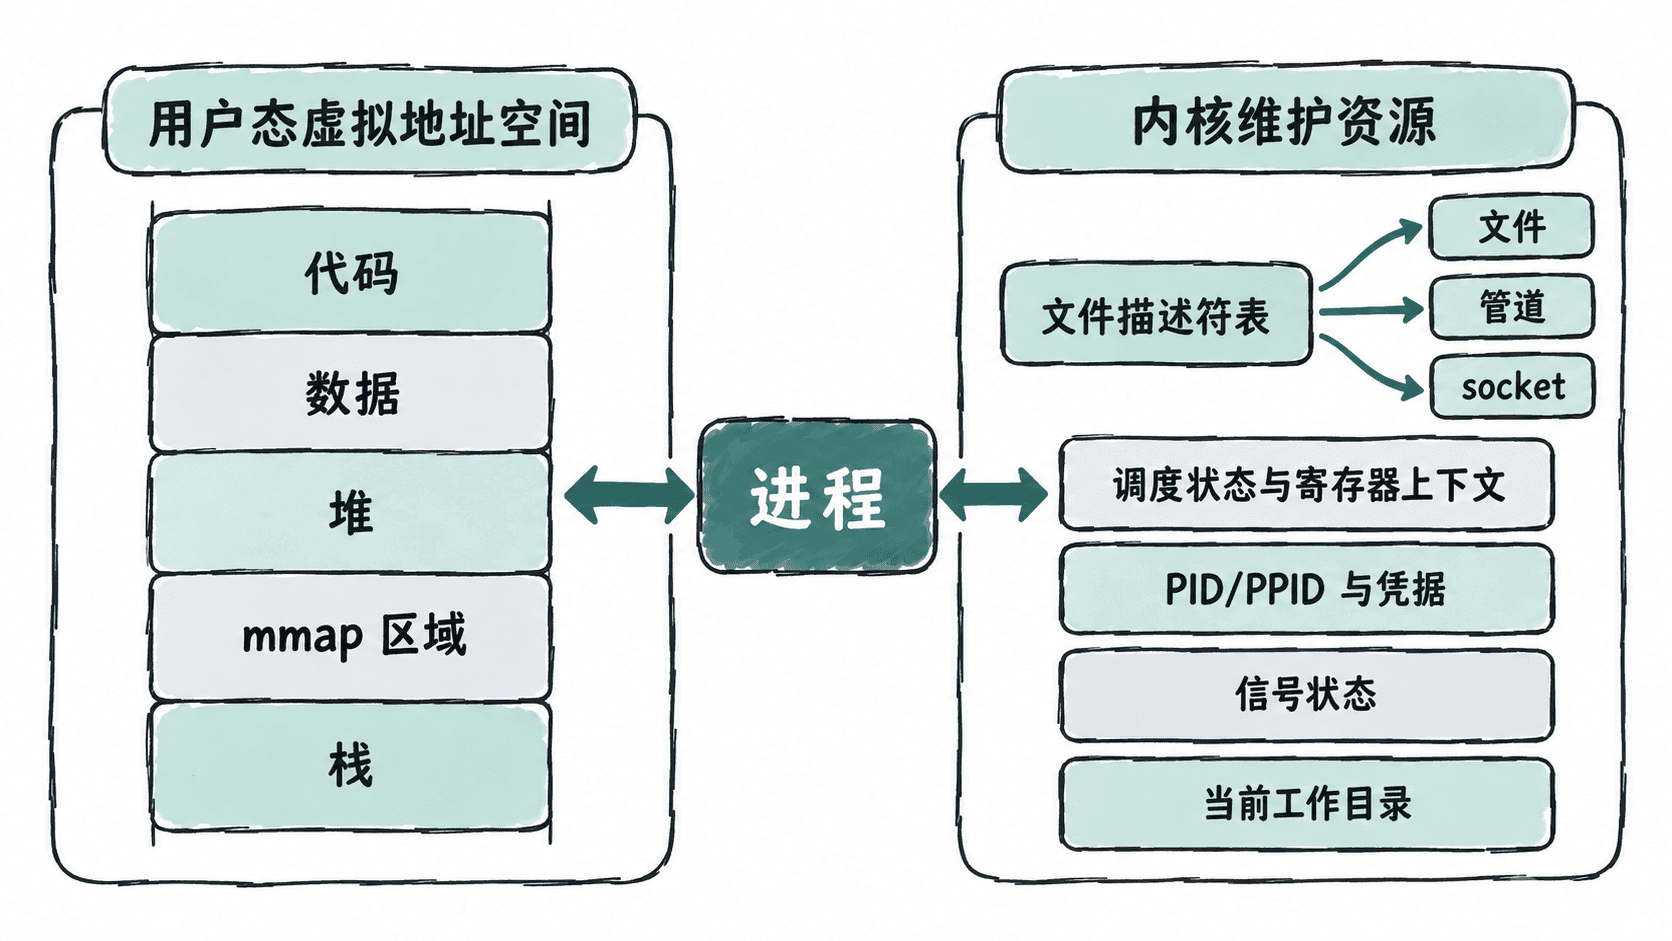
虚拟地址空间保存进程自己的运行数据
每个进程看到的是自己的虚拟地址空间。典型区域包括可执行代码、全局与静态数据、堆、栈,以及通过 mmap 建立的映射。不同进程可以使用相同的虚拟地址,但这些地址通常映射到不同的物理页,因此一个进程不能仅凭地址去读写另一个进程的内存。
fork 之后,父子进程起初看到几乎相同的内存内容,但现代系统通常通过写时复制减少立即复制整套物理内存的成本。任一方修改某个受保护页面时,内核再为它准备独立副本。
文件描述符把进程连接到内核对象
进程里的文件描述符是小整数,例如标准输入 0、标准输出 1、标准错误 2。整数本身不是文件内容,它只是当前进程文件描述符表中的索引,表项再指向内核管理的打开文件、管道、设备或 socket。
这种区分在进程创建时很重要。fork 会让子进程继承父进程的文件描述符,而父子两边的描述符可能继续引用同一个打开文件描述,因此文件偏移量等状态可以相互影响。exec 默认不会把所有描述符清空;设置了 close-on-exec 标志的描述符才会在成功执行新程序时自动关闭。
内核还要记录进程能否运行
内核需要为进程保存 PID、父进程关系、调度状态、CPU 上下文、用户与组凭据、信号处理状态、当前工作目录等信息。环境变量虽然经常被视为“进程环境”,但通常位于进程自己的用户态内存中,不属于文件描述符表这类内核对象。
这些状态共同决定进程何时获得 CPU、能访问哪些资源、收到信号后如何处理,以及相对路径从哪里解析。进程退出时,用户态地址空间会被回收,打开的描述符会关闭,但退出状态仍可能暂时保留,等待父进程通过 wait 系列接口回收。
在 Linux 上观察一个真实进程
Linux 的 /proc 可以把部分内核进程信息暴露为文件。下面观察当前 shell 的 PID、工作目录、文件描述符数量和状态:
printf 'PID=%s\n' "$$"
printf 'CWD=%s\n' "$(readlink /proc/$$/cwd)"
printf 'FD_COUNT=%s\n' "$(find /proc/$$/fd -mindepth 1 -maxdepth 1 | wc -l)"
grep -E '^(Name|State|PPid):' /proc/$$/status
预期输出
PID=<ID>
CWD=<PATH>
FD_COUNT=<COUNT>
Name: <NAME>
State: <STATE>
PPid: <ID><ID>、<PATH>、<COUNT>、<NAME> 和 <STATE> 会随终端、shell 与系统环境变化。观察这些信息时,可以把它们对应回“地址空间、文件描述符、内核状态”三个层面;以后分析 fork、exec 或进程退出,本质上就是继续追踪这些资源如何复制、继承、替换和释放。