
C / C++ / 系统课时
用户程序怎样进入内核
用户程序怎样进入内核
普通 C 函数能在用户空间完成计算,但访问文件、网络、进程等受保护资源时,程序必须跨过权限边界请求内核服务。本节用 write 和 strace 把这条路径真正看见。
学习目标
- 区分普通函数调用、C 库封装与 Linux 系统调用
- 说明一次系统调用从用户态进入内核态再返回的大致过程
- 用最小 C 程序和
strace验证系统调用确实发生
普通函数调用为什么不够
普通函数调用本质上是在当前进程地址空间内跳转到另一段代码,例如调用自己写的排序函数。它不能因此获得更高权限,也不能直接修改内核维护的文件表、进程表或网络协议栈。
Linux 把这些敏感资源放在内核控制下。用户程序需要打开文件、创建进程、发送数据时,只能按照系统调用约定提交参数,让内核检查权限、执行操作,再把返回值交还给程序。
一次系统调用发生了什么
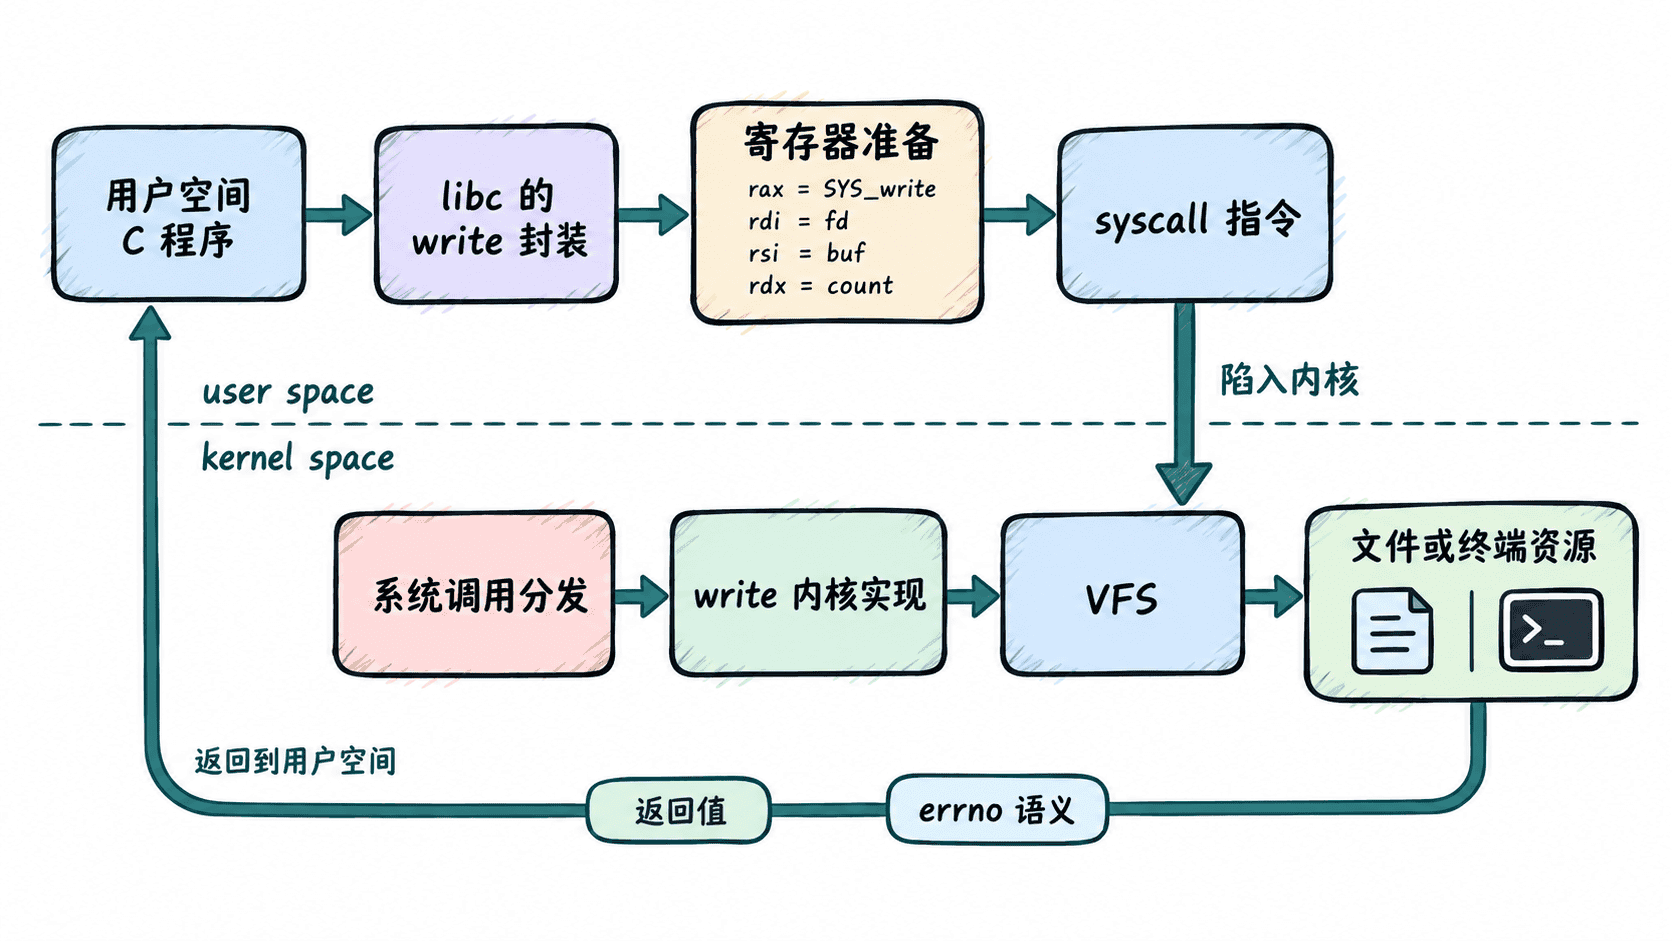
以 Linux x86-64 为例,典型路径可以概括为:程序调用 write(),C 库按照系统调用 ABI 准备系统调用号和参数,CPU 执行 syscall 指令切换到内核执行路径,内核完成权限检查和实际 I/O,随后返回用户态。不同 CPU 架构的具体指令和寄存器约定不同,但“受控进入内核再返回”的原则一致。
用最小程序观察 write
把下面程序保存为 syscall_demo.c。它只做一件事:把固定文本写到标准输出。它处理了被信号打断和短写两种情况,因此不仅适合演示,也符合系统编程中应有的错误处理习惯。
#include <errno.h>
#include <stddef.h>
#include <unistd.h>

int main(void) {
    const char msg[] = "hello kernel\n";
    const char *p = msg;
    size_t left = sizeof(msg) - 1;

    while (left > 0) {
        // write 可能被信号打断,也可能只写入部分字节。
        ssize_t n = write(STDOUT_FILENO, p, left);
        if (n < 0) {
            if (errno == EINTR) {
                continue;
            }
            return 1;
        }
        if (n == 0) {
            return 1;
        }
        // 只按内核实际接受的字节数推进缓冲区。
        p += n;
        left -= (size_t)n;
    }
    return 0;
}
预期结果(编译并运行后):
hello kernel编译、运行并只跟踪 write 系统调用:
gcc -Wall -Wextra -O0 syscall_demo.c -o syscall_demo
./syscall_demo
strace -o trace.txt -e trace=write ./syscall_demo
cat trace.txt
预期输出的关键内容如下;系统库初始化产生的其他细节可能因发行版不同而变化。
hello kernel
hello kernel
write(1, "hello kernel\n", 13) = 13
+++ exited with 0 +++
不要把“函数”直接等同于“系统调用”
判断是否进入内核,关键不是函数名长得像不像系统接口,而是执行过程中是否需要内核服务。printf() 主要在用户空间做格式化,最终刷新到终端时通常会通过 write 类系统调用;malloc() 也可能先使用已有堆空间,只有需要扩展映射时才请求内核。
因此阅读系统程序时,可以把问题拆成两层:用户空间代码负责表达意图和准备参数,内核负责受保护资源与全局状态。之后分析文件、进程、线程和网络接口时,都可以用这条边界判断“哪一步必须进入内核”。