
C / C++ / 系统课时
父子进程内存是否共享
父子进程内存是否共享
fork() 之后,父进程和子进程看起来都能访问原来的变量,但它们并不是继续操作同一份普通用户态内存。本节用一个可运行的 C 程序观察变量值和虚拟地址,再结合写时复制理解为什么“地址相同”不等于“内存共享”。
学习目标
- 通过实验确认
fork()后父子进程修改普通变量时互不影响。 - 理解虚拟地址、物理页与写时复制之间的关系。
- 区分普通进程内存与真正需要显式建立的共享内存。
fork 后得到的是独立地址空间
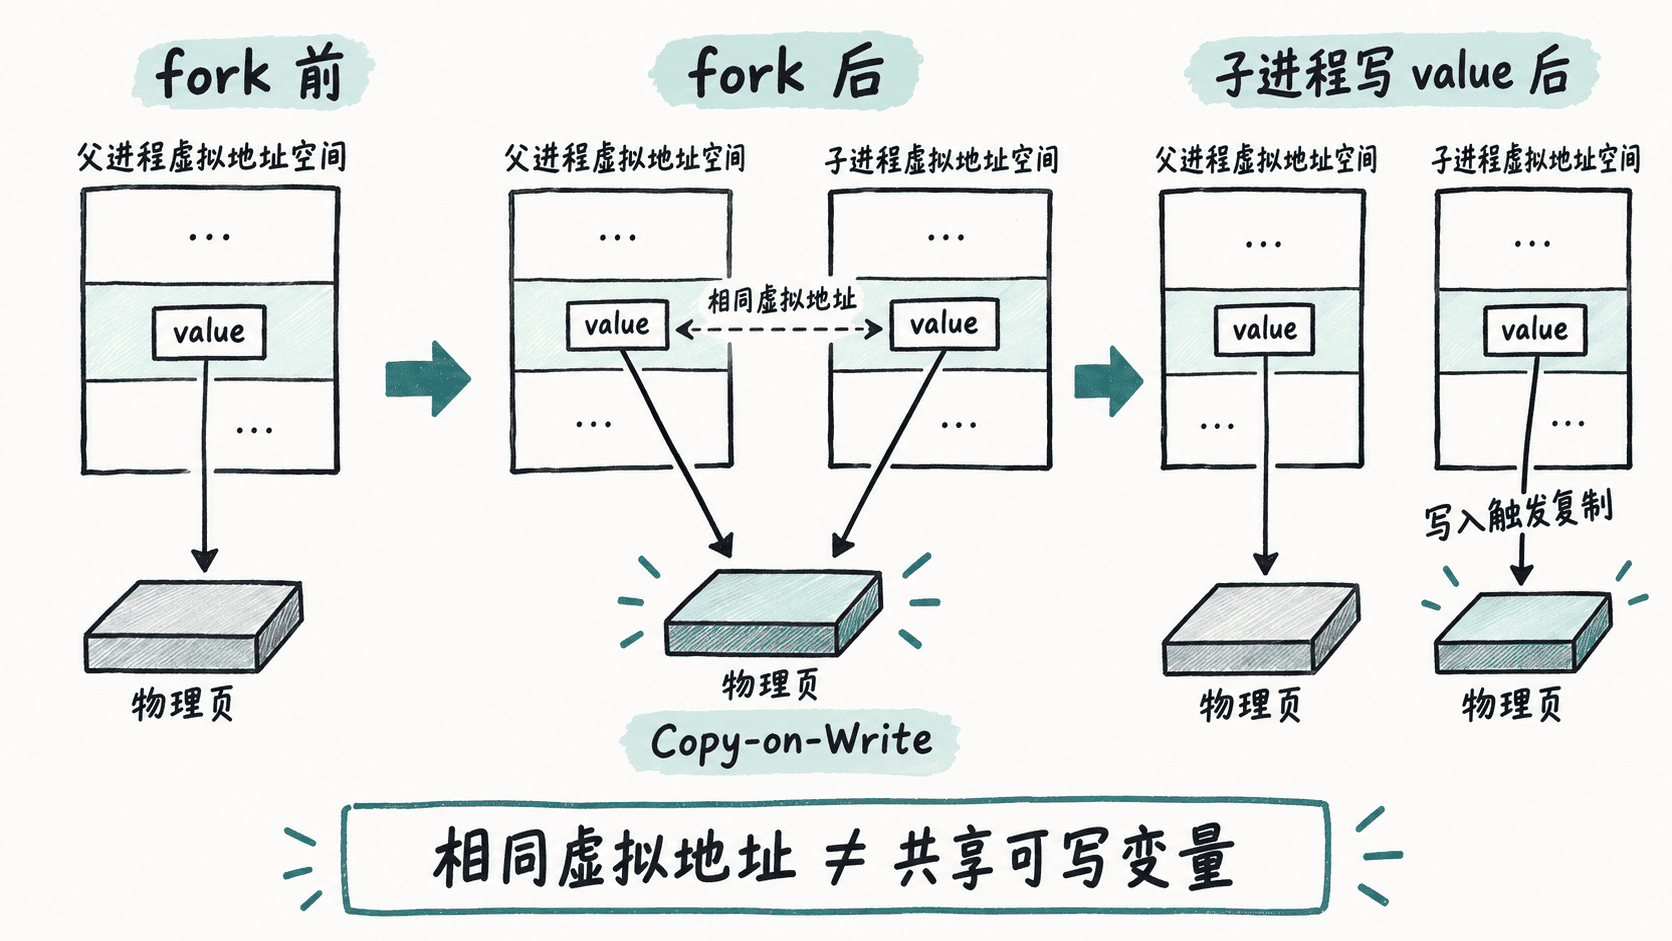
调用 fork() 时,内核会创建一个新的子进程。子进程继承父进程当时的地址空间内容,因此栈、堆和全局变量一开始看起来完全相同,但从程序语义上说,父子进程各自拥有独立的虚拟地址空间。
为了避免立刻复制大量内存,现代系统通常采用写时复制(Copy-on-Write,COW):父子进程最初可以映射到相同的物理页;只要双方都读取,页面无需复制;某一方尝试写入时,内核再为写入方准备私有副本。
动手观察变量值与地址
下面的程序在 fork() 前把 value 设为 10。子进程把它加 5,父进程等待子进程结束后再把自己的 value 加 1。两边还会打印 &value,方便比较虚拟地址。
#include <stdio.h>
#include <stdlib.h>
#include <sys/types.h>
#include <sys/wait.h>
#include <unistd.h>

int main(void) {
    int value = 10;

    printf("before fork: pid=%ld value=%d addr=%p\n",
           (long)getpid(), value, (void *)&value);
    fflush(stdout);

    pid_t pid = fork();
    if (pid < 0) {
        perror("fork");
        return EXIT_FAILURE;
    }

    if (pid == 0) {
        value += 5;  // 子进程写入自己的地址空间
        printf("child: pid=%ld value=%d addr=%p\n",
               (long)getpid(), value, (void *)&value);
        fflush(stdout);
        _exit(0);
    }

    if (waitpid(pid, NULL, 0) < 0) {
        perror("waitpid");
        return EXIT_FAILURE;
    }

    value += 1;  // 父进程的 value 不会被子进程的修改带走
    printf("parent: pid=%ld value=%d addr=%p\n",
           (long)getpid(), value, (void *)&value);

    return 0;
}
预期结果:程序编译后,子进程看到 15,父进程看到 11;两边打印出的 addr 通常相同,因为它们是各自地址空间中的虚拟地址。
child value=15
parent value=11
parent/child addr: usually the same virtual address
编译并运行:
cc -Wall -Wextra -O2 fork_memory.c -o fork_memory
./fork_memory
预期输出如下,PID 和地址属于动态值,实际结果会不同:
before fork: pid=<ID> value=10 addr=0x<ADDR>
child: pid=<ID> value=15 addr=0x<ADDR>
parent: pid=<ID> value=11 addr=0x<ADDR>
为什么地址相同却互不影响
%p 打印的是进程看到的虚拟地址,不是物理内存地址。父子进程可以在各自地址空间里拥有相同的虚拟地址,例如都把 value 放在同一栈偏移位置,但这些地址由各自的页表解释。
发生写入后,COW 机制让写入方获得私有物理页,所以子进程把 10 改成 15,并不会把父进程中的变量也改成 15。实验里父进程最终得到 11,正是独立地址空间的直接证据。
真正共享数据要显式建立共享机制
普通全局变量、栈变量和 malloc() 得到的堆内存在 fork() 后都不能当作父子进程的可写共享区。需要跨进程共享数据时,应使用专门的进程间通信机制,例如 mmap() 的 MAP_SHARED 映射、POSIX 共享内存或 System V 共享内存,并配合信号量、互斥量等同步手段处理并发写入。
因此,判断“是否共享”不能只看变量名或打印出的地址。对 fork() 而言,最关键的模型是:地址空间彼此独立,物理页可以暂时因写时复制而复用;一旦写入,修改仍只属于执行写入的那个进程。