
架构与系统设计 / 系统课时
用测试验证重构前后行为
用测试验证重构前后行为
设计模式重构最危险的不是代码写错,而是结构变“更漂亮”后悄悄改变了业务语义。本节用可执行的行为测试固定输入、输出、异常和边界条件,再在重构后重复验证,让抽象调整有明确的安全边界。
学习目标
- 为重构前的关键路径建立可重复执行的行为基线。
- 用边界、异常和副作用用例覆盖容易被结构调整影响的语义。
- 在测试失败时区分“实现结构变化”和“业务行为变化”,决定修复或回退。
先固定外部可观察行为
重构验证关注的是调用者能观察到什么,而不是内部用了几个类、哪个方法被调用。测试应优先固定返回值、异常类型、状态变化和外部副作用;如果测试直接断言私有方法或内部调用次数,结构一变就会失败,反而妨碍重构。
建立基线时先选关键业务路径,再补最容易出错的边界。以价格计算为例,至少覆盖普通用户、会员用户、零金额、阈值附近金额和非法输入。对于发送消息、写数据库这类副作用,还要验证“是否发生”和“发生几次”,避免重构后重复执行。
把验证做成重构闭环
重构前先让测试在旧实现上全部通过,保存这一状态;然后只做一小步结构调整,再执行同一组测试。若出现失败,先判断需求是否明确要求行为变化;没有新需求时,失败通常意味着重构越过了行为边界,应修复或退回上一个稳定版本。
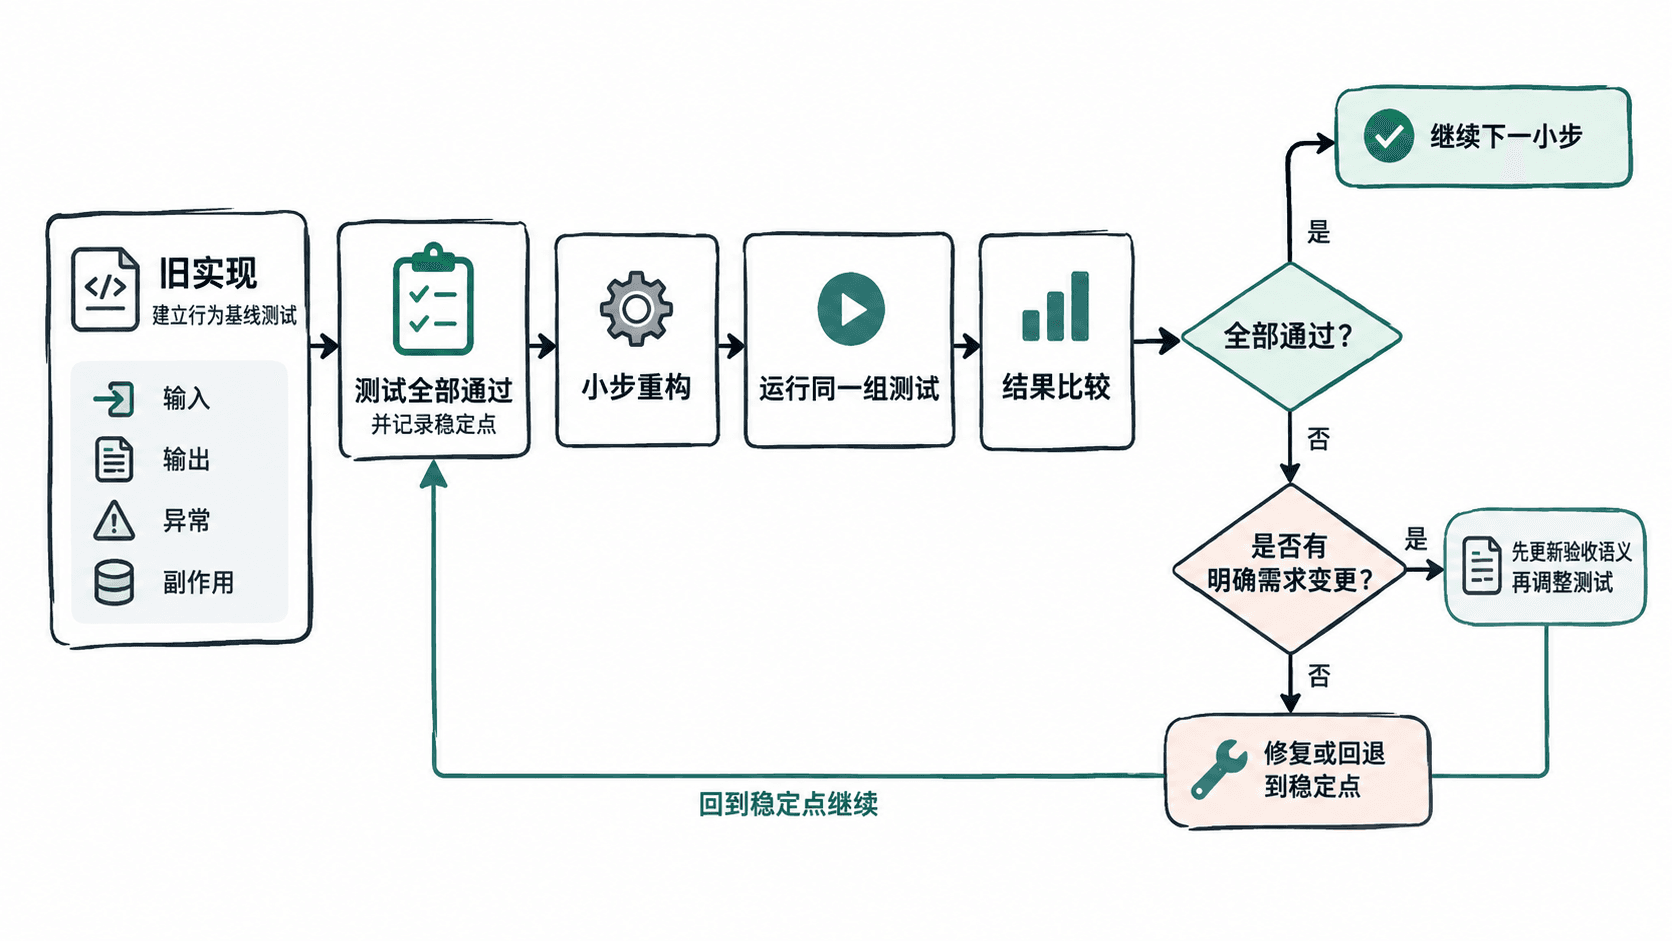
这种闭环的价值在于缩小问题范围。一次只改一个责任边界时,失败很容易定位;如果先大规模改类层次、再补测试,出现差异时就很难判断是哪一步改变了语义。
用同一组用例比较新旧实现
下面示例把“会员折扣”从条件分支重构为策略实现。测试不关心内部是 switch 还是策略对象,只比较两种实现对同一输入是否给出相同结果,并单独验证非法输入。
import java.util.List;
import java.util.Map;

public class RefactorSafetyDemo {
    enum CustomerType { NORMAL, VIP }

    static int oldPrice(CustomerType type, int amount) {
        if (amount < 0) {
            throw new IllegalArgumentException("amount must be >= 0");
        }
        return switch (type) {
            case NORMAL -> amount;
            case VIP -> amount * 90 / 100;
        };
    }

    interface PricingStrategy {
        int apply(int amount);
    }

    static final Map<CustomerType, PricingStrategy> STRATEGIES = Map.of(
        CustomerType.NORMAL, amount -> amount,
        CustomerType.VIP, amount -> amount * 90 / 100
    );

    static int newPrice(CustomerType type, int amount) {
        if (amount < 0) {
            throw new IllegalArgumentException("amount must be >= 0");
        }
        return STRATEGIES.get(type).apply(amount);
    }

    public static void main(String[] args) {
        List<Integer> amounts = List.of(0, 1, 99, 100, 1000);
        int checked = 0;

        for (CustomerType type : CustomerType.values()) {
            for (int amount : amounts) {
                assertEquals(oldPrice(type, amount), newPrice(type, amount));
                checked++;
            }
        }

        assertSameFailure(() -> oldPrice(CustomerType.VIP, -1),
                          () -> newPrice(CustomerType.VIP, -1));
        System.out.println(checked + " normal/boundary cases passed; exception behavior matched");
    }

    static void assertEquals(int expected, int actual) {
        if (expected != actual) {
            throw new AssertionError("expected=" + expected + ", actual=" + actual);
        }
    }

    static void assertSameFailure(Runnable left, Runnable right) {
        String leftMessage = captureFailure(left);
        String rightMessage = captureFailure(right);
        if (!leftMessage.equals(rightMessage)) {
            throw new AssertionError("exception behavior changed");
        }
    }

    static String captureFailure(Runnable action) {
        try {
            action.run();
            return "NO_EXCEPTION";
        } catch (IllegalArgumentException e) {
            return e.getClass().getSimpleName() + ":" + e.getMessage();
        }
    }
}
保存为 RefactorSafetyDemo.java 后,在 JDK 17 或更高版本中执行:
java RefactorSafetyDemo.java预期输出
10 normal/boundary cases passed; exception behavior matched这里真正受保护的是“普通用户不打折、VIP 九折、负数金额拒绝处理”这些业务语义。将来继续把策略创建交给工厂,或把策略注入容器,这组测试仍可原样运行。
测试失败时先判断语义是否真的该变
当重构后的测试失败,不要第一反应就修改断言。先查看失败对应的是返回值、异常、副作用还是时序差异,再回到需求确认它是不是预期变化。若需求没有改变,测试就是回归警报;若需求明确改变,应先更新验收条件,再修改测试和实现。
对于缓存、消息发送、事务和重试逻辑,还要特别检查“结果一样但执行次数变了”的情况。例如重复发送两次通知可能不改变返回值,却已经破坏业务语义。此时应通过可替换的依赖或测试桩记录副作用次数,而不是只比较最终字符串。
当关键路径、边界行为和副作用都由稳定测试覆盖后,模式替换就从“凭感觉重构”变成了可验证的结构演进:每一小步都能证明外部行为仍然成立。