
架构与系统设计 / 系统课时
责任链拆分连续处理规则
责任链拆分连续处理规则
当一段业务逻辑连续执行“校验、风控、审批”等规则时,把所有条件都堆在一个方法里会让顺序、终止条件和扩展点越来越难看清。责任链模式把每条规则变成独立处理器,再按业务需要组合成一条可调整的处理链。
学习目标
- 理解责任链如何拆分连续规则并保持明确的执行顺序
- 能设计“继续传递”和“立即终止”两类处理结果
- 能判断责任链适合的场景,以及何时不应把简单判断过度抽象
把连续规则从大方法中拆开
典型的坏味道是一个方法同时承担参数校验、额度判断、风险拦截和审批判断。新增规则时只能继续增加 if,调整顺序时又要修改原方法,最终所有变化都集中在一个位置。
责任链的核心不是“消灭条件判断”,而是把每条规则的判断和处理放进自己的处理器,并让处理器只决定两件事:当前请求能否继续,以及下一步交给谁。这样,规则本身与规则编排被分开。
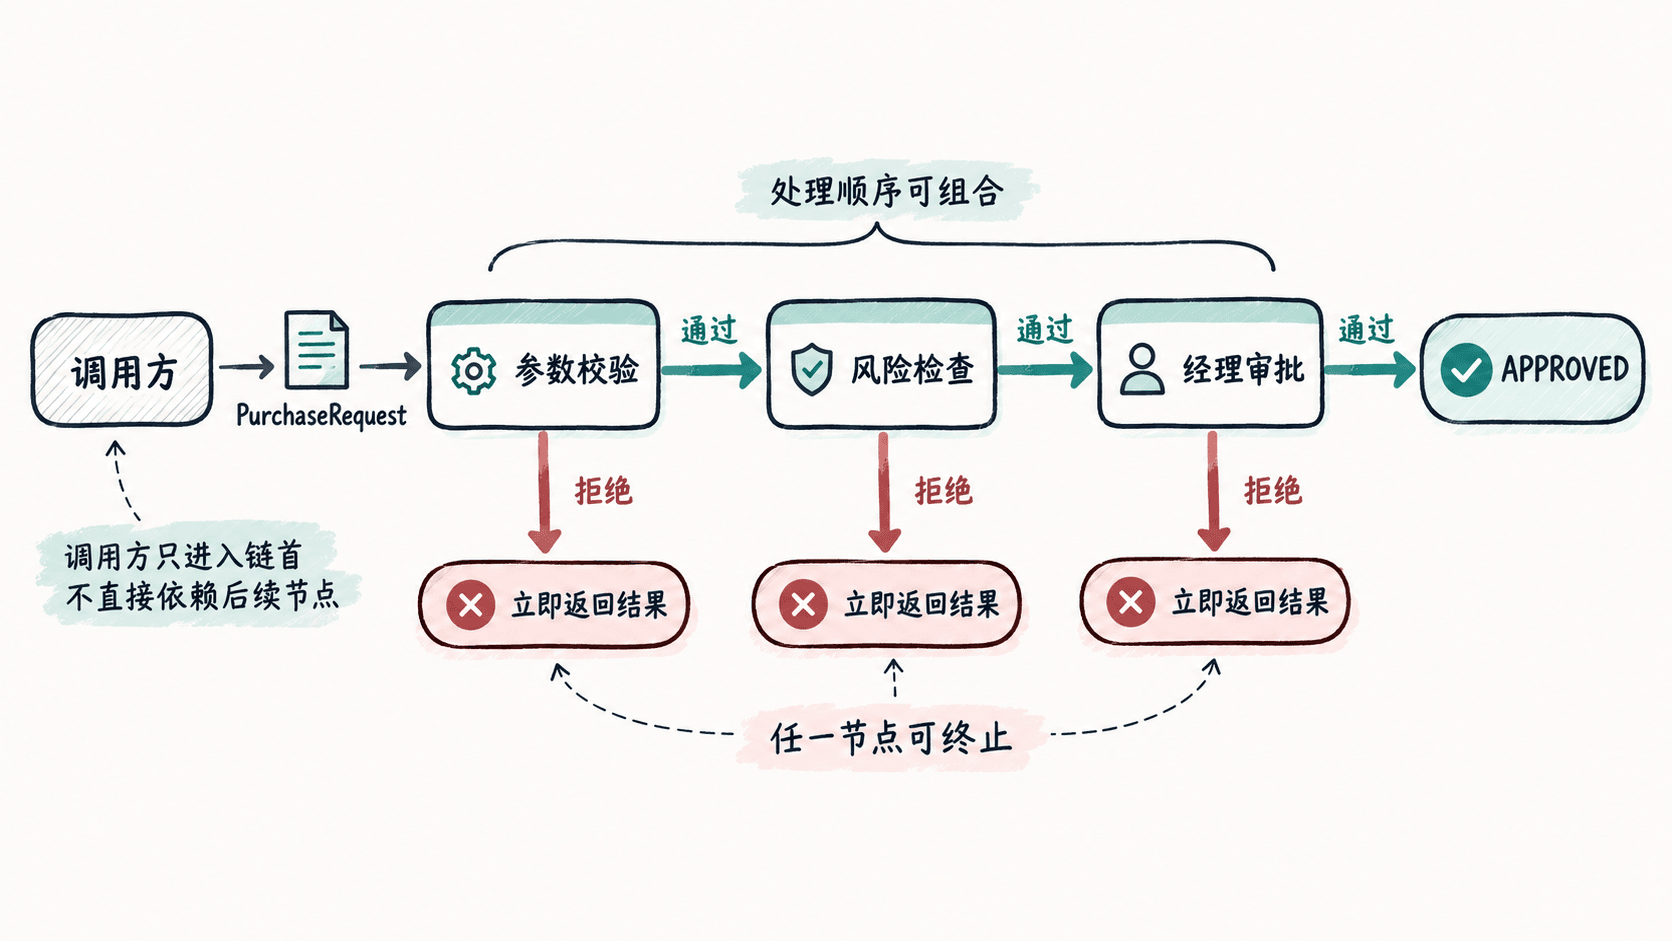
这种结构还有一个直接收益:调用方只需要知道链首,不需要知道内部到底有几条规则。新增处理器时,通常只改组链代码,而不是修改已有处理器。
用可运行示例组织处理链
下面的 Java 示例把金额校验、风险校验和经理审批拆成三个处理器。Handler 负责保存后继节点;当前处理器通过时调用 next,失败时直接返回并终止整条链。
public class ChainDemo {
    record PurchaseRequest(double amount, int riskScore) {}

    interface Handler {
        Result handle(PurchaseRequest request);
    }

    record Result(boolean approved, String message) {}

    static abstract class BaseHandler implements Handler {
        private Handler next;

        BaseHandler linkWith(Handler next) {
            this.next = next;
            return (BaseHandler) next;
        }

        Result next(PurchaseRequest request) {
            return next == null
                    ? new Result(true, "APPROVED")
                    : next.handle(request);
        }
    }

    static class AmountValidator extends BaseHandler {
        public Result handle(PurchaseRequest request) {
            if (request.amount() <= 0) {
                return new Result(false, "INVALID_AMOUNT");
            }
            return next(request);
        }
    }

    static class RiskChecker extends BaseHandler {
        public Result handle(PurchaseRequest request) {
            if (request.riskScore() >= 80) {
                return new Result(false, "RISK_REJECTED");
            }
            return next(request);
        }
    }

    static class ManagerApproval extends BaseHandler {
        public Result handle(PurchaseRequest request) {
            if (request.amount() > 10_000) {
                return new Result(false, "MANAGER_REVIEW_REQUIRED");
            }
            return next(request);
        }
    }

    public static void main(String[] args) {
        AmountValidator first = new AmountValidator();
        first.linkWith(new RiskChecker())
             .linkWith(new ManagerApproval());

        System.out.println(first.handle(new PurchaseRequest(3_000, 20)).message());
        System.out.println(first.handle(new PurchaseRequest(3_000, 95)).message());
        System.out.println(first.handle(new PurchaseRequest(20_000, 20)).message());
    }
}
预期输出
APPROVED
RISK_REJECTED
MANAGER_REVIEW_REQUIRED
这里的终止条件是显式的:任一处理器返回失败结果后,就不会调用 next。如果业务规则要求“所有处理器都执行并收集错误”,则处理器不应在首次失败时返回,而应累积结果后继续传递,这属于另一种链式策略。
顺序和终止条件是设计重点
责任链最容易出错的地方不是处理器类本身,而是链的编排。风险检查放在额度审批前还是后面,会影响性能、返回原因甚至业务语义,因此顺序必须被当成业务规则管理。
可以用三条约束检查设计是否清晰:
- 每个处理器只处理一个稳定职责,不顺便修改无关业务状态。
- 是否继续传递由当前处理器明确决定,不能靠隐式异常或共享标志位猜测。
- 组链代码集中在一个清楚的位置,避免不同调用方各自拼出不一致的顺序。
判断责任链是否值得使用
责任链适合“规则数量会变化、顺序可能调整、单条规则可以独立测试”的连续处理过程,例如请求校验、审批流前置规则、过滤器和中间件链。它让扩展点变成新增处理器,而不是持续修改一个越来越大的方法。
如果只有两三个长期不变的简单判断,直接写清楚的条件分支通常更容易维护。责任链的价值来自规则可组合与变化隔离,不是类越多越好。