
架构与系统设计 / 系统课时
把重构过程控制在安全边界
把重构过程控制在安全边界
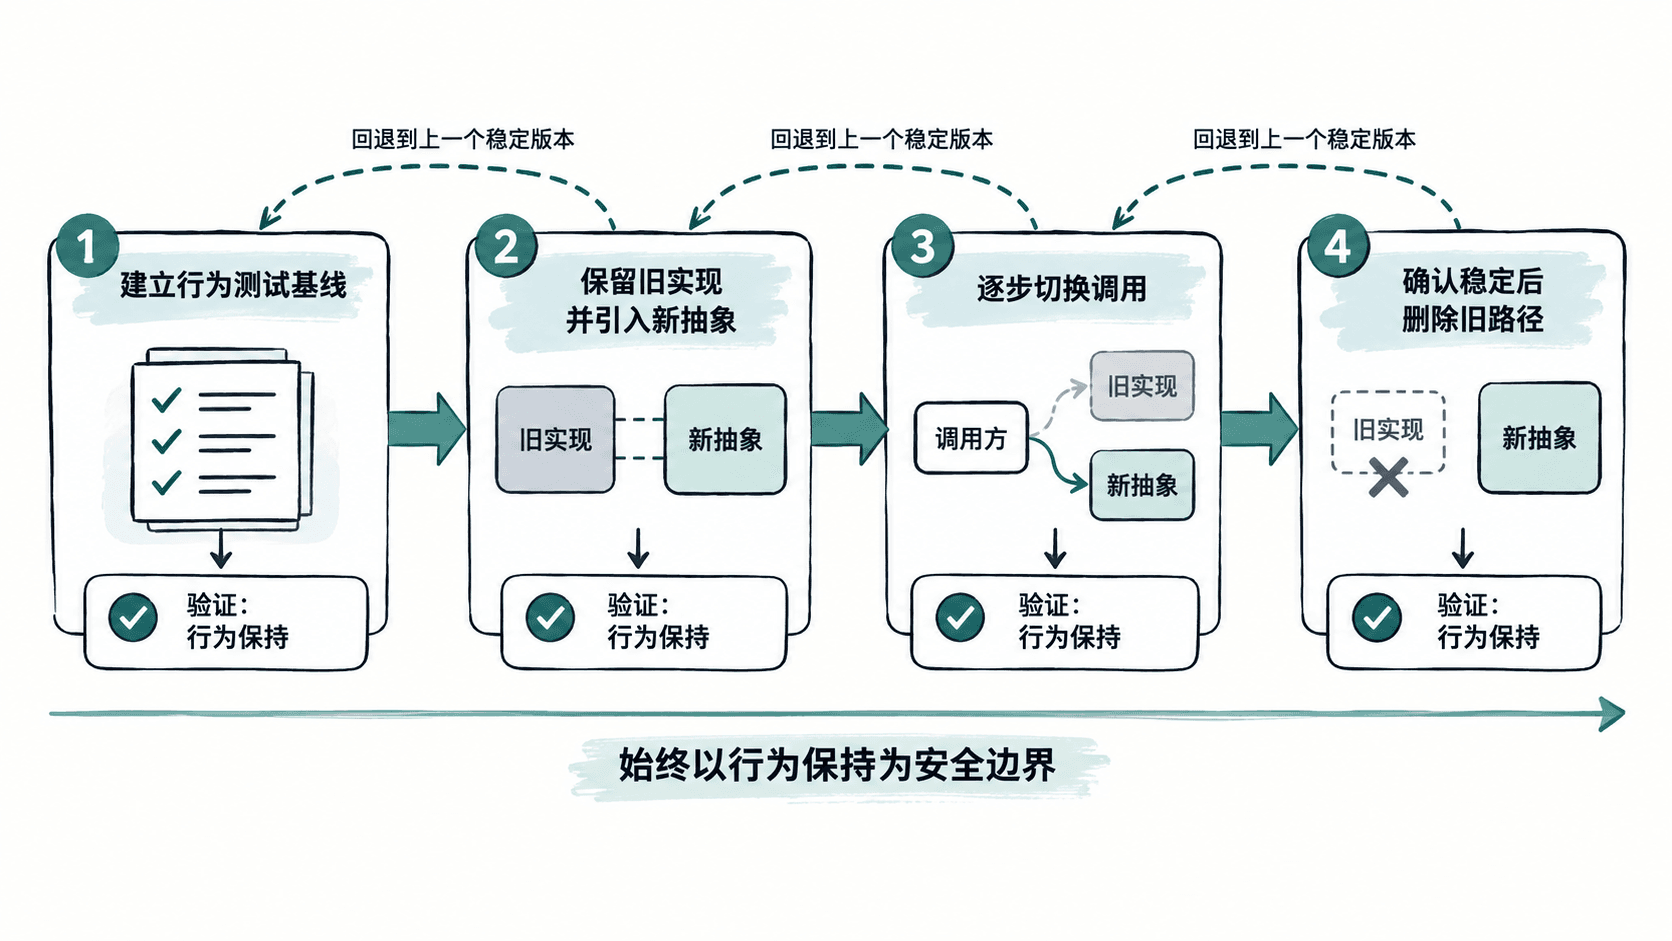
模式重构真正危险的地方不是改动多,而是改完后难以确认行为是否保持。要把测试保护、渐进替换和可回退点串起来,让每一步都有证据、有边界,发现问题时可以迅速回到上一个稳定状态。
学习目标
- 建立“先保护、再替换、后删除”的重构节奏
- 使用自动化测试和小步提交验证行为保持
- 为高风险改动设计可回退的边界
先定义什么不能变
安全重构首先不是决定使用哪一种模式,而是明确外部行为。对于已有业务代码,调用方真正依赖的往往包括返回值、异常、持久化结果、事件发送时机,以及关键副作用。
可以先把稳定契约写成测试,再开始内部重构。测试不一定覆盖所有实现细节,但至少应锁定本次改动不能破坏的业务结果。
用测试建立可观测的基线
测试保护的重点是让重构前后可以做对照。优先补业务层和接口层的高价值用例,例如同一输入得到相同结果、非法输入仍抛出预期异常、关键副作用仍然发生。
例如原代码计算订单折扣,先固定当前公开行为,再替换内部实现。下面是一个独立可运行的 Python 示例,用断言表示重构前后的稳定契约。
def calculate_discount(total: float, vip: bool) -> float:
    if total < 0:
        raise ValueError("total must be non-negative")
    return total * 0.90 if vip else total


def test_discount_behavior() -> None:
    assert calculate_discount(100, True) == 90
    assert calculate_discount(100, False) == 100

    try:
        calculate_discount(-1, False)
    except ValueError as exc:
        assert str(exc) == "total must be non-negative"
    else:
        raise AssertionError("expected ValueError")


if __name__ == "__main__":
    test_discount_behavior()
    print("tests passed")
预期输出
tests passed采用渐进替换而不是一次重写
重构过程中可以暂时保留旧路径,让新实现先在少量调用点承担职责。每次只移动一个结构性变化,例如先提取接口,再替换一个调用,再删除一个重复分支。
一个实用边界是“单次改动只回答一个问题”:接口是否仍然满足原契约、替换后结果是否一致、异常是否一致。这样失败时可以准确定位到最近一次变化,而不是在一大片 diff 中猜原因。
为每一步保留回退点
安全重构不等于永远不出错,而是出错后代价可控。建议把每个已经验证通过的阶段形成清晰提交,并避免把行为变化、格式化和大规模无关整理混在同一次提交中。
当测试失败时,先判断是预期中的结构变化还是行为回归。结构调整可以继续修复;行为回归则应优先恢复到最近稳定点,再缩小改动范围。不要为了“让测试重新变绿”而直接修改测试,除非业务契约本身已经确认发生变化。
什么时候可以删除旧实现
只有当新路径已经接管全部调用、关键测试稳定,并且没有运行期配置或兼容入口继续依赖旧实现时,才适合删除旧代码。删除本身也应作为独立小步骤,方便审查和回退。
最终的安全边界可以概括为:先建立行为证据,再小步改变结构;每一步都验证,并始终保留回到稳定状态的路径。