
原生移动开发 / 系统课时
处理拒绝与不再询问
处理拒绝与不再询问
用户拒绝权限后,应用不能简单地反复弹系统对话框。正确做法是区分首次拒绝、仍适合解释后重试,以及系统已经不再继续展示请求界面的情况,并根据功能重要程度选择重试、降级或引导用户到系统设置。
学习目标
- 能根据授权结果决定解释、重试、降级或进入系统设置的路径
- 能正确使用
shouldShowRequestPermissionRationale(),避免把它误当成永久拒绝的唯一判断器 - 能设计拒绝后的可恢复流程,并用实际设备验证权限状态
先判断拒绝发生在哪里
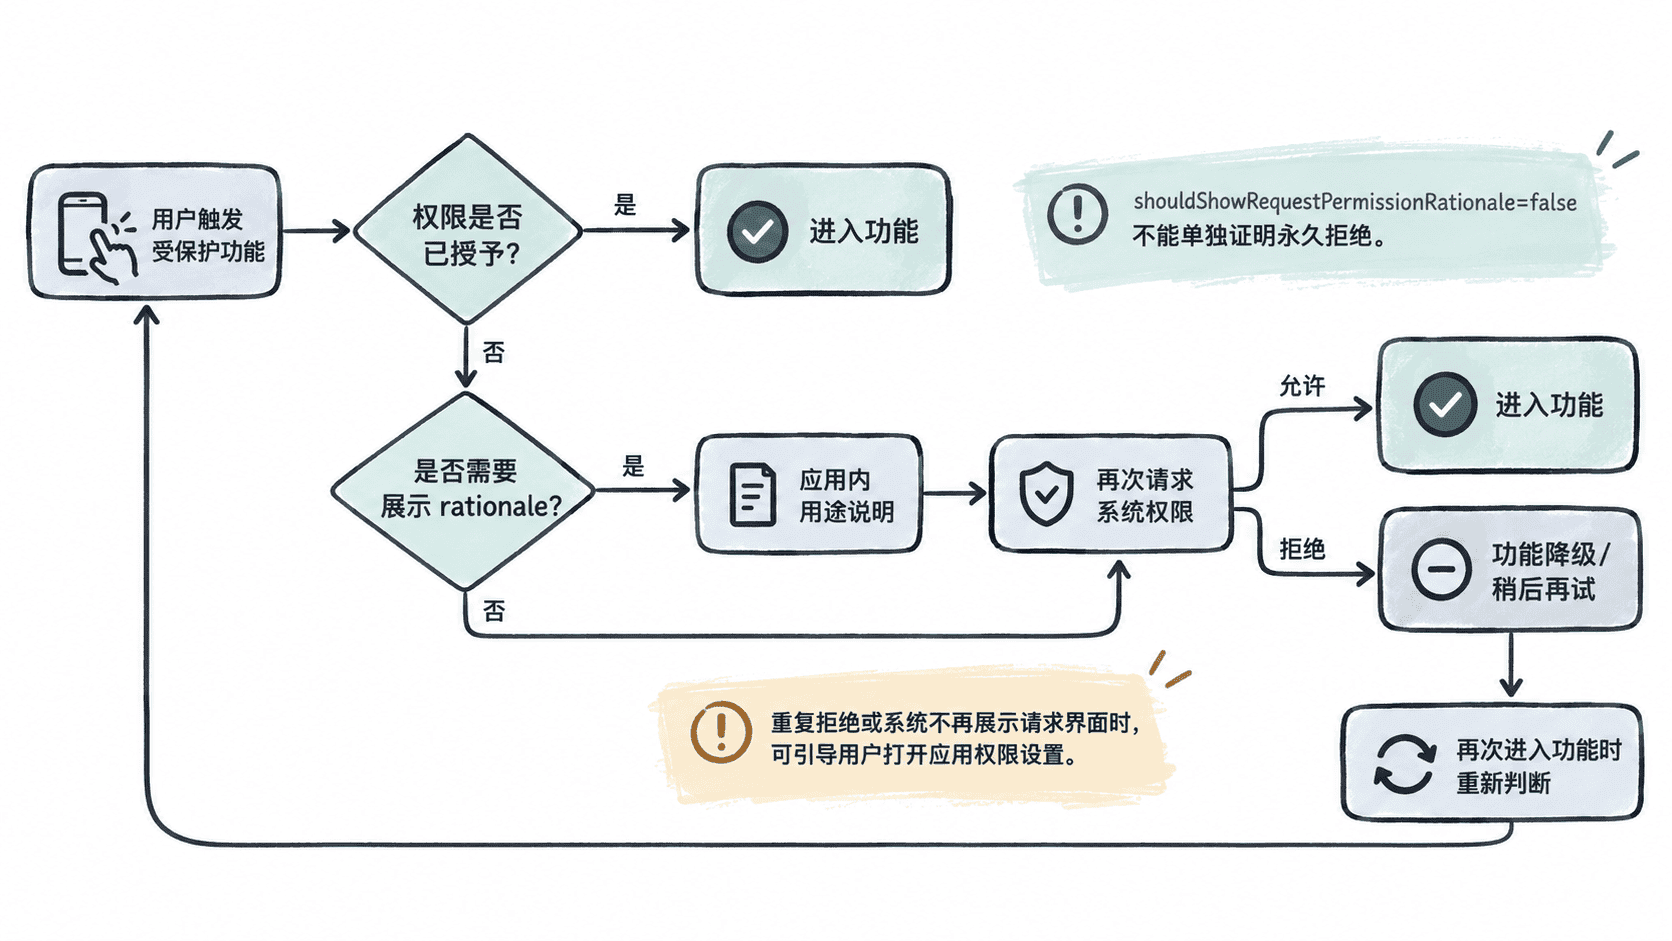
运行时权限处理最好围绕“用户正在执行什么功能”设计,而不是进入页面就提前申请。一次请求结束后,首先检查权限是否已经获得;如果没有获得,再判断当前是否适合向用户解释原因。Android 官方推荐在需要解释时展示教育性界面,然后再次请求;用户拒绝后则应让功能在缺少权限时仍能以合理方式运行。Android 运行时权限官方文档
对于普通拒绝,可以把流程理解成“拒绝 → 解释 → 用户再次触发功能 → 再请求”。例如扫码功能第一次申请相机被拒绝,可以在用户再次点击“扫码”时说明相机只用于扫描,并提供再次授权入口,而不是在页面加载时连续弹窗。
shouldShowRequestPermissionRationale() 返回 true 时,通常意味着系统建议应用先展示解释界面。返回 false 时,不能简单等同于“不再询问”:首次请求前也可能得到 false。因此不要仅靠这个返回值就给用户贴上“永久拒绝”标签。
用 AndroidX 管理请求和回调
推荐使用 ActivityResultContracts.RequestPermission 管理单项权限。下面示例把“请求权限”和“权限结果”放在同一条业务链路中,重点是拒绝后的处理,而不是把请求代码散落在多个按钮回调里。
这是一个依赖 AndroidX Activity Result API 的 Activity 片段示例;实际项目中需要把它放进已有 Activity,并把 <PERMISSION> 替换为真实权限。
class PermissionActivity : AppCompatActivity() {
    private val requestCamera = registerForActivityResult(
        ActivityResultContracts.RequestPermission()
    ) { granted ->
        if (granted) {
            startScanner()
        } else {
            handleCameraDenied()
        }
    }

    private fun requestCameraWhenNeeded() {
        when {
            ContextCompat.checkSelfPermission(
                this,
                Manifest.permission.CAMERA
            ) == PackageManager.PERMISSION_GRANTED -> {
                startScanner()
            }
            ActivityCompat.shouldShowRequestPermissionRationale(
                this,
                Manifest.permission.CAMERA
            ) -> {
                showCameraRationale()
            }
            else -> requestCamera.launch(Manifest.permission.CAMERA)
        }
    }

    private fun showCameraRationale() {
        Toast.makeText(
            this,
            "相机权限仅用于扫码,请允许后继续。",
            Toast.LENGTH_LONG
        ).show()
        requestCamera.launch(Manifest.permission.CAMERA)
    }

    private fun handleCameraDenied() {
        // 这里不要无限自动重试;让下一次业务操作重新判断状态。
        Toast.makeText(this, "无法使用扫码功能,可稍后重试。", Toast.LENGTH_LONG).show()
    }

    private fun startScanner() {
        Toast.makeText(this, "进入扫码功能", Toast.LENGTH_SHORT).show()
    }
}
预期结果
首次触发且未授权:系统显示权限请求。
用户允许:进入“进入扫码功能”对应的业务路径。
用户拒绝:显示“无法使用扫码功能,可稍后重试”,不会自动循环弹窗。
再次进入功能:应用重新检查当前权限,而不是假定上一次状态仍然有效。
什么时候进入系统设置
当系统不再提供可用的运行时授权提示,或者用户已经明确多次拒绝时,继续调用 launch() 并不能保证再次出现系统对话框。Android 11 起,重复拒绝某项权限可以被视为用户表达了“不再询问”的意图,系统可能不再显示权限对话框。Android 11 权限行为变化
这时更合理的体验是先说明缺少权限会导致什么,再给出“去设置”入口。设置页是用户主动改变权限的地方,因此文案应该具体,例如“开启相机权限后才能扫码”,而不是只写“请授权”。
private fun openAppDetailsSettings(context: Context) {
    val intent = Intent(
        Settings.ACTION_APPLICATION_DETAILS_SETTINGS,
        Uri.parse("package:${context.packageName}")
    )
    context.startActivity(intent)
}
预期结果
调用 openAppDetailsSettings(this) 后,系统打开当前应用的详情设置页。
用户可以在系统界面检查并修改该应用的权限状态。
在真实设备上不要尝试仅凭一次 shouldShowRequestPermissionRationale() 返回值判断“永久拒绝”。调试权限状态时,可以查看系统记录的权限 flags;例如 Android 官方给出的排查方式是 dumpsys package。
adb shell dumpsys package <PACKAGE_NAME>预期结果
输出包含目标应用的 runtime permissions 区域,并列出诸如 ACCESS_FINE_LOCATION、POST_NOTIFICATIONS 等权限及其 granted 状态和 flags。
实际权限集合和 flags 会随应用声明、设备版本及用户操作而变化。
拒绝后的功能降级
权限不是功能本身,而是功能访问某类受保护数据或能力的前提。因此权限被拒绝后,先问“功能能否用较低能力继续”,再决定是否强制阻断。例如地图可以允许用户手动输入地点,通讯录导入可以保留手动添加入口,定位功能可以先显示无定位版本的页面。
对于核心功能确实无法继续的情况,也要把失败路径设计成可恢复状态:显示缺少的能力、说明用途、提供重新请求或设置入口,并在用户返回应用后再次检查授权结果。不要把“跳转设置”当成万能补救,用户没有授权时仍必须允许应用安全地处理这一状态。
最终的判断原则是:不要把拒绝当异常崩溃,也不要把“不再询问”当作一个可以无限精确探测的布尔字段。应用真正需要维护的是当前授权状态、用户下一次操作的上下文,以及缺少权限时可提供的替代功能。