
原生移动开发 / 系统课时
完成一次运行时权限申请
完成一次运行时权限申请
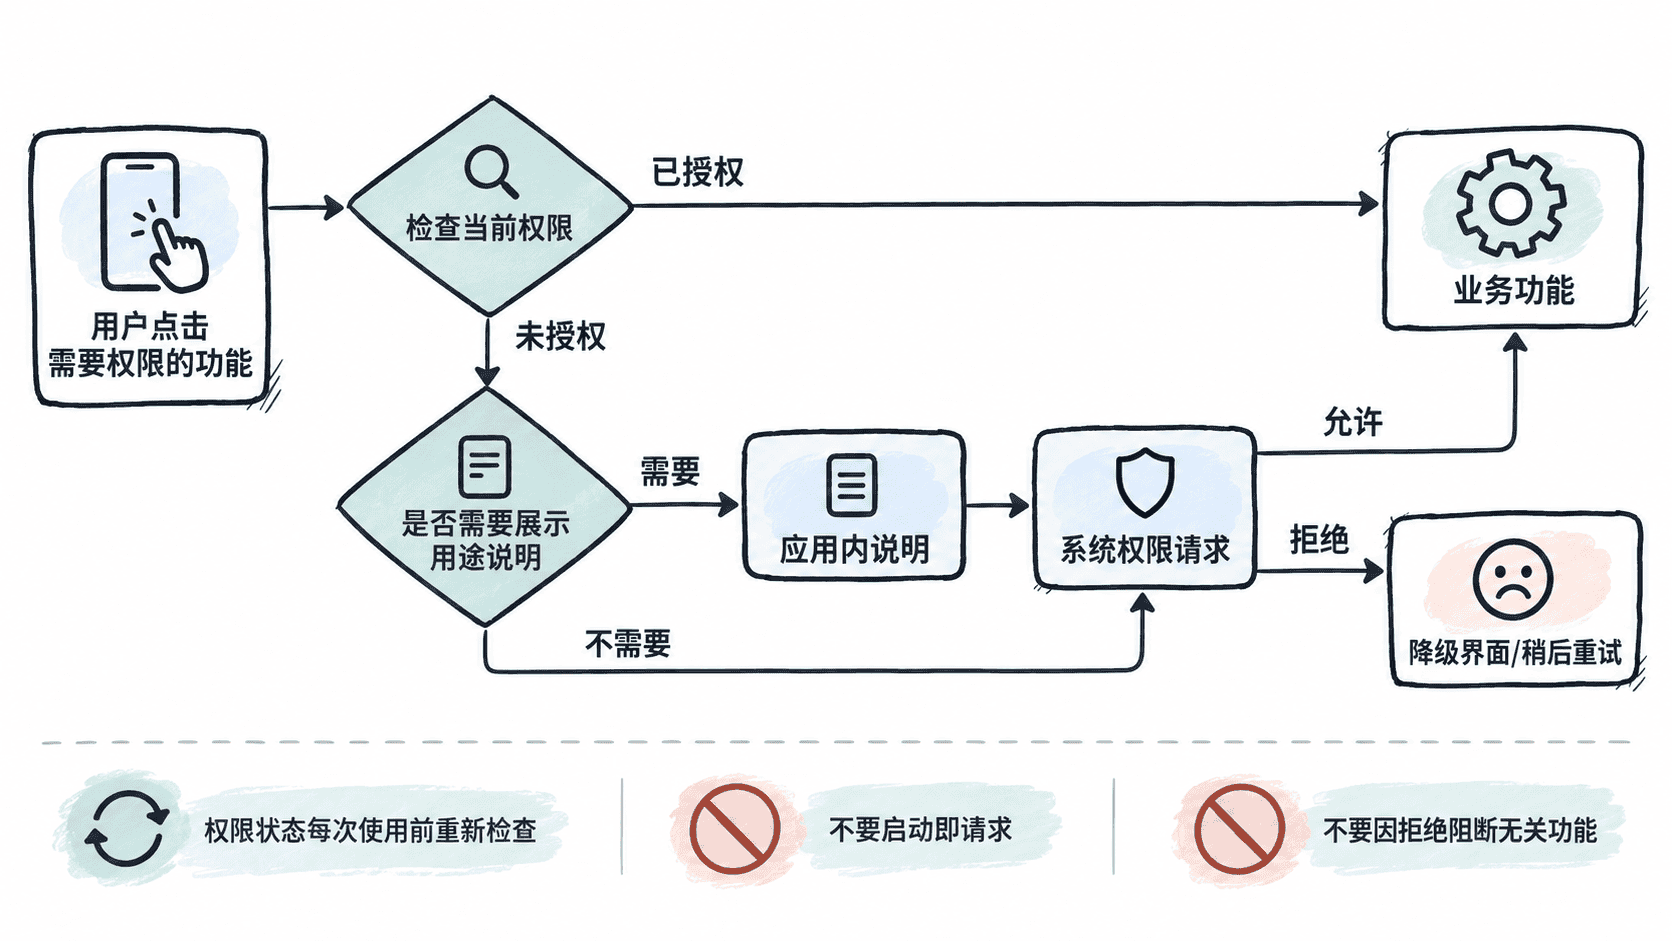
这一课把一次完整的运行时权限请求落到代码:进入功能时检查权限,必要时展示说明并发起系统请求,再根据结果继续或降级。重点不是“把弹窗调出来”,而是让授权流程在重复点击、拒绝和页面重建时仍然可控。
学习目标
- 使用 AndroidX Activity Result API 完成一次运行时权限申请
- 正确处理已授权、需要说明、被拒绝三种路径
- 避免重复请求,并理解页面重建时结果处理的关键点
先把请求时机放对
假设应用有一个“扫码”按钮,需要摄像头权限。不要在 onCreate() 中无条件申请,而应该等用户主动点击扫码后再检查权限。Android 官方建议把运行时权限与具体用户操作关联,并在需要执行受保护操作时再次检查授权状态。([Android Developers][3])
本例使用 AndroidX ActivityResultContracts.RequestPermission。官方文档将它作为简化运行时权限请求逻辑的推荐方式之一,避免自己维护 request code 与旧式回调分发。([Android Developers][3])
实现检查、申请和结果处理
下面是一个可放入 Android App 的完整 Activity 示例。它使用摄像头权限作为示例,按钮点击后才进入授权流程;permissionLauncher 作为 Activity 成员注册,因此页面重新创建后仍会重新建立结果回调。
package com.example.permissions

import android.Manifest
import android.content.pm.PackageManager
import android.os.Bundle
import android.widget.Button
import android.widget.Toast
import androidx.activity.result.contract.ActivityResultContracts
import androidx.appcompat.app.AppCompatActivity
import androidx.core.content.ContextCompat

class MainActivity : AppCompatActivity() {

    private lateinit var scanButton: Button

    // 让系统负责把权限结果分发给当前 Activity 实例。
    private val permissionLauncher =
        registerForActivityResult(ActivityResultContracts.RequestPermission()) { granted ->
            if (granted) {
                startScan()
            } else {
                showPermissionDeniedState()
            }
        }

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        scanButton = findViewById(R.id.scanButton)
        scanButton.setOnClickListener {
            requestCameraIfNeeded()
        }
    }

    private fun requestCameraIfNeeded() {
        val granted = ContextCompat.checkSelfPermission(
            this,
            Manifest.permission.CAMERA
        ) == PackageManager.PERMISSION_GRANTED

        if (granted) {
            startScan()
            return
        }

        // 已拒绝过且系统建议解释原因时,先给出业务说明,再申请。
        if (shouldShowRequestPermissionRationale(Manifest.permission.CAMERA)) {
            Toast.makeText(
                this,
                "扫码需要使用摄像头",
                Toast.LENGTH_LONG
            ).show()
        }

        permissionLauncher.launch(Manifest.permission.CAMERA)
    }

    private fun startScan() {
        Toast.makeText(this, "开始扫码", Toast.LENGTH_SHORT).show()
    }

    private fun showPermissionDeniedState() {
        scanButton.text = "无法扫码,重新授权后再试"
    }
}
预期结果
首次点击“扫码”且 CAMERA 未授权:系统显示摄像头权限请求。
用户允许:回调收到 granted=true,并进入 startScan()。
用户拒绝:回调收到 granted=false,界面进入不可扫码状态,而不是继续访问摄像头。
再次点击且权限已授予:直接执行 startScan(),不会重复弹出权限框。
为什么这样不会把状态写乱
关键是把“权限状态”和“业务状态”分开。checkSelfPermission() 只回答当前是否已有授权;RequestPermission 的回调只处理这次请求的结果。真正执行摄像头功能前仍应依赖当前授权状态,而不是依赖某个自己维护的布尔变量。系统权限可以被用户在应用外部撤销,因此业务状态不能替代权限检查。([Android Developers][1])
页面重建时,Activity 会重新创建并重新注册 permissionLauncher。这也是 Activity Result API 比自己维护旧式 request code 更容易控制的原因:结果处理入口与当前 Activity 生命周期绑定,业务代码不需要自行寻找旧页面实例。实际项目中仍应让授权后的操作以当前页面状态为准,而不是假设结果一定仍适用于已经离开的界面。
重复请求与拒绝后的降级
重复点击是权限流程中的常见边界。最直接的控制方式是让按钮只触发一次业务入口,并避免在多个回调、观察者或页面事件中同时调用 launch()。更重要的是,拒绝权限后不要把整个页面锁死,应明确提供不依赖该权限的替代路径,例如保留手动输入、继续浏览历史记录或允许稍后重新授权。Android 官方同样要求在用户拒绝后优雅降级。([Android Developers][3])
页面重建时怎么验证
不要只测试“点一次然后允许”。至少重新执行这组场景:第一次申请并允许、第一次申请并拒绝、已经允许后再次进入、已经拒绝后再次点击,以及发起请求期间旋转屏幕或触发其他导致 Activity 重建的操作。每种情况下都要确认不会访问未授权资源,也不会因为旧页面状态丢失而误执行受保护操作。
最终可以把一次运行时权限接入压缩成一句工程规则:Manifest 声明确保应用声明需求,运行时检查决定当前能不能做,用户结果决定这次操作继续还是降级。