
交互与用户体验 / 系统课时
安全渲染 Markdown 与外部链接
安全渲染 Markdown 与外部链接
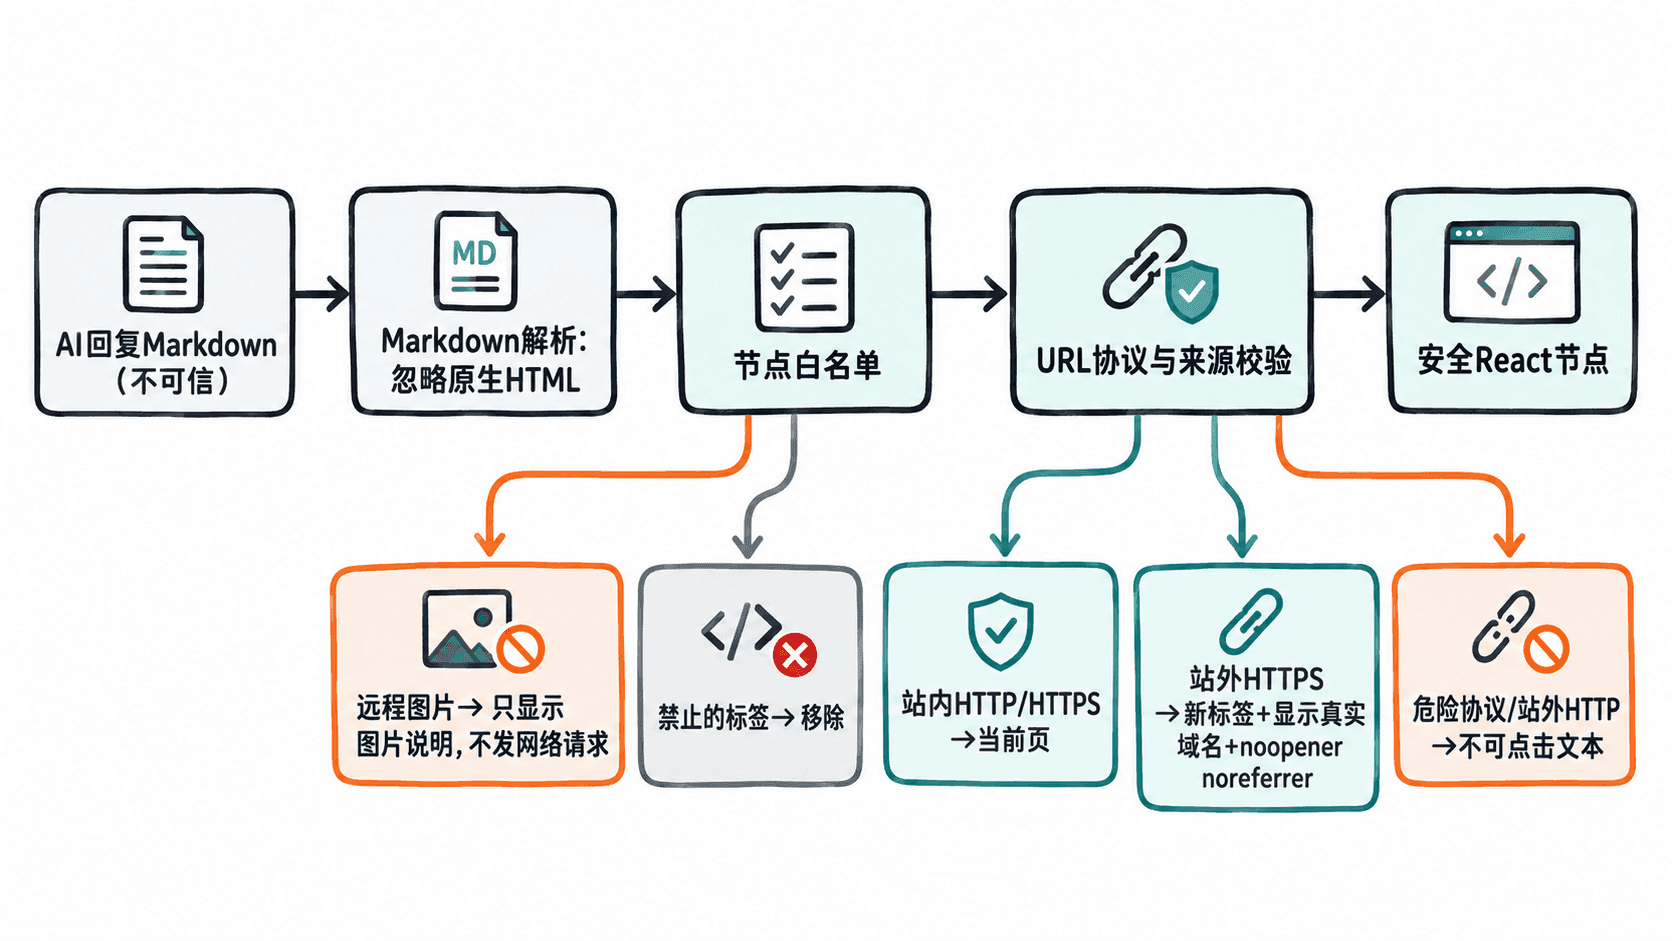
AI 回复可以携带 Markdown,也可能夹带 HTML、危险链接和追踪图片。本课将模型输出视为不可信输入,建立一套可运行的渲染规则:保留常用排版、限制可生成的元素、校验外链,并让被拦截的内容仍有可读提示。
学习目标
- 区分 Markdown 解析、元素白名单和 URL 校验各自负责的风险。
- 在 React 中实现禁止原生 HTML、限制外链与图片加载的组件。
- 用恶意输入验证安全降级,避免把“没有弹窗”等同于安全。
确定渲染白名单
不要把模型返回的 Markdown 转成 HTML 后直接赋给 innerHTML 或 dangerouslySetInnerHTML。以 react-markdown 10.x 为例,用受控组件承接解析结果,并限制生成的元素。本例采用以下规则:
| 输入类型 | 处理规则 |
|---|---|
| 段落、二三级标题、强调、列表、引用、行内与块级代码 | 保留为受控 React 元素 |
| Markdown 链接 | 仅站内 HTTP/HTTPS 或站外 HTTPS 可点击;站外新标签打开 |
| Markdown 图片 | 只保留替代文字,不创建联网的 img 元素 |
原生 HTML,包括 script、iframe 和带事件属性的标签 |
丢弃解析出的 HTML 节点;行内标签之间已解析为 Markdown 的普通文本仍可显示 |
| 无效 URL、危险协议、站外 HTTP | 降级为不可点击的说明文字 |
图片节点列入解析白名单,只为了提取 alt 并显示占位说明,绝不把 src 传给浏览器。链接要用 URL 解析器判断协议和来源,不能靠检查字符串是否包含 https。
实现可运行的 React 渲染器
下面使用 Vite 的 React 模板与 react-markdown 10.x。先确认本机已安装 Node.js 和 npm,执行:
npm create vite@latest safe-markdown-demo -- --template react
cd safe-markdown-demo
npm install
npm install react-markdown@^10
npm run dev
预期结果:开发服务器启动,终端显示本地访问地址;在替换组件前,浏览器先看到 Vite 模板页。地址中的端口随环境变化,可记为 <PORT>。运行前按所选 Vite 版本的要求选择 Node.js;在共享课程环境中也可锁定已验证的脚手架和依赖版本。
将 src/App.jsx 完整替换为以下代码。skipHtml 忽略原生 HTML;不启用 rehype-raw;SafeLink 在默认 URL 过滤的基础上实施更严格的产品规则。
import Markdown from 'react-markdown';
const answer = [
'## 操作说明',
'这里包含**重点**和 `npm run dev`。',
'[站内帮助](#help) · [外部参考](https://example.com/)',
'[危险链接](javascript:alert(1)) · [明文外链](http://example.com/)',
'',
'<img src=x onerror=alert(1)>',
].join('\n\n');
const allowed = [
'p', 'h2', 'h3', 'strong', 'em', 'ul', 'ol', 'li',
'blockquote', 'pre', 'code', 'br', 'a', 'img',
];
function SafeLink({ href, children }) {
if (!href?.trim()) return <span>{children}(链接不可用)</span>;
// 相对路径和锚点可用,省略协议的站外地址需要明确写成 HTTPS。
if (/^[\\/]{2}/.test(href.trim())) return <span>{children}(请使用完整链接)</span>;
let url;
try {
// 先解析 URL,再判断协议和来源;拒绝带用户名的伪装地址。
url = new URL(href, window.location.href);
} catch {
return <span>{children}(链接不可用)</span>;
}
if (!['http:', 'https:'].includes(url.protocol) ||
url.username || url.password) {
return <span>{children}(链接已拦截)</span>;
}
const external = url.origin !== window.location.origin;
if (external && url.protocol !== 'https:') {
return <span>{children}(站外链接须使用 HTTPS)</span>;
}
return (
<a href={url.href}
target={external ? '_blank' : undefined}
rel={external ? 'noopener noreferrer' : undefined}>
{children}{external ? `(外部:${url.hostname})` : ''}
</a>
);
}
export default function App() {
return (
<main>
<h1>安全渲染预览</h1>
<Markdown
skipHtml
allowedElements={allowed}
components={{
a: SafeLink,
// 只展示图片替代文字,防止远程地址自动发起请求。
img: ({ alt }) => <span>[图片已隐藏:{alt || '无描述'}]</span>,
}}
>
{answer}
</Markdown>
<p id="help">这里是站内帮助区域。</p>
</main>
);
}预期结果:编辑后浏览器热更新为“安全渲染预览”页面,显示标题、加粗文字、站内帮助与 HTTPS 外链;危险链接变为不可点击文字,远程图片只显示占位说明,原生 HTML 不会创建 DOM 元素。
检查危险输入与降级结果
在浏览器中核对上述输入,再用开发者工具的 Elements 与 Network 面板检查实际 DOM 和请求,不要只看界面是否出现弹窗。
| 检查对象 | 必须观察到的结果 |
|---|---|
**重点** 和行内代码 |
正常呈现粗体和等宽代码 |
javascript:alert(1) |
不存在可点击的危险 href,不会执行脚本 |
http://example.com/ |
显示“站外链接须使用 HTTPS”,无法点击 |
https://example.com/ |
新标签打开,链接具有 rel="noopener noreferrer",旁边标明 example.com |
| 远程 Markdown 图片 | 显示“图片已隐藏”,Network 中没有该图片请求 |
原生 <img onerror=...> |
Elements 中没有由它创建的 img 节点,也不执行事件处理器 |
再加入空地址、//example.com/、https://user@example.com/、大小写混合的 HTTPS 和行内 HTML 标签。空地址、协议相对地址和带凭据的地址应降级为文字;合法的大小写混合 HTTPS 由 URL 解析器正规化。行内标签不能生成 HTML 元素,但标签之间的普通文本可保留。验收以最终 DOM 的 href、target、rel 和网络请求为准。
识别过滤器解决不了的问题
noopener 可隔离新页面对原页面的控制,noreferrer 可避免将来源页面地址作为 Referer 发送;它们不负责检查目标站点是否可信。即便是 HTTPS,外链也可能指向钓鱼网站,因此高风险操作可加离站确认或域名准入名单。
当前策略不支持任意 HTML、iframe 或真正的远程图片。如果业务必须开放 HTML,应另行设计严格的消毒规则,使用持续维护的 DOMPurify 或合适的 rehype-sanitize 白名单;仅启用 rehype-raw 并不提供消毒。生产环境再结合 CSP、依赖更新与自动化回归检查,但不要让这些辅助措施取代输入与输出边界控制。