
服务注册与分布式协调 / 系统课时
排查版本权限与代理异常
排查版本权限与代理异常
当 MCP Server 明明已经进入 Nacos,却出现版本不对、无权限、外部资源搜不到或 Router 转发失败时,问题通常发生在“目录选择 → 版本选择 → 可见性与鉴权 → Router → 后端”之间。本篇把这些相似现象拆成可验证的层次,避免一看到 404、403 或空结果就直接重建资源。
学习目标
- 能用目录详情区分版本选择错误、资源不可见和权限不足
- 能定位外部 MCP 资源导入后不可发现的常见断点
- 能判断 Router 异常发生在搜索、装载、代理还是后端响应层
先建立五层判断顺序
Nacos AI Registry 会管理 MCP Server 的端点、版本与协议;MCP Router 则在此基础上提供搜索、安装和代理能力。因此同一个“调用失败”至少可能来自目录里选错版本、当前身份不可见、Router 选错 namespace、代理目标配置错误,或真实后端已经异常。([Nacos 官网][5])
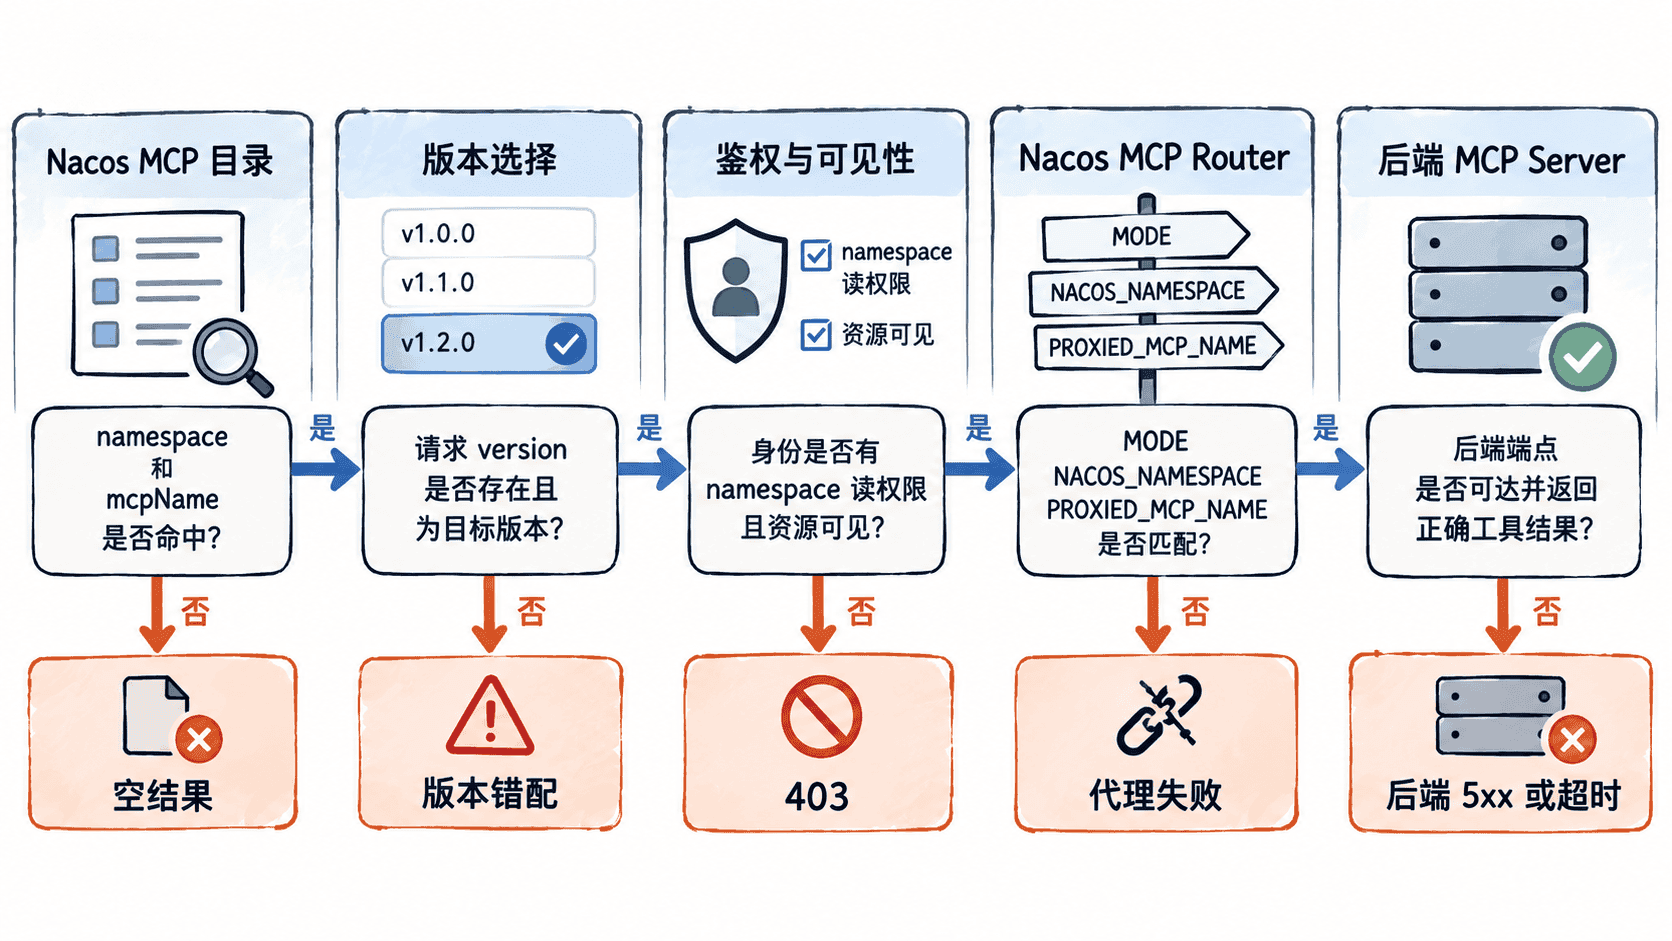
判断时始终从上到下:先证明目录里有什么,再证明当前身份能不能读,最后才查 Router 和后端。这样可以把“目录根本没有目标版本”和“Router 拿到了版本但转发失败”明确分开。
用 MCP 详情接口核对版本与权限
Nacos 3.x 的 MCP Admin API 可以按 mcpName 和可选 version 查询详情;对应命名空间需要读权限。详情中可以看到当前版本、全部版本、启用状态、协议和后端端点等信息。认证成功并不代表一定有资源权限,权限仍受角色、namespace 与资源可见性约束。([Nacos 官网][2])
NACOS_BASE="${NACOS_BASE:-http://127.0.0.1:8848}"
NAMESPACE="${NAMESPACE:-public}"
MCP_NAME="${MCP_NAME:-<MCP_NAME>}"
VERSION="${VERSION:-<VERSION>}"
TOKEN="${NACOS_TOKEN:-}"

AUTH=()
if [ -n "$TOKEN" ]; then
  AUTH=(-H "Authorization: Bearer $TOKEN")
fi

tmp="$(mktemp)"
status="$(curl -sS -o "$tmp" -w '%{http_code}' "${AUTH[@]}" --get "$NACOS_BASE/nacos/v3/admin/ai/mcp" --data-urlencode "namespaceId=$NAMESPACE" --data-urlencode "mcpName=$MCP_NAME" --data-urlencode "version=$VERSION")"

printf 'http=%s\n' "$status"
jq -c '{
  code,
  message,
  data:(if .data == null then null else {
    name:.data.name,
    namespaceId:.data.namespaceId,
    enabled:.data.enabled,
    version:.data.versionDetail.version,
    protocol:.data.protocol,
    backendEndpointCount:(.data.backendEndpoints // [] | length),
    versions:[.data.allVersions[]?.version]
  } end)
}' "$tmp"
rm -f "$tmp"
预期输出(目标版本存在且当前身份有权读取时):
http=200
{"code":0,"message":"success","data":{"name":"<MCP_NAME>","namespaceId":"<NAMESPACE>","enabled":true,"version":"<VERSION>","protocol":"<PROTOCOL>","backendEndpointCount":1,"versions":["<VERSION>","<OTHER_VERSION>"]}}
如果 HTTP 为 401,应先检查 token、用户名密码或当前鉴权插件;如果身份有效却返回 403 或权限错误,继续检查该身份对目标 namespace 的读权限。若请求成功但目标 version 不存在,问题属于版本选择而不是网络故障。([Nacos 官网][6])
区分版本指针和资源可见性
版本故障最常见的误判是“目录里有这个 MCP,所以任何版本都应该可用”。实际上客户端可能显式指定版本,目录也会维护 latestPublishedVersion、版本详情和是否为 latest 等信息;排查时应同时记录调用方请求的版本和目录当前发布的版本,不要只看名称。([Nacos 官网][7])
外部提供商的 MCP Server 可以导入 Nacos 后统一治理,但“源端存在”不等于“当前调用方可发现”。依次确认资源是否已导入目标 namespace、是否处于启用状态、当前身份是否在可见范围内,以及导入记录中的端点与协议是否仍然有效。若 Admin API 能查到而 Router 搜索不到,优先比较两者使用的 namespace、身份和可见性上下文,而不是重新导入一份同名资源。([Nacos 官网][5])
把 Router 故障拆成搜索、装载和代理
Router 模式下可通过 search_mcp_server 搜索、add_mcp_server 装载并连接目标服务,再由 use_tool 代理工具调用;Proxy 模式则只做透明转发,并要求 PROXIED_MCP_NAME 指向已经注册到 Nacos 的目标 MCP Server。Router 还会读取 NACOS_ADDR、NACOS_NAMESPACE、MODE、PROXIED_MCP_NAME 与传输协议等配置。([GitHub][8])
| 现象 | 优先检查 | 典型结论 |
|---|---|---|
| 搜索结果为空 | NACOS_NAMESPACE、身份、可见性、版本状态 |
Router 还没进入代理阶段 |
| 能搜索但装载失败 | 目录中的协议、端点、目标版本 | 目录可见,但连接目标失败 |
能装载但 use_tool 失败 |
Tool 名称、参数、后端响应 | Router 已找到服务,问题更靠近后端 |
| Proxy 模式无目标 | MODE、PROXIED_MCP_NAME、namespace |
代理选择配置错误 |
| Router 超时或 5xx | 直接验证后端端点与依赖 | 先证明后端是否独立可用 |
用故障判断表完成回归
修复后不要只看一次成功请求。记录本次故障的 namespace、身份、MCP 名称、请求版本、Router 模式和后端端点,并按同样条件再次执行目录详情查询,再从真实调用方完成一次搜索、装载和工具调用。只有目录版本正确、权限路径正确、Router 选择正确且后端响应正常,才能认为这条 AI 资源治理链真正恢复。