
服务注册与分布式协调 / 系统课时
接入网关暴露 MCP 端点
接入网关暴露 MCP 端点
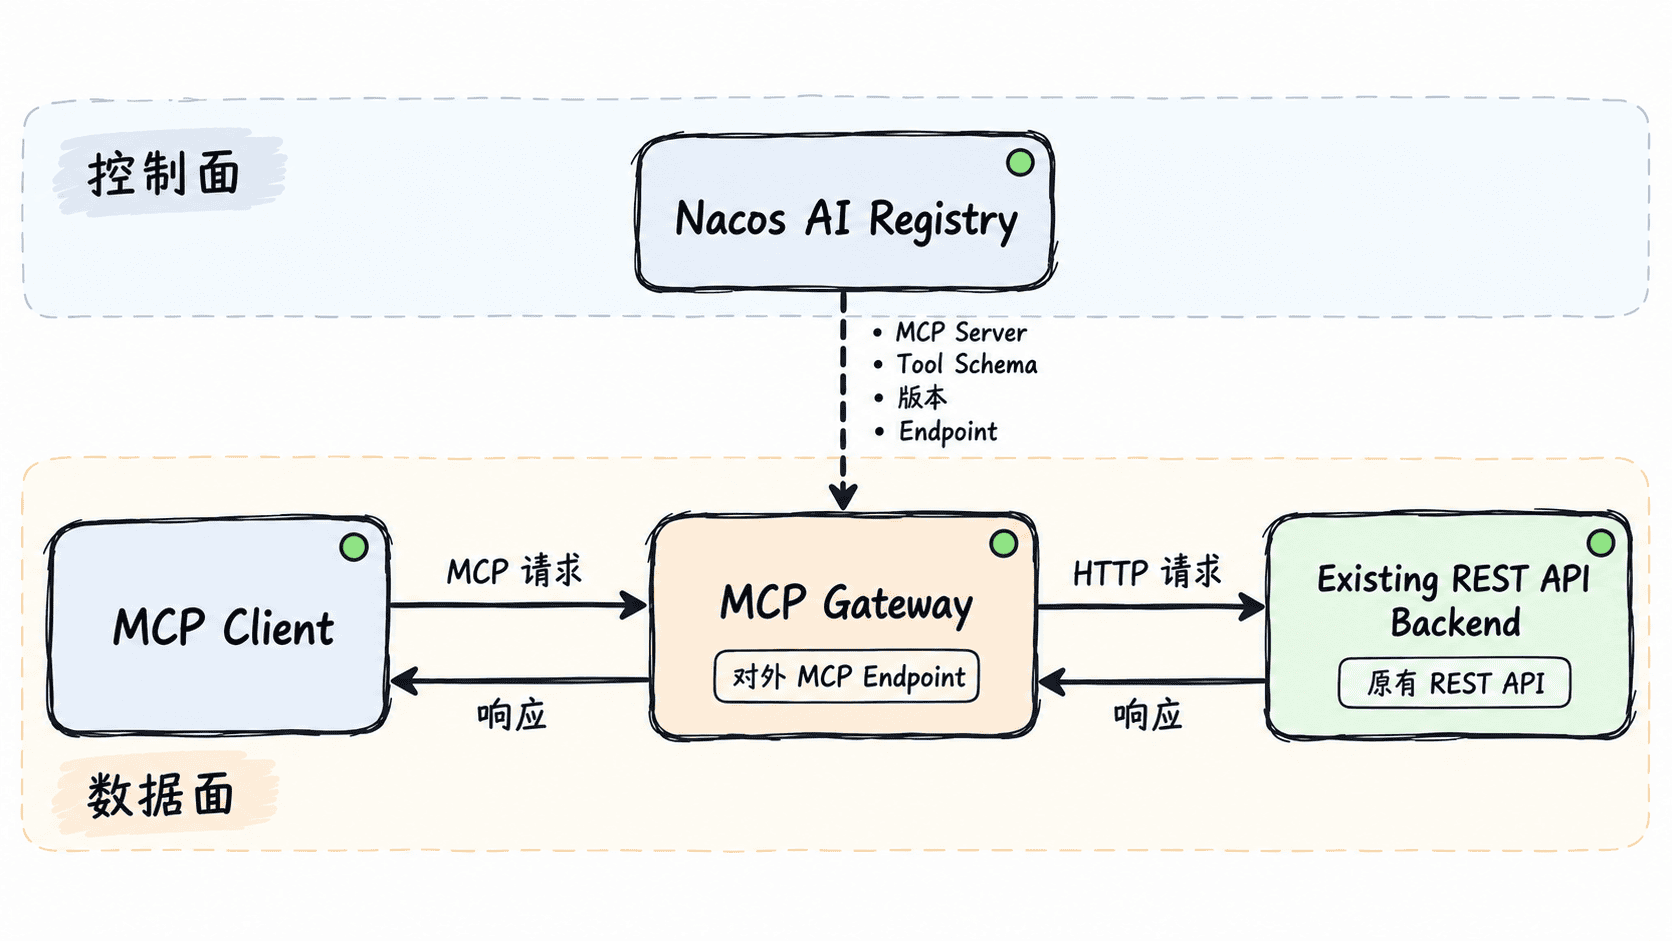
这一节把已经声明好的 MCP 服务真正接到访问入口:让网关从 Nacos AI Registry 获取服务与工具元数据,把客户端的 MCP 请求转换并路由到原有 API,同时用三段检查确认 Registry、网关和后端处于同一条可用链路上。
学习目标
- 配置 Nacos Registry、兼容网关与后端 API 之间的职责和路由边界
- 确定对外 MCP Endpoint,并用请求验证注册中心、网关和后端健康状态
- 根据返回位置判断故障是在元数据发现、网关转换还是业务接口
先固定三层职责
接入前先把三个地址分开。Nacos AI Registry 保存 MCP Server、工具定义、版本和 Endpoint 等控制面信息;网关负责订阅这些信息并暴露 Remote MCP Endpoint;原有业务服务仍只处理自己的 HTTP API。客户端不应该直接拿后端 REST 地址当 MCP 地址,后端也不应该反向调用网关形成回环。
| 层 | 需要确认的值 | 通过标准 |
|---|---|---|
| Nacos AI Registry | <NACOS_HOST>、命名空间、MCP 服务名与已发布版本 |
服务和工具元数据可被网关读取 |
| MCP 网关 | 对外域名、路由前缀、最终 <MCP_ENDPOINT> |
tools/list 能返回已发布工具 |
| 后端 API | <BACKEND_HOST>:<PORT> 与健康检查路径 |
网关可达,业务实例健康 |
配置对外路由
在兼容 Nacos MCP Registry 的网关中,把 Nacos 3.x 实例配置为服务来源,并让网关订阅目标命名空间。随后为目标 MCP Server 绑定对外域名与路由前缀,后端目标仍指向存量 API 服务。最终地址必须以网关给出的连接信息为准,不要凭经验自行拼接 /sse 或 /mcp。
对于“REST API 转 MCP”场景,工具定义描述的是客户端看到的参数与调用语义,请求模板描述如何生成后端 HTTP 请求;网关路由决定请求真正发往哪个上游。把这两层混为一谈,最常见的结果是工具能被发现但调用返回 404,或请求被错误地再次送回网关。
做三段健康检查
下面的命令分别检查 Nacos Server、后端健康接口和现代 Remote MCP Endpoint。Nacos 3.x 提供 /nacos/v3/admin/core/state/liveness 存活检查;现代 Higress MCP 数据面可直接处理 tools/list,并使用协议版本与方法请求头参与网关治理。([Nacos 官网][1]) 将占位符替换成实际值;如果网关只暴露旧版 SSE 连接,则应改用网关提供的 MCP 客户端连接方式,而不是直接套用最后一条 HTTP 请求。
curl -i "http://<NACOS_HOST>:8848/nacos/v3/admin/core/state/liveness"
curl -i "http://<BACKEND_HOST>:<PORT>/<BACKEND_HEALTH_PATH>"
curl -i -X POST "https://<HOST>/<MCP_PATH>" -H 'Content-Type: application/json' -H 'Accept: application/json, text/event-stream' -H 'MCP-Protocol-Version: 2026-07-28' -H 'Mcp-Method: tools/list' -d '{"jsonrpc":"2.0","id":1,"method":"tools/list"}'
预期输出
HTTP/1.1 200
{"code":0,"message":"success","data":"ok"}

HTTP/1.1 200
<BACKEND_HEALTH_RESPONSE>

HTTP/2 200
<TOOLS_LIST_RESPONSE>
<BACKEND_HEALTH_RESPONSE> 取决于业务框架;<TOOLS_LIST_RESPONSE> 的具体字段会随协议版本和网关实现变化,但必须能看到目标服务的工具集合。状态码、协议版本或响应头在不同部署中可能不同,验收重点是三段请求分别成功且工具列表来自刚发布的 Registry 版本。
按失败位置定位问题
Nacos 存活检查失败时,先处理注册中心地址、端口和集群状态,不要继续调网关。Nacos 正常而 tools/list 找不到目标工具,优先核对命名空间、服务名、发布版本以及网关的 Nacos 服务来源。工具可见但调用后端报 404,通常说明请求模板路径或网关上游路由错误;返回 502、503 时则继续检查实例健康、DNS、网络策略和 TLS。
最终可用状态不是“控制台里看见一条记录”,而是客户端能够通过唯一的 <MCP_ENDPOINT> 发现工具,网关能够把请求送到预期后端,并且每一层都有独立的健康证据。