
服务注册与分布式协调 / 系统课时
划分命名空间与资源边界
划分命名空间与资源边界
本节先把 AI Registry 的隔离模型定下来:用命名空间分开开发、测试、生产以及确实需要硬隔离的租户,并让 MCP 元数据、后端服务实例和管理权限尽量落在同一边界中,避免上线后再迁移资源和权限。
学习目标
- 判断环境、租户和业务域中哪些维度应该成为 Nacos 命名空间。
- 理解 MCP 资源、后端服务引用与命名空间权限之间的关系。
- 用一套可落地的规划规则避免跨环境误发现和命名空间数量失控。
把命名空间当成治理边界
Nacos AI Registry 中的 MCP Server 等 AI 资源按命名空间隔离,控制台当前选中的命名空间也会影响资源列表。管理 API 对 MCP 资源执行读写操作时,同样要求调用身份具备对应命名空间的读或写权限,因此命名空间不仅是“列表筛选条件”,也是资源治理和授权边界。
最稳妥的第一层切分是环境:开发、测试、生产分别使用独立命名空间。这样即使三个环境存在同名 MCP 服务,发布、发现和权限也不会因为共用一个资源池而互相干扰。生产环境不应依赖名称前缀来区分测试资源,名称约定不能替代隔离边界。
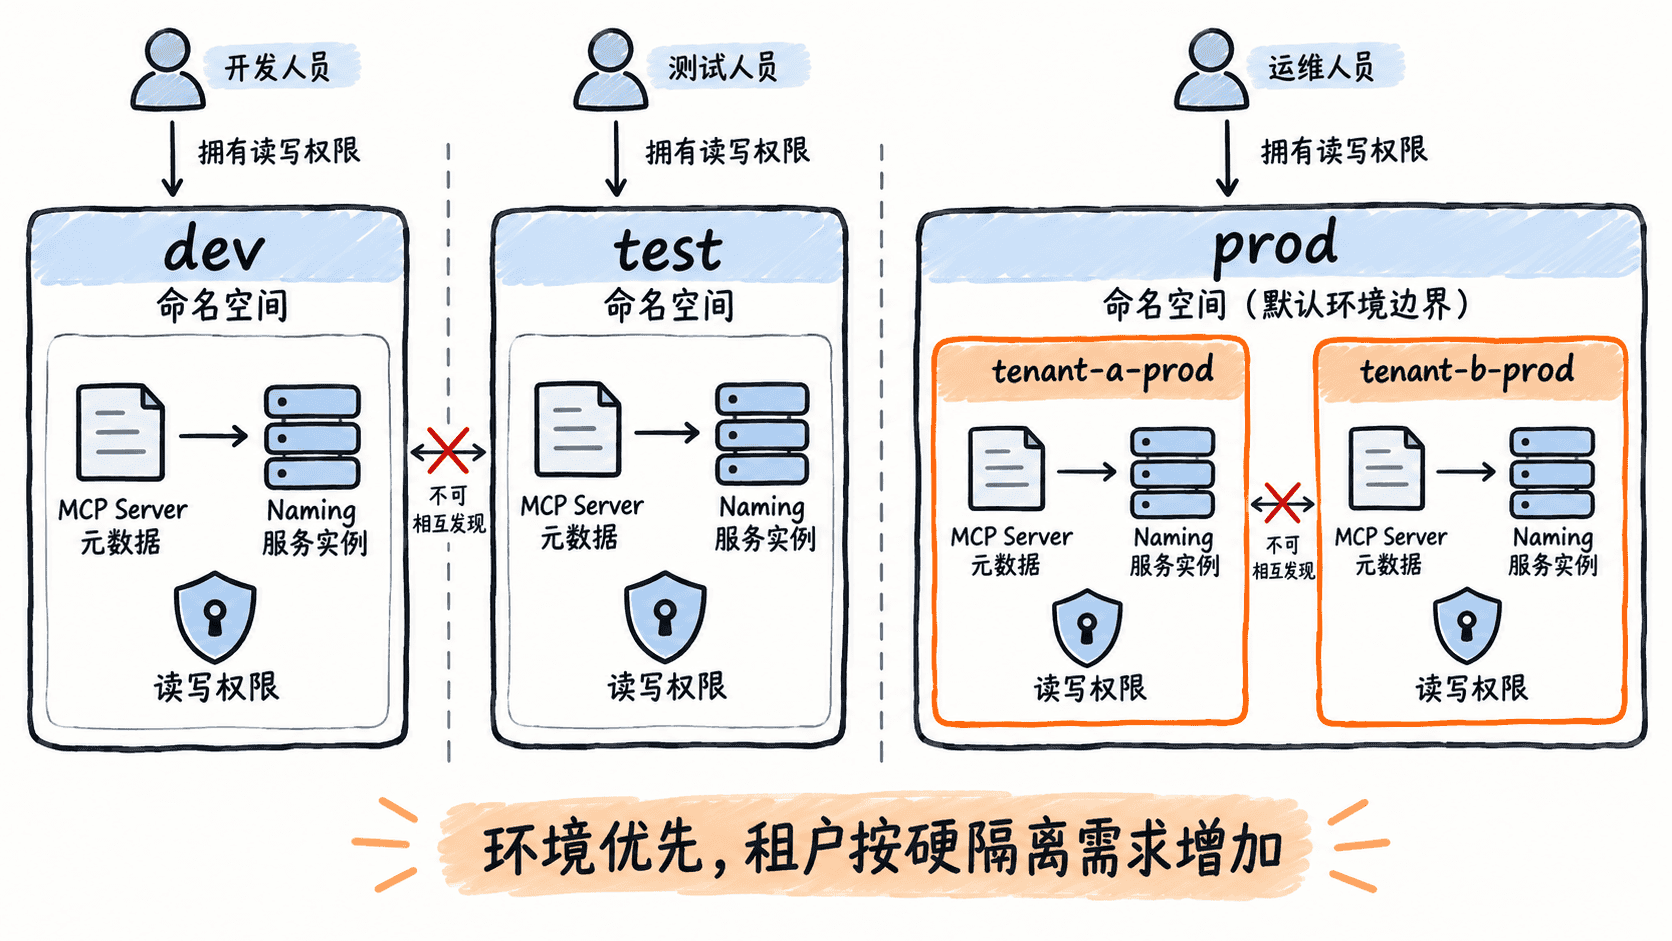
先按环境切,再判断租户
可以先用下面的规则做决策。表中的名称是便于沟通的示例标签;应用和 API 最终应使用实际的 namespaceId。
| 场景 | 建议边界 | 原因 |
|---|---|---|
| 开发、测试、生产 | 分成三个命名空间 | 防止发布、发现和权限跨环境串线 |
| 不同租户需要独立资源与独立授权 | 每个租户再按环境拆分 | 租户成为真正的资源和权限边界 |
| 只是不同业务模块或团队 | 默认先共用同一环境命名空间 | 避免把组织结构机械映射成大量命名空间 |
| 海量租户但共享同一套 MCP 能力 | 不急于一租户一命名空间 | 业务数据隔离应优先在 MCP 服务自身完成 |
例如,只有两个企业租户且合规要求它们的 MCP 目录和运维权限完全隔离,可以采用 tenant-a-prod、tenant-b-prod 这样的规划。如果只是一个 SaaS 服务面对成千上万终端客户,而所有客户调用的是同一套 MCP Server,就不应仅为了“看起来隔离”创建成千上万个 Nacos 命名空间。
让 MCP 资源和后端服务对齐
MCP Server 的目录元数据与真正提供能力的后端实例不是同一个对象。Nacos 的 MCP 端点使用服务引用时,引用数据中会显式携带 namespaceId、groupName 和 serviceName。这意味着不能假设“MCP 资源在哪个命名空间,后端服务就一定自动继承同一个命名空间”。
平台侧应建立一条简单约束:除非有经过评审的跨命名空间调用,MCP 资源所在命名空间与其 REF 类型后端服务的 namespaceId 保持一致。这样开发目录只会指向开发实例,生产目录只会指向生产实例,排查时也能从一个命名空间完成目录、实例和权限的闭环检查。
把权限跟着边界走
权限分配应以命名空间为单位,而不是给日常开发账号授予全局管理能力。开发人员可以拥有开发命名空间的读写权限、测试命名空间的受限权限;生产环境则只授予发布机器人、平台运维或审批后的角色必要权限。
设计多租户命名空间时也要同步设计角色:如果资源已经拆成 tenant-a-prod 和 tenant-b-prod,却让同一普通账号拥有两个命名空间的写权限,隔离只完成了一半。命名空间负责划资源池,RBAC 决定谁能进入这个资源池,两者必须一起规划。
用三个问题验收规划
上线前逐个命名空间回答三个问题:当前 MCP 目录会发现哪一组资源;目录引用的后端实例是否仍在同一环境或同一租户边界;拥有写权限的人是否只覆盖他们应该管理的范围。只要任意一个问题需要靠“大家记住不要误操作”才能成立,就说明边界还没有真正固化到 Nacos 的资源与权限模型中。