
智能合约与以太坊 / 系统课时
区分单元测试与模糊测试的职责
区分单元测试与模糊测试的职责
智能合约的固定用例通过,不代表资产在极端输入或连续操作后仍然安全。本课以代币转账和资产金库为例,区分单元测试、模糊测试与状态序列测试的覆盖范围,并使用 Foundry 建立一套能实际运行的测试基线。
学习目标
- 区分固定用例、属性断言和状态序列测试各自能发现的缺陷。
- 使用 Foundry 编写并运行三类测试,理解它们的执行方式。
- 根据代币转账和资产金库的风险选择测试策略。
三类测试分别解决什么问题
假设一个资产金库允许用户存入和提取份额,同时记录用户余额与全局份额总量。测试需要回答三个不同的问题。
| 测试类型 | 输入方式 | 主要验证内容 | 典型缺陷 |
|---|---|---|---|
| 单元测试 | 人工指定固定参数 | 已知场景是否符合预期 | 提取 40 后余额计算错误 |
| 模糊测试 | 自动生成大量参数 | 不同输入是否始终满足属性 | 极端数值导致下溢或错误边界判断 |
| 状态序列测试 | 自动生成多次操作及顺序 | 多次状态变化后是否保持约束 | 连续存取导致总账与明细不一致 |
例如,固定测试可以验证存入 100、提取 40 后剩余 60;模糊测试可以尝试不同存款数值;状态序列测试则会反复组合存入、提取等操作,检查每次状态变化后的全局一致性。
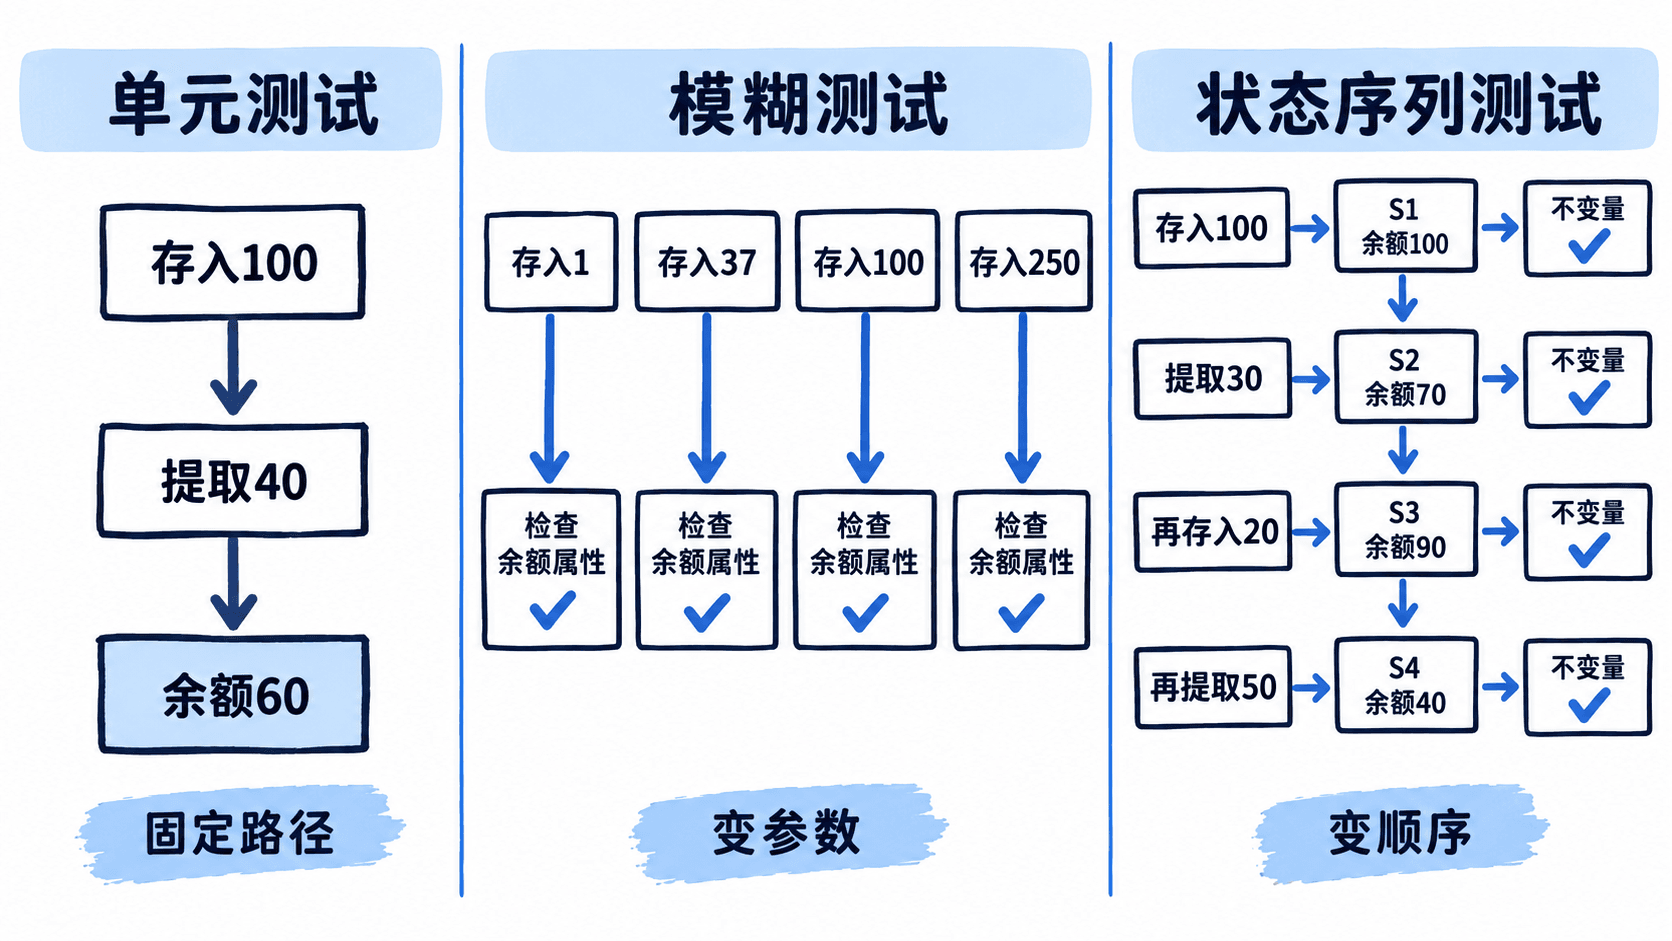
需要特别注意:Foundry 的参数模糊测试通常会针对每组输入重新执行测试环境初始化,不会自动把不同测试输入积累到同一个合约状态中。跨操作的状态探索应使用不变量测试及其目标合约或 Handler。
用固定用例和模糊测试建立基线
以下示例适用于使用 forge-std 的 Foundry 项目。先在终端执行初始化命令:
forge init vault-testing
cd vault-testing
预期结果:项目目录下包含 foundry.toml、src、test 和 lib/forge-std 等内容。初始化输出及实际目录路径可能随版本不同而变化。
创建 test/Vault.t.sol,写入完整示例。示例中的 Vault 只是教学用内部账本,不接收 ETH 或 ERC-20 资产,不能直接用于真实资金托管。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";

contract Vault {
    mapping(address => uint256) public balanceOf;
    uint256 public total;

    function deposit(uint256 amount) external {
        balanceOf[msg.sender] += amount;
        total += amount;
    }

    function withdraw(uint256 amount) external {
        require(balanceOf[msg.sender] >= amount, "insufficient");
        balanceOf[msg.sender] -= amount;
        total -= amount;
    }
}

contract VaultHandler is Test {
    Vault public vault;

    constructor(Vault target) {
        vault = target;
    }

    function deposit(uint96 rawAmount) external {
        // 限定单次存入,避免无意义的超大输入主导测试。
        uint256 amount = bound(uint256(rawAmount), 1, 1e18);
        vault.deposit(amount);
    }

    function withdraw(uint96 rawAmount) external {
        uint256 balance = vault.balanceOf(address(this));
        // 提取量始终处于当前可用余额内。
        uint256 amount = bound(uint256(rawAmount), 0, balance);
        vault.withdraw(amount);
    }
}

contract VaultTest is Test {
    Vault internal vault;
    VaultHandler internal handler;

    function setUp() public {
        vault = new Vault();
        handler = new VaultHandler(vault);
        // 状态序列只通过 Handler 修改金库。
        targetContract(address(handler));
    }

    function test_DepositAndWithdraw() public {
        vault.deposit(100);
        vault.withdraw(40);
        assertEq(vault.balanceOf(address(this)), 60);
        assertEq(vault.total(), 60);
    }

    function testFuzz_Deposit(uint96 amount) public {
        vault.deposit(uint256(amount));
        assertEq(vault.balanceOf(address(this)), uint256(amount));
        assertEq(vault.total(), uint256(amount));
    }

    function invariant_TotalMatchesHandlerBalance() public view {
        // Handler 是不变量测试期间唯一执行存取的参与者。
        assertEq(vault.total(), vault.balanceOf(address(handler)));
    }
}代码包含三种测试入口:test_DepositAndWithdraw 验证固定场景;testFuzz_Deposit 通过参数接收自动生成的输入;invariant_TotalMatchesHandlerBalance 检查连续操作后的全局约束。
这里的总量等式依赖一个明确前提:不变量测试只让 Handler 通过其自身地址存取。如果引入多个参与者,就必须改为追踪所有参与者余额之和,不能继续使用单一地址的余额代表全局总量。
运行测试并理解覆盖范围
在项目根目录执行:
forge test -vv预期结果:Foundry 分别执行固定用例、参数模糊测试和不变量测试;在代码与依赖正常的情况下,三项测试均通过。终端会显示测试状态、参数模糊测试的运行次数,以及不变量测试的运行统计。具体 Gas 数值和耗时随环境变化。
可以在 foundry.toml 中配置测试次数:
[fuzz]
runs = 256

[invariant]
runs = 128
depth = 32
fail_on_revert = true
这是配置文件片段;保留项目现有其他配置,同名配置节应合并,不能重复声明。
这里的 runs = 256 表示每个参数模糊测试执行 256 次输入探索;不变量测试的 runs = 128 表示执行 128 条测试序列,depth = 32 表示每条序列最多尝试 32 次调用。
fail_on_revert = true 会把测试序列中的非预期回退视为失败,因此 Handler 必须正确约束输入。本示例将提取量限制在现有余额内,就是为了避免合法业务拒绝干扰状态不变量的判断。
修改配置后再次运行 forge test -vv。预期结果是测试继续通过,模糊测试运行次数与不变量测试的 runs、calls 统计反映新配置。实际执行调用数还可能受到目标函数选择、回退和执行设置影响。
把测试策略应用到代币转账与资产金库
实际项目应先按风险性质选择测试,而不是简单地让所有函数运行同样次数。
| 风险场景 | 推荐测试 | 具体断言 |
|---|---|---|
| 转账 100 个代币 | 固定单元测试 | 发送方减少 100,接收方增加 100 |
| 零额转账、余额不足 | 固定边界测试 | 成功或回退符合合约约定 |
| 任意合法转账金额 | 参数模糊测试 | 双方余额变化与转账金额一致 |
| 多地址连续转账 | 状态序列测试 | 不涉及铸造销毁时,总供应量保持不变 |
| 金库存取后份额核算 | 状态序列测试 | 全局份额与各用户份额总和一致 |
| 金库提款授权 | 固定攻击用例与模糊测试 | 未授权地址不能提取他人资产 |
以 ERC-20 代币为例,直接断言任意两次地址余额之和不变可能不正确:转账收取费用、销毁代币或特殊转账规则都可能改变这一结论。属性必须匹配合约的实际经济规则。
资产金库还需要区分内部份额与实际托管资产。对于普通的 1:1 记账金库,可以验证份额与资产数量之间的约定关系;对于 ERC-4626 金库,资产与份额可能采用动态兑换比例,不能强行断言两者始终相等。
测试优先级可以这样安排:先用固定用例锁定权限检查、边界和历史缺陷;再用模糊测试验证数量相关属性;最后用状态序列探索跨交易的会计一致性。涉及外部回调、重入和多合约交互时,还要专门建立恶意参与者及交互测试,不能认为普通模糊测试已经覆盖这些风险。
常见漏测与修正方法
第一种错误是只有正常路径。例如只测试转账 100 成功,却没有测试余额为 0、金额等于余额、金额超过余额以及无权限调用。修正方法是为每个权限边界和资金边界至少保留一个确定性测试,再交给模糊测试探索更广的输入范围。
第二种错误是把参数模糊测试当成状态序列测试。testFuzz_Deposit 即使运行 256 次,也不会自然覆盖存入、提取、再次存入的复杂顺序。遇到需要跨交易维持的约束,应定义 invariant_ 测试,使用 Handler 暴露受控操作,并检查状态序列后的条件。
第三种错误是 Handler 过度过滤输入。例如提款始终限制为可用余额,能够测试正常提款的会计一致性,却无法验证超额提款时是否正确回退。因此还应补充独立的超额提款单元测试,或设计专门检查回退行为的测试入口。
可以做两个小验证:首先把固定测试的预期余额从 60 改成 61,运行 forge test --match-test test_DepositAndWithdraw,确认断言失败;然后恢复断言,故意删除 Vault.withdraw 中的 total -= amount;,运行 forge test --match-test invariant_TotalMatchesHandlerBalance -vv,观察状态序列能否找到导致总账不一致的操作组合。后一项依赖随机探索,运行次数不足时可以提高 invariant.runs。
可靠的测试基线应同时保留确定性回归用例、输入属性测试和跨操作不变量。三者的职责不同,组合使用才能覆盖已知行为、未知输入以及连续交易造成的状态缺陷。